
패스프레이즈란? 비밀번호 엔트로피 계산으로 강도 비교하기
목차
비밀번호를 만들 때 흔히 듣는 조언이 두 갈래로 나뉩니다. 하나는 "특수문자와 숫자를 섞어 복잡하게" 만들라는 것이고, 다른 하나는 "길더라도 기억하기 쉬운 단어 여러 개를 이어 붙이라"는 것입니다. 어느 쪽이 실제로 더 강력한지는 감이 아니라 계산으로 답이 나옵니다.
비밀번호의 강도는 결국 "공격자가 정답을 찾을 때까지 몇 가지 경우를 시도해야 하는가"의 문제이고, 이 경우의 수를 비트 단위로 환산한 값이 엔트로피입니다. 짧고 복잡한 비밀번호와 긴 단어 조합 각각의 엔트로피를 직접 유도해 보면, 왜 단어 몇 개만 무작위로 이어 붙여도 계산상 밀리지 않는 강도가 나오는지 확인할 수 있습니다.
요약 ① 비밀번호 강도는 "한 자리에서 고를 수 있는 경우의 수"를 자릿수만큼 거듭제곱한 값, 즉 엔트로피(비트)로 계산됩니다. ② 문자 94종류로 만든 8자리 비밀번호는 이론상 약 52비트이고, 후보 단어 140개 중 무작위로 고른 영어 단어 8개는 이보다 높은 약 57~64비트가 나옵니다. ③ 이 계산값이 실제로 성립하려면 사람이 아니라 진짜 난수로 골라야 하며, 그 조건이 충족될 때만 자릿수·단어 개수를 늘리는 만큼 강도가 정직하게 올라갑니다.
엔트로피: 경우의 수를 비트로 바꾼 값
비밀번호 하나의 엔트로피는 규칙 하나로 계산됩니다. 자리마다 고를 수 있는 서로 다른 값이 N가지이고, 그런 자리가 L개 이어진다면 전체 경우의 수는 N을 L번 곱한 값(N^L)입니다. 이 값은 너무 커서 그대로 다루기 어려우므로 로그를 취해 "비트" 단위로 표현합니다. 공식으로 쓰면 엔트로피(비트) = L × log₂(N)입니다.
이 공식에서 변수는 딱 둘뿐입니다. 한 자리의 후보 가짓수(N)와 자리의 개수(L)입니다. 그 자리가 문자 한 개든 단어 한 개든 계산 방식은 완전히 동일합니다.
짧고 복잡한 비밀번호: 8자리, 94종류 문자
흔히 권장되는 "복잡한 비밀번호"는 영문 소문자 26개, 대문자 26개, 숫자 10개, 특수문자(표준 키보드 기준 약 32개)를 섞어 8자리로 만든 형태입니다. 이렇게 하면 한 자리에서 고를 수 있는 경우의 수는 26+26+10+32 = 94가지입니다.
자리가 8개이므로 전체 경우의 수는 94^8이고, 비트로 환산하면 8 × log₂(94) ≈ 8 × 6.55 ≈ 52비트입니다. 이 숫자가 "짧고 복잡한 비밀번호" 쪽의 이론적 상한선입니다.
길지만 단순한 단어 조합: 진짜 변수는 사전 크기
단어를 무작위로 이어 붙이는 방식도 계산 구조는 똑같습니다. 다만 이번엔 한 자리(단어 하나)의 후보 가짓수가 사전에 등록된 단어 개수로 정해집니다. 패스프레이즈 생성기가 실제로 담고 있는 영어 단어 후보는 140개이므로, 단어 하나를 고르는 자리의 엔트로피는 log₂(140) ≈ 7.13비트입니다. 흥미롭게도 이 값은 앞서 계산한 문자 하나의 엔트로피(약 6.55비트)보다 오히려 큽니다. 자리 하나가 담는 정보량만 놓고 보면 단어 쪽이 더 무겁습니다.
물론 실제 강도는 자리 개수와 곱해진 값으로 결정되므로 단어를 몇 개 잇는지가 관건입니다. 이 도구는 단어 개수를 3개부터 8개까지 슬라이더로 조절할 수 있고, 끝에 두 자리 숫자(00~99)를 붙이는 옵션을 켜면 log₂(100) ≈ 6.64비트가 추가로 더해집니다. 단어 개수별로 계산한 값은 다음과 같습니다(영어 단어, 끝에 숫자 추가를 켠 기준).
| 단어 개수 | 계산식 | 엔트로피 |
|---|---|---|
| 3개 | 3×7.13+6.64 | 약 28비트 |
| 4개(기본값) | 4×7.13+6.64 | 약 35비트 |
| 5개 | 5×7.13+6.64 | 약 42비트 |
| 6개 | 6×7.13+6.64 | 약 49비트 |
| 7개 | 7×7.13+6.64 | 약 57비트 |
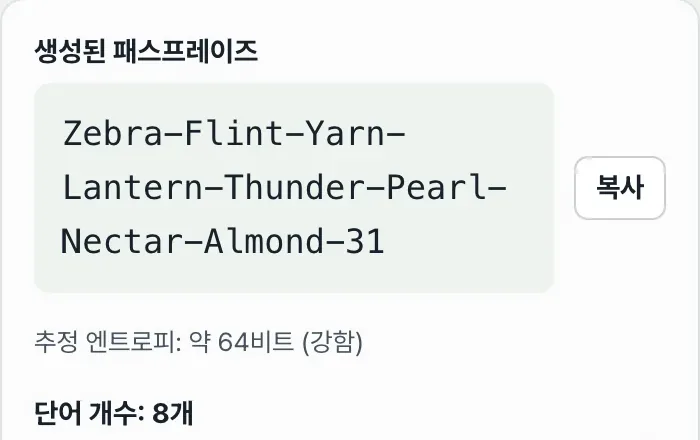
| 8개(최대) | 8×7.13+6.64 | 약 64비트 |
기본값인 4개만 두면 35비트로, 앞서 계산한 8자리 복잡한 비밀번호(52비트)보다 오히려 낮습니다. 하지만 슬라이더를 7~8개로 올리면 57~64비트가 되어 8자리 복잡한 비밀번호를 넘어섭니다. 단어 몇 개만 더 무작위로 얹어도 자릿수를 늘리는 것과 똑같은 거듭제곱 효과가 나기 때문입니다.
이 계산을 손으로 매번 반복하려면 사전에 등록된 단어 개수를 알아야 하고, 로그 계산기를 켜야 하고, 옵션을 바꿀 때마다 다시 계산해야 합니다. 무엇보다 사람이 머릿속으로 "이 단어, 저 단어" 하고 고르는 순간 그 선택은 더 이상 무작위가 아니게 됩니다.
단어 개수·언어·구분 문자를 조절하면 암호학적 난수로 패스프레이즈를 만들고 추정 엔트로피(비트)를 그 자리에서 계산해 보여줍니다.

도구가 무작위성을 실제로 보장하는 방식
방금 계산한 숫자들은 어디까지나 "진짜 무작위로 골랐을 때"라는 전제가 성립해야 의미가 있습니다. 사람이 손으로 단어를 고르면 좋아하는 단어나 익숙한 단어 쪽으로 치우치기 마련이라, 실제 경우의 수는 계산값보다 훨씬 작아집니다.
패스프레이즈 생성기는 매번 브라우저의 암호학적 난수 생성 기능으로 단어와 숫자를 뽑고, 나머지 연산에서 생기는 편향까지 제거하도록 되어 있어서 후보 목록 안에서 특정 단어가 더 자주 나오지 않습니다. 그래서 화면에 뜨는 "추정 엔트로피" 숫자가 이론값과 실제 결과 사이의 괴리 없이 그대로 성립합니다.
단어 개수, 언어(영어/한글), 구분 문자, 숫자 추가 여부를 바꿀 때마다 이 엔트로피 값도 즉시 다시 계산되어 화면에 표시되므로, 지금 만들고 있는 조합이 몇 비트짜리인지 매번 눈으로 확인하면서 조절할 수 있습니다. 참고로 단어 언어를 한글로 바꾸면 후보 단어는 79개로 줄어들어(log₂(79) ≈ 6.30비트) 같은 단어 개수라도 영어보다 엔트로피가 낮게 나옵니다. 반면 대문자 표시나 구분 문자 선택은 보기 편하라고 있는 표시 방식일 뿐, 경우의 수 자체를 늘려주지는 않습니다.
정리
- 비밀번호 강도는 "자리당 경우의 수"를 자릿수만큼 거듭제곱한 값, 즉 엔트로피(비트)로 계산됩니다.
- 8자리·94종류 문자 조합의 복잡한 비밀번호는 이론상 약 52비트입니다.
- 이 도구의 영어 단어 후보는 140개라 단어 하나의 엔트로피(약 7.13비트)가 문자 하나(약 6.55비트)보다 오히려 큽니다.
- 기본값인 단어 4개는 약 35비트에 그치지만, 7~8개로 늘리면 52비트짜리 복잡한 비밀번호를 넘어섭니다.
- 이 계산값이 실제로 성립하려면 진짜 무작위로 골라야 하며, 이 도구는 암호학적 난수로 단어를 뽑아 그 조건을 충족합니다.
단어 개수·언어·구분 문자를 조절하면 암호학적 난수로 패스프레이즈를 만들고 추정 엔트로피(비트)를 그 자리에서 계산해 보여줍니다.
자주 묻는 질문
패스프레이즈란 정확히 무엇인가요?
서로 관련 없는 단어 여러 개를 무작위로 골라 구분 문자로 이어 붙인 비밀번호를 말합니다. "복잡한 문자 조합" 대신 "단어의 개수"로 경우의 수를 늘리는 방식이며, 이 도구는 단어 개수·언어·구분 문자·끝자리 숫자 추가 여부를 직접 조절해 만들 수 있게 해 줍니다.
비밀번호 엔트로피는 어떻게 계산하나요?
자리 하나에서 고를 수 있는 경우의 수(N)를 정하고, 그런 자리가 몇 개(L) 이어지는지를 곱한 뒤 로그를 취합니다. 공식은 "엔트로피(비트) = 자릿수 × log₂(자리당 경우의 수)"입니다. 문자 비밀번호라면 N은 사용한 문자 종류 수이고, 패스프레이즈라면 N은 사전에 등록된 단어 개수가 됩니다.
긴 단어 조합과 짧고 복잡한 비밀번호 중 뭐가 더 안전한가요?
어느 한쪽이 항상 강하다고 단정할 수는 없고, 자리 개수와 자리당 경우의 수를 직접 계산해 봐야 합니다. 이 도구의 영어 단어 140개 기준으로는 단어 4개는 8자리·94종 문자 비밀번호보다 계산값이 낮지만, 단어를 7~8개로 늘리면 역전됩니다. 다만 이 계산은 진짜 무작위로 골랐을 때의 이론값이라는 점을 함께 고려해야 합니다.
이 도구가 표시하는 "추정 엔트로피" 숫자를 그대로 믿어도 되나요?
표시되는 값은 지금 설정한 단어 개수·언어·숫자 추가 여부를 바탕으로 계산한 이론적 경우의 수입니다. 이 도구는 매번 암호학적 난수로 단어와 숫자를 고르기 때문에 실제로 만들어지는 패스프레이즈도 이 계산값과 같은 무작위성을 갖습니다. 다만 같은 패스프레이즈를 여러 사이트에 그대로 재사용하면 이 계산과 무관한 다른 위험이 생기므로, 사이트마다 다른 패스프레이즈를 쓰는 편이 안전합니다.