
Passphrase: Entropie berechnen und Passwortstärke vergleichen
Inhalt
Bei Ratschlägen zur Passwortwahl gibt es zwei Lager. Das eine empfiehlt, Sonderzeichen und Ziffern zu mischen, damit das Passwort „komplex“ wird. Das andere rät dazu, mehrere leicht merkbare Wörter aneinanderzureihen, auch wenn das Passwort dadurch länger wird. Welche Variante tatsächlich stärker ist, lässt sich nicht nach Gefühl entscheiden, sondern berechnen.
Die Stärke eines Passworts hängt letztlich davon ab, wie viele Möglichkeiten ein Angreifer durchprobieren muss, bis er die richtige findet. Rechnet man diese Anzahl in Bit um, erhält man die Entropie. Wenn Sie die Entropie eines kurzen, komplexen Passworts und die einer langen Wortkombination selbst herleiten, sehen Sie, warum schon wenige zufällig aneinandergereihte Wörter rechnerisch eine mindestens ebenbürtige Stärke ergeben.
Zusammenfassung ① Die Passwortstärke ergibt sich aus der Anzahl der Möglichkeiten pro Stelle, potenziert mit der Anzahl der Stellen – also aus der Entropie (in Bit). ② Ein Passwort mit 8 Stellen aus 94 verschiedenen Zeichen hat theoretisch etwa 52 Bit. Bei 8 zufällig gewählten englischen Wörtern aus 140 Kandidaten sind es mit etwa 57 bis 64 Bit deutlich mehr. ③ Damit diese Werte tatsächlich gelten, muss ein echter Zufallsgenerator auswählen und nicht ein Mensch. Nur dann steigt die Stärke mit jeder zusätzlichen Stelle oder jedem zusätzlichen Wort so, wie es die Rechnung verspricht.
Entropie: Die Anzahl der Möglichkeiten in Bit ausgedrückt
Die Entropie eines Passworts folgt einer einzigen Regel. Wenn es pro Stelle N verschiedene Werte gibt und L solcher Stellen hintereinander stehen, beträgt die Gesamtzahl der Möglichkeiten N hoch L (N^L). Diese Zahl ist so groß, dass sie sich kaum handhaben lässt. Deshalb nimmt man den Logarithmus und gibt sie in „Bit“ an. Als Formel: Entropie (Bit) = L × log₂(N).
In dieser Formel gibt es nur zwei Variablen: die Anzahl der möglichen Werte pro Stelle (N) und die Anzahl der Stellen (L). Ob eine Stelle ein einzelnes Zeichen oder ein ganzes Wort ist, spielt für die Berechnung keine Rolle.
Kurzes, komplexes Passwort: 8 Stellen, 94 verschiedene Zeichen
Ein typisches „komplexes Passwort“ besteht aus 8 Stellen und mischt 26 Kleinbuchstaben, 26 Großbuchstaben, 10 Ziffern und Sonderzeichen (auf einer Standardtastatur etwa 32). Damit gibt es pro Stelle 26+26+10+32 = 94 Möglichkeiten.
Bei 8 Stellen ergeben sich insgesamt 94^8 Möglichkeiten. In Bit umgerechnet sind das 8 × log₂(94) ≈ 8 × 6,55 ≈ 52 Bit. Dieser Wert ist die theoretische Obergrenze für ein „kurzes, komplexes Passwort“.
Lange, aber einfache Wortkombination: Entscheidend ist die Wörterbuchgröße
Auch beim zufälligen Aneinanderreihen von Wörtern ist die Rechenstruktur dieselbe. Der Unterschied: Die Anzahl der Möglichkeiten pro Stelle (also pro Wort) richtet sich nach der Anzahl der Wörter im Wörterbuch. Der Passphrasen-Generator enthält 140 englische Wörter als Kandidaten, die Entropie pro Wort beträgt also log₂(140) ≈ 7,13 Bit. Interessanterweise liegt dieser Wert sogar über der Entropie eines einzelnen Zeichens (etwa 6,55 Bit) aus der vorherigen Rechnung. Bei der Informationsmenge pro Stelle hat das Wort also die Nase vorn.
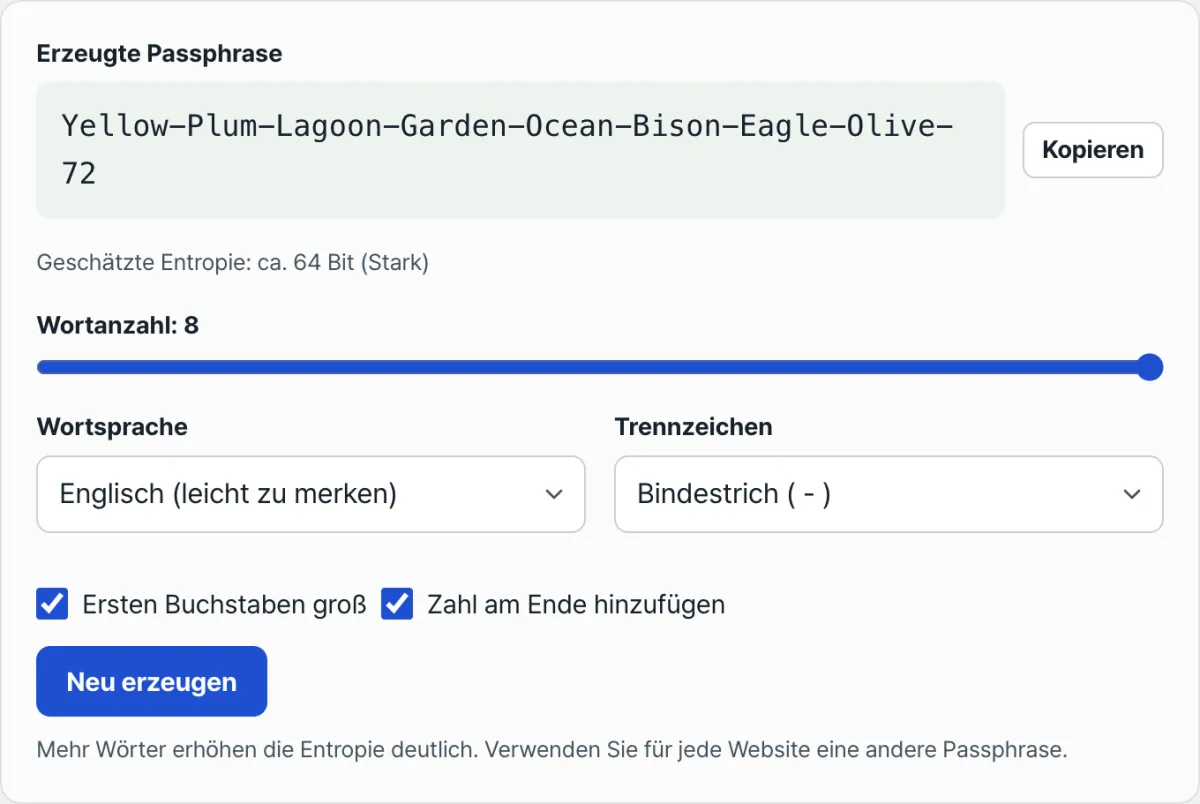
Die tatsächliche Stärke ergibt sich allerdings aus diesem Wert multipliziert mit der Anzahl der Stellen. Es kommt also darauf an, wie viele Wörter Sie verketten. Beim Passphrasen-Generator lässt sich die Wortanzahl per Schieberegler von 3 bis 8 einstellen. Schalten Sie die Option ein, am Ende eine zweistellige Zahl (00–99) anzuhängen, kommen log₂(100) ≈ 6,64 Bit hinzu. Die Werte je nach Wortanzahl (englische Wörter, mit angehängter Zahl):
| Wortanzahl | Rechnung | Entropie |
|---|---|---|
| 3 Wörter | 3×7,13+6,64 | ca. 28 Bit |
| 4 Wörter (Standard) | 4×7,13+6,64 | ca. 35 Bit |
| 5 Wörter | 5×7,13+6,64 | ca. 42 Bit |
| 6 Wörter | 6×7,13+6,64 | ca. 49 Bit |
| 7 Wörter | 7×7,13+6,64 | ca. 57 Bit |
| 8 Wörter (Maximum) | 8×7,13+6,64 | ca. 64 Bit |
Mit der Standardeinstellung von 4 Wörtern kommen Sie auf 35 Bit – das liegt unter dem Wert des komplexen 8-stelligen Passworts (52 Bit). Stellen Sie den Schieberegler jedoch auf 7 bis 8 Wörter, erreichen Sie 57 bis 64 Bit und übertreffen das komplexe 8-stellige Passwort. Denn schon wenige zusätzliche Zufallswörter wirken über die Potenzierung genauso wie zusätzliche Stellen.
Wollte man diese Rechnung jedes Mal von Hand durchführen, müsste man die Anzahl der Wörter im Wörterbuch kennen, einen Logarithmus-Rechner bemühen und nach jeder geänderten Option neu rechnen. Vor allem aber gilt: Sobald ein Mensch im Kopf „dieses Wort, jenes Wort“ auswählt, ist die Auswahl nicht mehr zufällig.
Stellen Sie Wortanzahl, Sprache und Trennzeichen ein: Der Generator erzeugt die Passphrase per kryptografischem Zufall und zeigt die geschätzte Entropie in Bit sofort an.
Wie der Generator echten Zufall sicherstellt
Die eben berechneten Werte sind nur dann aussagekräftig, wenn die Auswahl wirklich zufällig erfolgt. Wählt ein Mensch Wörter von Hand aus, neigt er zu Lieblingswörtern oder vertrauten Begriffen – die tatsächliche Anzahl der Möglichkeiten ist dann deutlich kleiner als der berechnete Wert.
Der Passphrasen-Generator wählt Wörter und Zahlen jedes Mal mit der kryptografischen Zufallsfunktion des Browsers aus und eliminiert zudem die Verzerrung (Modulo-Bias), die bei der Restwertberechnung entstehen kann. Dadurch kommt kein Wort der Kandidatenliste häufiger vor als ein anderes. Deshalb gilt die angezeigte „geschätzte Entropie“ ohne Abstriche – Theorie und tatsächliches Ergebnis weichen nicht voneinander ab.
Sobald Sie Wortanzahl, Sprache (Englisch/Koreanisch), Trennzeichen oder das Anhängen einer Zahl ändern, wird die Entropie sofort neu berechnet und angezeigt. So sehen Sie bei jeder Einstellung, wie viele Bit die aktuelle Kombination hat. Wechseln Sie die Wortsprache auf Koreanisch, sinkt die Zahl der Kandidaten auf 79 (log₂(79) ≈ 6,30 Bit), sodass die Entropie bei gleicher Wortanzahl niedriger ausfällt als mit Englisch. Die Großschreibung und die Wahl des Trennzeichens dienen dagegen nur der besseren Lesbarkeit und erhöhen die Zahl der Möglichkeiten nicht.
Zusammenfassung
- Die Passwortstärke ergibt sich aus der Anzahl der Möglichkeiten pro Stelle, potenziert mit der Stellenzahl – also aus der Entropie (in Bit).
- Ein komplexes Passwort mit 8 Stellen und 94 verschiedenen Zeichen hat theoretisch etwa 52 Bit.
- Die englische Wortliste dieses Tools umfasst 140 Wörter, daher ist die Entropie pro Wort (etwa 7,13 Bit) sogar höher als die eines einzelnen Zeichens (etwa 6,55 Bit).
- Die Standardeinstellung von 4 Wörtern bringt es nur auf etwa 35 Bit, doch mit 7 bis 8 Wörtern übertreffen Sie ein komplexes Passwort mit 52 Bit.
- Diese Werte gelten nur bei echter Zufallsauswahl. Das Tool wählt die Wörter mit kryptografischem Zufall aus und erfüllt diese Voraussetzung.
Stellen Sie Wortanzahl, Sprache und Trennzeichen ein: Der Generator erzeugt die Passphrase per kryptografischem Zufall und zeigt die geschätzte Entropie in Bit sofort an.
Häufige Fragen
Was ist eine Passphrase eigentlich genau?
Eine Passphrase ist ein Passwort aus mehreren zufällig gewählten, voneinander unabhängigen Wörtern, die durch ein Trennzeichen verbunden sind. Statt auf „komplexe Zeichenmischungen“ setzt man auf die „Anzahl der Wörter“, um die Zahl der Möglichkeiten zu erhöhen. Beim Passphrasen-Generator können Sie Wortanzahl, Sprache, Trennzeichen und das Anhängen einer Zahl am Ende selbst einstellen.
Wie berechnet man die Entropie eines Passworts?
Sie legen fest, wie viele Möglichkeiten es pro Stelle gibt (N), und wie viele solcher Stellen aufeinanderfolgen (L). Dann multiplizieren Sie L mit dem Logarithmus von N zur Basis 2. Die Formel lautet: Entropie (Bit) = Stellenzahl × log₂(Möglichkeiten pro Stelle). Bei einem Zeichenpasswort ist N die Anzahl der verwendeten Zeichenarten, bei einer Passphrase die Anzahl der Wörter im Wörterbuch.
Was ist sicherer: eine lange Wortkombination oder ein kurzes, komplexes Passwort?
Man kann nicht pauschal sagen, dass eine Variante immer stärker ist. Sie müssen die Stellenzahl und die Möglichkeiten pro Stelle konkret berechnen. Mit den 140 englischen Wörtern dieses Tools liegt der Wert bei 4 Wörtern unter dem eines 8-stelligen Passworts aus 94 Zeichen, bei 7 bis 8 Wörtern kehrt sich das um. Bedenken Sie dabei, dass es sich um den theoretischen Wert bei echter Zufallsauswahl handelt.
Kann ich der angezeigten „geschätzten Entropie“ vertrauen?
Der angezeigte Wert ist die theoretische Anzahl der Möglichkeiten, berechnet aus der aktuell eingestellten Wortanzahl, Sprache und der Option für die angehängte Zahl. Da das Tool Wörter und Zahlen jedes Mal mit kryptografischem Zufall auswählt, hat auch die erzeugte Passphrase tatsächlich die Zufälligkeit, die dieser Wert voraussetzt. Beachten Sie aber: Wenn Sie dieselbe Passphrase auf mehreren Websites verwenden, entstehen andere Risiken, die mit dieser Berechnung nichts zu tun haben. Verwenden Sie daher für jede Website eine eigene Passphrase.
Dieser Artikel basiert auf unserem koreanischen Original. Koreanisches Original lesen