
Passwortlänge: 8 vs. 12 Zeichen und die Zahl der Kombinationen
Inhalt
„Ein Passwort mit mindestens 8 Zeichen genügt“ – das war die gängige Meinung der 2000er-Jahre. Heute kann eine einzige GPU pro Sekunde mehrere Milliarden Hashes berechnen, sodass sich die Zeit, die man für das Durchprobieren aller Kombinationen kurzer Passwörter braucht, stark verkürzt hat. Anhand der Anzahl möglicher Kombinationen zeigen wir, wie sich Zeichenarten und Länge auf die Passwortstärke auswirken.
Kurz zusammengefasst ① Anzahl möglicher Passwörter = (Anzahl der Zeichenarten)^(Länge) – jedes zusätzliche Zeichen vervielfacht sie um das Dutzendfache ② 8 Kleinbuchstaben = ca. 208,8 Milliarden Kombinationen – mit einer aktuellen GPU in wenigen Sekunden vollständig durchsuchbar ③ Ab 12 Zeichen mit Groß- und Kleinbuchstaben, Ziffern und Sonderzeichen ist ein vollständiges Durchprobieren praktisch nicht mehr möglich
Wie Passwörter geknackt werden: Brute-Force-Angriff
Die einfachste Methode, ein Passwort herauszufinden, ist der Brute-Force-Angriff. Dabei werden alle möglichen Zeichenkombinationen von Anfang bis Ende nacheinander ausprobiert.
Wie gut Sie sich gegen diesen Angriff schützen, hängt davon ab, wie viele Kombinationen möglich sind. Die Berechnung ist eine einfache Potenz:
Anzahl der Kombinationen = (Anzahl der verwendbaren Zeichen) ^ (Passwortlänge)
Verwenden Sie nur Kleinbuchstaben (a–z), stehen 26 Zeichen zur Verfügung. Bei 8 Zeichen sind das 26 hoch 8, also etwa 208,8 Milliarden. Das klingt viel, doch aktuelle GPUs berechnen bei MD5-Hashes mehrere Dutzend Milliarden pro Sekunde. Diese Menge ist in wenigen Sekunden abgearbeitet.
Anzahl der Kombinationen nach Länge und Zeichenarten
| Zusammensetzung | Anzahl Zeichen | 8 Zeichen | 10 Zeichen | 12 Zeichen |
|---|---|---|---|---|
| Kleinbuchstaben | 26 | ca. 208,8 Mrd. | ca. 141 Billionen | ca. 95 Billiarden |
| Kleinbuchstaben + Ziffern | 36 | ca. 2,8 Billionen | ca. 3.656 Billionen | ca. 4,74 Trillionen |
| Groß- und Kleinbuchstaben + Ziffern | 62 | ca. 218 Billionen | ca. 840 Billiarden | ca. 3,2 Trilliarden |
| + Sonderzeichen | 95 | ca. 6.634 Billionen | ca. 59,87 Trillionen | ca. 540 Trilliarden |
Zwischen 8 Kleinbuchstaben (208,8 Milliarden) und 12 Zeichen aus dem gesamten Zeichensatz (ca. 540 Trilliarden) liegt etwa der Faktor 2,6 Billionen. Vier zusätzliche Stellen und eine größere Zeichenauswahl reichen für diesen Unterschied.
Bemerkenswert ist: Mehr Länge bringt mehr als mehr Zeichenarten. 12 Kleinbuchstaben (95 Billiarden) ergeben etwa 14-mal so viele Kombinationen wie 8 Zeichen aus dem gesamten Zeichensatz (6.634 Billionen) – genauer gesagt rund 1.400-mal so viele, wie die Zahlen in der Tabelle zeigen.
Warum von Menschen erdachte Passwörter schwach sind
Die Zahlen in der Tabelle setzen voraus, dass jede Kombination mit der gleichen Wahrscheinlichkeit gewählt wird. Wenn Menschen sich ein Passwort selbst ausdenken, trifft diese Annahme nicht mehr zu.
- Auch mit Buchstaben und Ziffern wählen viele ein Muster aus Wort + Geburtsdatum
- Bei der Vorgabe, ein Sonderzeichen zu verwenden, hängen die meisten einfach ein Ausrufezeichen ans Ende
- Wird ein Großbuchstabe verlangt, schreiben die meisten nur den ersten Buchstaben groß
Angreifer kennen diese Muster und probieren bei einem Wörterbuchangriff (Dictionary Attack) zuerst die häufigsten Passwörter durch. Selbst wenn die theoretische Zahl der Kombinationen riesig ist, schrumpft der tatsächlich abzusuchende Bereich erheblich.
So erstellen Sie ein sicheres Passwort
Selbst erstellen und dabei die Regeln einhalten
Es müssen alle folgenden Bedingungen erfüllt sein:
- Mindestens 12 Zeichen (wenn möglich 16)
- Mindestens je ein Großbuchstabe, Kleinbuchstabe, eine Ziffer und ein Sonderzeichen
- Keine Wörter aus dem Wörterbuch, keine Namen und keine Geburtsdaten
- Ein einmaliges Passwort, das auf keiner anderen Website verwendet wird
Die Bedingungen selbst sind einfach. Doch für Dutzende Websites jeweils ein eigenes Passwort nach diesen Regeln zu erfinden und sich zu merken, ist praktisch unmöglich.
Einen Zufallsgenerator verwenden
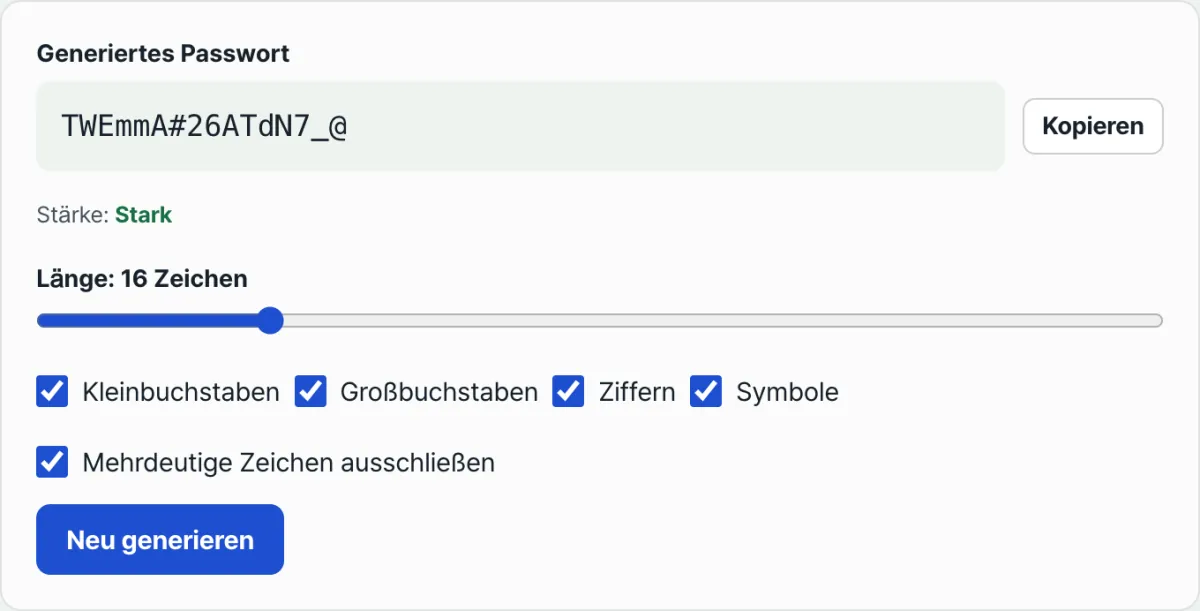
Ein Passwort-Generator nutzt kryptografische Zufallszahlen (Crypto.getRandomValues) und erzeugt Passwörter, in die keinerlei menschliche Muster einfließen. Sie legen lediglich die Länge und die gewünschten Zeichenarten fest.
Erzeugung mit kryptografischem Zufall direkt im Browser – keine Übertragung an einen Server
Speichern Sie das erzeugte Passwort im Passwortmanager Ihres Browsers oder in einer eigenen App. Da Sie es sich nicht merken müssen, gilt: je länger und komplexer, desto besser.
Typische Stolpersteine
| Situation | Lösung |
|---|---|
| Die Website erlaubt manche Sonderzeichen nicht | Den Bereich der Sonderzeichen anpassen und das Passwort neu erzeugen |
| Die maximale Passwortlänge ist auf 16 Zeichen begrenzt | Ein Passwort mit der größten erlaubten Länge erzeugen |
| Sie vergessen Ihre Passwörter ständig | Im integrierten Passwortmanager des Browsers oder in einer eigenen App speichern |
| Sie möchten wissen, ob Ihr Passwort geleakt wurde | Auf haveibeenpwned.com Ihre E-Mail-Adresse prüfen |
Fazit
- Die Passwortstärke bestimmt sich nach (Zeichenarten)^(Länge). Die Länge zu erhöhen ist am wirkungsvollsten.
- Von Menschen ausgedachte Passwörter folgen Mustern und schöpfen ihre theoretische Stärke nicht aus.
- Ab 12 Zeichen mit Groß- und Kleinbuchstaben, Ziffern und Sonderzeichen ist ein vollständiges Durchprobieren mit heutiger Technik nicht möglich.
- Verwenden Sie für jede Website ein anderes Passwort. Am sichersten ist es, es mit einem Generator zu erzeugen und in einem Passwortmanager zu speichern.
Erzeugung mit kryptografischem Zufall direkt im Browser – keine Übertragung an einen Server
Häufig gestellte Fragen
Sollte ich meine Passwörter regelmäßig ändern?
Das NIST (das US-amerikanische National Institute of Standards and Technology) hat in seiner 2017 überarbeiteten Richtlinie (SP 800-63B) ausdrücklich festgehalten, dass von regelmäßigen Passwortwechseln abgeraten wird. Empfohlen wird derzeit, ein Passwort nur bei Verdacht auf einen Datenabfluss zu ändern. Häufige Wechsel haben sogar den Nebeneffekt, dass Passwörter einfacher werden.
Darf ich dasselbe Passwort auf mehreren Websites verwenden?
Wird bei einer Website ein Passwort entwendet, probieren Angreifer dieselbe Kombination aus E-Mail-Adresse und Passwort automatisiert bei anderen Websites aus. Das nennt man Credential Stuffing. Ein eigenes Passwort für jede Website ist daher zwingend.
Ist die Passwort-Speicherfunktion im Browser sicher?
Die Passwortmanager der gängigen Browser wie Chrome, Safari und Firefox sind durch die Gerätesperre (Fingerabdruck, PIN) geschützt. Die gespeicherten Passwörter sind verschlüsselt. Das ist deutlich sicherer, als ein Passwort einfach zu halten, nur um es sich merken zu können.
Dieser Artikel basiert auf unserem koreanischen Original. Koreanisches Original lesen