
パスワードは何桁が安全?8桁と12桁は組み合わせが2.6兆倍
目次
「パスワードは8桁以上あれば大丈夫」——それは2000年代の常識です。今ではGPU1台で毎秒数十億回のハッシュを計算できるため、短いパスワードの全組み合わせを試すのにかかる時間はずっと短くなりました。文字の種類と長さがパスワードの強度にどう影響するのか、組み合わせ数の計算で見ていきます。
まとめ ① パスワードの組み合わせ数 = (文字の種類)^(長さ) — 長さが1増えるだけで数十倍に跳ね上がります ② 英小文字8桁 = 約2,088億通り — 最新GPUなら数秒で全探索が可能 ③ 大文字・小文字 + 数字 + 記号を含む12桁以上なら、現実的に総当たりは不可能
パスワードが破られる仕組み: 総当たり攻撃(Brute Force)
ハッカーがパスワードを知る最も単純な方法が総当たり攻撃です。考えられる文字の組み合わせを、最初から最後まで1つずつ試していきます。
この攻撃に対する防御力は、組み合わせが何通りあるかで決まります。計算は単純な累乗です。
組み合わせ数 = (使用できる文字数) ^ (パスワードの長さ)
英小文字(a–z)だけなら文字数は26種類です。8桁なら26の8乗で、約2,088億通りになります。多く見えますが、最新のGPUはMD5ハッシュ基準で毎秒数百億回を計算します。数秒で終わる量です。
長さと文字の種類による組み合わせ数の比較
| 構成 | 文字数 | 8桁 | 10桁 | 12桁 |
|---|---|---|---|---|
| 英小文字 | 26 | 約2,088億 | 約141兆 | 約9.5京 |
| 小文字 + 数字 | 36 | 約2.8兆 | 約3,656兆 | 約474京 |
| 大文字・小文字 + 数字 | 62 | 約218兆 | 約84京 | 約32垓 |
| + 記号を含む | 95 | 約6,634兆 | 約5,987京 | 約5,403垓 |
英小文字8桁(2,088億)と全文字12桁(5,403垓)は約2.6兆倍の差です。長さ4桁分と文字種の変更だけで、これほどの差が生まれます。
注目したいのは、長さを伸ばすほうが文字の種類を増やすより効果が大きいという事実です。小文字のみ12桁(9.5京)は、全文字8桁(6,634兆)より約1,400倍多くなります。
人が作ったパスワードはなぜ弱いのか
上の表の組み合わせ数は、すべての組み合わせが等しい確率で選ばれるという前提に基づいています。人が自分で作ると、この前提が崩れます。
- 英字 + 数字を使っていても、単語 + 生年月日というパターンになりがちです
- 記号を入れろというルールには、末尾に「!」を1つ付けるだけの人が大多数です
- 大文字を入れろと言われれば、最初の1文字だけを大文字にします
ハッカーはこのパターンを知っていて、辞書攻撃(Dictionary Attack)でよくあるパスワードから順に試します。理論上の組み合わせがどれだけ多くても、実際の探索範囲はずっと小さくなってしまうのです。
安全なパスワードの作り方
ルールを守って自分で作る
以下の条件をすべて満たす必要があります。
- 12桁以上(できれば16桁)
- 大文字、小文字、数字、記号をそれぞれ1文字以上含む
- 辞書に載っている単語、名前、生年月日を含まない
- 他のサイトと重複しない固有のパスワード
条件自体はシンプルですが、サイトごとに違うパスワードを数十個、このルールで作って覚えておくのは事実上不可能です。
ランダム生成ツールを使う
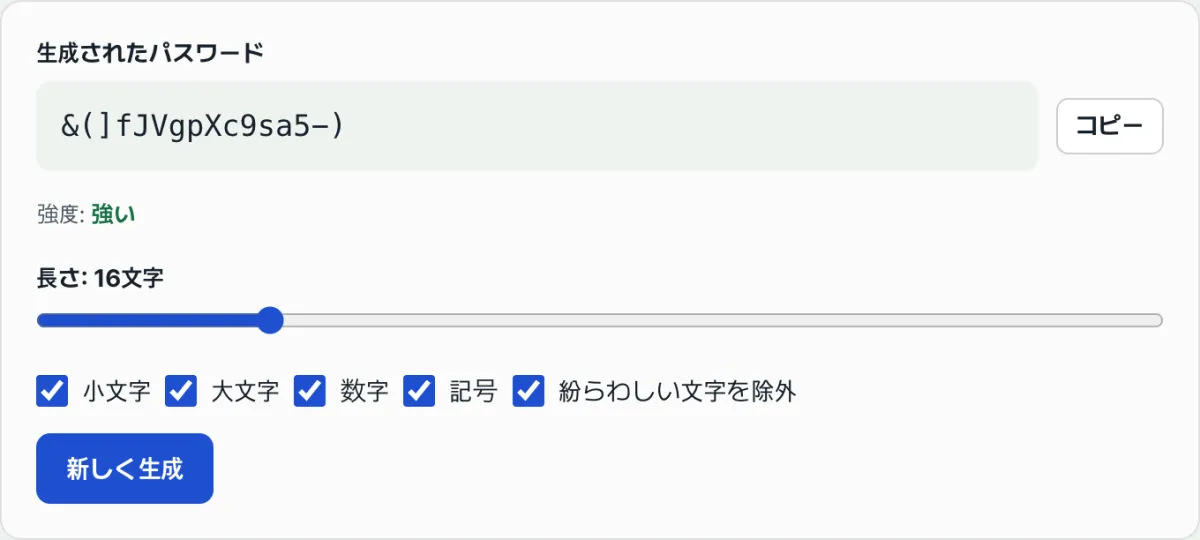
パスワード生成ツールは暗号学的乱数(Crypto.getRandomValues)を使い、人のパターンが一切入り込まないパスワードを作ります。長さと含める文字の種類を指定するだけです。
ブラウザ内で暗号学的乱数により生成 — サーバーへの送信なし
生成したパスワードは、ブラウザのパスワードマネージャーや専用アプリに保存してください。覚える必要がないので、長く複雑なほどいいのです。
よくつまずくポイント
| 状況 | 解決策 |
|---|---|
| サイトが一部の記号を許可していない | 含める記号の範囲を調整して再生成 |
| パスワードの最大長が16桁に制限されている | 許容される範囲内で最大の長さで生成 |
| パスワードをすぐ忘れてしまう | ブラウザ内蔵の管理機能や専用アプリに保存 |
| 自分のパスワードが漏れていないか知りたい | haveibeenpwned.comでメールアドレスから検索 |
まとめ
- パスワードの強度は(文字の種類)^(長さ)で決まります。長さを伸ばすのが最も効果的です。
- 人が作ったパスワードにはパターンがあるため、理論上の強度を活かしきれません。
- 12桁以上 + 大文字・小文字・数字・記号の組み合わせなら、現在の技術では総当たりは不可能です。
- サイトごとに違うパスワードを使い、生成ツールで作って管理ツールに保存するのが最も安全です。
ブラウザ内で暗号学的乱数により生成 — サーバーへの送信なし
よくある質問
パスワードは定期的に変更したほうがいいですか?
NIST(米国国立標準技術研究所)は2017年改訂のガイドライン(SP 800-63B)で、定期的な変更は推奨しないと明記しています。漏えいが疑われるときだけ変更するのが現在の推奨です。頻繁な変更は、かえってパスワードを単純にしてしまう副作用があります。
同じパスワードを複数のサイトで使い回すのはよくないですか?
1つのサイトでパスワードが漏えいすると、ハッカーは同じメールアドレス・パスワードの組み合わせを他のサイトに自動で試します。これをクレデンシャルスタッフィング(Credential Stuffing)と呼びます。サイトごとに違うパスワードを使うことが必須です。
ブラウザのパスワード保存機能は安全ですか?
Chrome、Safari、Firefoxなど主要ブラウザのパスワードマネージャーは、端末のロック(指紋・PIN)で保護されています。保存されたパスワードは暗号化されています。覚えるためにパスワードを単純にするより、はるかに安全です。
この記事は韓国語の原文をもとに作成しています。 韓国語の原文を読む