
Contraseña de 8 vs 12 caracteres: 2,6 billones de veces más
Contenido
«Con 8 caracteres basta» es una idea típica de la década de 2000. Hoy, una sola GPU puede calcular miles de millones de hashes por segundo, así que el tiempo necesario para probar todas las combinaciones de una contraseña corta se ha reducido drásticamente. Te mostramos con cálculos de combinatoria cómo influyen el tipo de caracteres y la longitud en la fuerza de una contraseña.
Resumen ① El número de combinaciones de una contraseña = (tipos de caracteres)^(longitud): cada carácter adicional multiplica el total por varias decenas. ② 8 caracteres en minúsculas = unas 208.800 millones de combinaciones: una GPU moderna puede probarlas todas en unos segundos. ③ Con mayúsculas, minúsculas, números y caracteres especiales, 12 caracteres o más hacen inviable en la práctica una prueba exhaustiva.
Cómo se rompe una contraseña: el ataque de fuerza bruta
El método más simple que tiene un hacker para averiguar una contraseña es la prueba exhaustiva: probar una por una todas las combinaciones de caracteres posibles, de principio a fin.
La resistencia frente a este ataque depende de cuántas combinaciones posibles existan. El cálculo es una simple potencia:
Número de combinaciones = (caracteres disponibles) ^ (longitud de la contraseña)
Si usas solo letras minúsculas (a–z), tienes 26 caracteres. Con 8 caracteres, 26 elevado a 8, unas 208.800 millones. Parece mucho, pero una GPU moderna calcula decenas de miles de millones de hashes MD5 por segundo. Es una cantidad que se puede probar en unos segundos.
Comparación del número de combinaciones según la longitud y los tipos de caracteres
| Composición | Caracteres | 8 caracteres | 10 caracteres | 12 caracteres |
|---|---|---|---|---|
| Solo minúsculas (a–z) | 26 | ≈ 2,088 × 10^11 | ≈ 1,41 × 10^14 | ≈ 9,5 × 10^16 |
| Minúsculas + números | 36 | ≈ 2,8 × 10^12 | ≈ 3,656 × 10^15 | ≈ 4,74 × 10^18 |
| Mayúsculas + minúsculas + números | 62 | ≈ 2,18 × 10^14 | ≈ 8,4 × 10^17 | ≈ 3,2 × 10^21 |
| + caracteres especiales | 95 | ≈ 6,634 × 10^15 | ≈ 5,987 × 10^19 | ≈ 5,403 × 10^23 |
8 caracteres solo con minúsculas (208.800 millones) y 12 caracteres con todos los tipos (5,403 × 10^23) difieren en unas 2,6 billones de veces. Solo con 4 caracteres más y cambiando el tipo de caracteres se produce una diferencia así.
Lo llamativo es que aumentar la longitud es más eficaz que añadir tipos de caracteres. Una contraseña de 12 caracteres con solo minúsculas (9,5 × 10^16) tiene aproximadamente 1.400 veces más combinaciones que una de 8 caracteres con todos los tipos (6,634 × 10^15).
¿Por qué son débiles las contraseñas creadas por personas?
Las cifras de la tabla anterior suponen que todas las combinaciones se eligen con la misma probabilidad. Cuando las crea una persona, esa premisa se rompe.
- Aunque usen letras y números, recurren a patrones como palabra + fecha de nacimiento.
- La mayoría, cuando se le pide un carácter especial, se limita a añadir un signo de exclamación al final.
- Si se les pide una mayúscula, solo cambian la primera letra.
Los hackers conocen estos patrones y prueban primero las contraseñas más comunes con un ataque de diccionario. Por muchas combinaciones teóricas que existan, el espacio real de búsqueda se reduce mucho.
Cómo crear una contraseña segura
Crearla tú mismo siguiendo las reglas
Debes cumplir todas estas condiciones:
- 12 caracteres o más (mejor, 16)
- Incluir al menos una mayúscula, una minúscula, un número y un carácter especial
- No incluir palabras de diccionario, nombres ni fechas de nacimiento
- Ser una contraseña única que no se repita en otros sitios
Las condiciones son sencillas, pero crear decenas de contraseñas distintas, una para cada sitio, siguiendo estas reglas, y memorizarlas es prácticamente imposible.
Usar un generador aleatorio
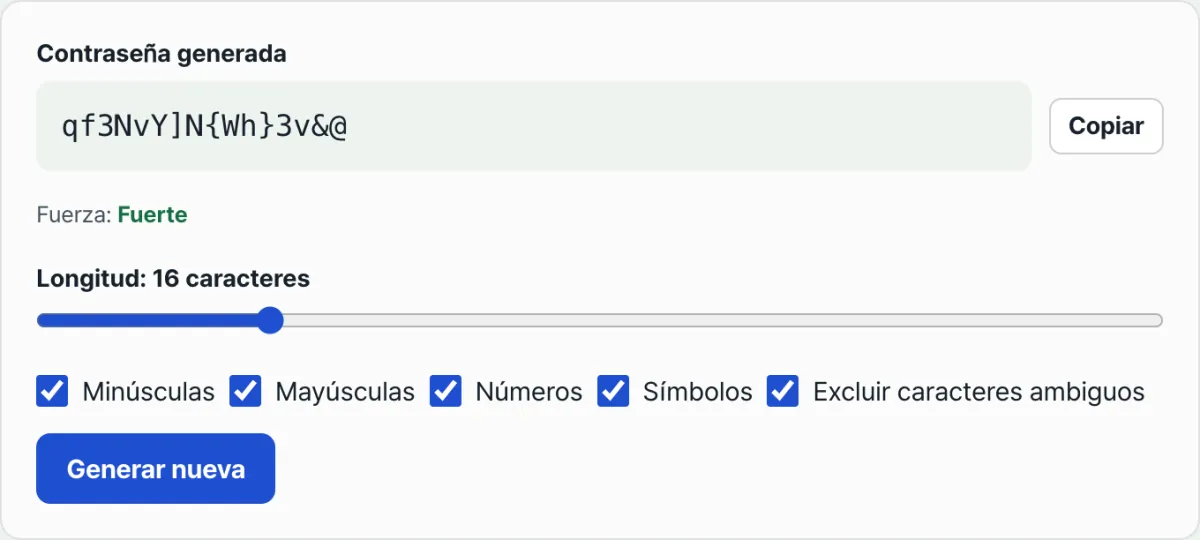
El Generador de contraseñas utiliza números aleatorios criptográficos (Crypto.getRandomValues) para crear contraseñas en las que no interviene ningún patrón humano. Solo tienes que indicar la longitud y los tipos de caracteres que quieres incluir.
Se genera con un generador de números aleatorios criptográfico dentro del navegador: no se envía nada a un servidor
Guarda la contraseña generada en el gestor de contraseñas del navegador o en una aplicación dedicada. No necesitas memorizarla, así que cuanto más larga y compleja sea, mejor.
Problemas frecuentes
| Situación | Solución |
|---|---|
| El sitio no permite algunos caracteres especiales | Ajusta el conjunto de caracteres especiales y vuelve a generar |
| La longitud máxima está limitada a 16 caracteres | Genera la contraseña con la longitud máxima permitida |
| Se te olvidan las contraseñas con frecuencia | Guárdalas en el gestor integrado del navegador o en una aplicación dedicada |
| Quieres saber si tu contraseña se ha filtrado | Compruébalo con tu correo en haveibeenpwned.com |
En resumen
- La fuerza de una contraseña depende de (tipos de caracteres)^(longitud). Aumentar la longitud es lo más eficaz.
- Las contraseñas creadas por personas tienen patrones, así que no aprovechan su fuerza teórica.
- Con 12 caracteres o más y una combinación de mayúsculas, minúsculas, números y caracteres especiales, una prueba exhaustiva resulta inviable con la tecnología actual.
- Usa una contraseña distinta en cada sitio, générala con un generador y guárdala en un gestor de contraseñas: es la opción más segura.
Se genera con un generador de números aleatorios criptográfico dentro del navegador: no se envía nada a un servidor
Preguntas frecuentes
¿Tengo que cambiar mi contraseña cada cierto tiempo?
El NIST (Instituto Nacional de Estándares y Tecnología de Estados Unidos) dejó claro en su guía revisada de 2017 (SP 800-63B) que no recomienda cambiarlas con regularidad. La recomendación actual es cambiarla solo cuando sospeches que se ha filtrado. Cambiarlas con frecuencia tiene el efecto secundario de hacerlas más simples.
¿Está mal usar la misma contraseña en varios sitios?
Si tu contraseña se filtra en un sitio, los hackers prueban automáticamente esa misma combinación de correo y contraseña en otros sitios. Esto se conoce como relleno de credenciales (credential stuffing). Por eso es imprescindible usar una contraseña distinta en cada sitio.
¿Es seguro guardar las contraseñas en el navegador?
Los gestores de contraseñas de los navegadores principales, como Chrome, Safari o Firefox, están protegidos por el bloqueo del dispositivo (huella dactilar o PIN). Las contraseñas guardadas están cifradas. Es mucho más seguro que simplificar las contraseñas para poder memorizarlas.
Este artículo está adaptado de nuestro original en coreano. Leer el original en coreano