
Generador de hash SHA-256: cómo detectar datos alterados
Contenido
- ¿Qué hace exactamente una función hash?
- Efecto avalancha: por qué un solo carácter de diferencia lo cambia todo
- ¿Por qué ya no se considera seguro SHA-1?
- Lo que descubres al calcular un hash tú mismo en la terminal
- El checksum de un archivo descargado se verifica con comandos del sistema, no con esta herramienta
- Preguntas frecuentes
- En resumen
Es probable que hayas oído hablar de los valores hash aunque no seas desarrollador. Esa cadena tipo «SHA-256: a3f5...» que aparece junto a un enlace de descarga, o esa expresión de «cifrado con hash» que sale cuando se explica cómo se almacenan las contraseñas, son buenos ejemplos. Sin embargo, muchas veces damos por sabido cómo se genera esa cadena y qué demuestra en realidad, cuando en el fondo lo tenemos bastante difuso.
Resumen ① Una función hash devuelve siempre un resultado de longitud fija, sea cual sea el tamaño de la entrada, y es una función unidireccional que no se puede revertir. ② Por el efecto avalancha, basta con que la entrada cambie una sola letra o un solo espacio para que el hash resultante sea completamente distinto, y por eso se usa para detectar manipulaciones. ③ El mismo principio aplicado a los bytes de un archivo es el checksum SHA-256 de las páginas de descarga, y puedes comprobarlo tú mismo con comandos integrados en el sistema operativo como certutil o shasum.
¿Qué hace exactamente una función hash?
Una función hash devuelve siempre una cadena de longitud fija, por muy largo que sea el texto que introduzcas, incluso si solo pones una letra. En el caso de SHA-256, tanto si la entrada es una sola palabra como si es una novela entera, el resultado siempre son 64 caracteres hexadecimales. Esa longitud son 256 bits, y de ahí viene el 256 del nombre.
Sus dos propiedades esenciales son estas. La primera es el determinismo: la misma entrada produce siempre el mismo resultado, se calcule cuando se calcule y donde se calcule. La segunda es la unidireccionalidad: a partir del resultado no hay forma de reconstruir la entrada original. Mucha gente dice «descifrar un hash», pero no es exacto. Un hash no es un cifrado, así que el concepto mismo de descifrado no existe.
Efecto avalancha: por qué un solo carácter de diferencia lo cambia todo
La razón por la que los hashes se usan para verificar manipulaciones es el efecto avalancha. Si cambias una sola letra o un solo espacio en la entrada, el hash resultante se convierte en una cadena totalmente distinta, sin ningún parecido con el valor original. Tampoco queda un principio de similitud en los primeros caracteres.
Gracias a esta propiedad, para comprobar si dos textos o dos archivos son realmente idénticos no hace falta comparar el contenido línea por línea a ojo: basta con comparar un único valor hash. Si uno solo de los valores difiere, significa que algo ha cambiado en el original.
¿Por qué ya no se considera seguro SHA-1?
Los algoritmos hash también tienen generaciones. SHA-1 se usó mucho en su momento, pero hoy no se recomienda para usos en los que la seguridad sea importante. Se conocen vulnerabilidades de colisión —dos entradas distintas que producen el mismo hash— y hace tiempo que la industria en general pasó a SHA-256 o superior.
Si solo quieres comprobar que un texto o un archivo no ha cambiado, SHA-1 sigue funcionando, pero cuando la fiabilidad importa es más seguro usar SHA-256 o superior.
Lo que descubres al calcular un hash tú mismo en la terminal
La forma más honesta de comprobar la teoría con tus propios ojos es abrir la terminal y calcularlo tú mismo. En macOS puedes pasar un texto al comando shasum -a 256, borrar un solo punto del texto original, volver a calcular y comparar los dos resultados uno al lado del otro.
El problema es que el proceso resulta incómodo cada vez. Hay que abrir la terminal, recordar la opción exacta y estar pendiente de si se añadió o no un salto de línea, porque el resultado cambia según eso. Además, los comandos varían de un sistema operativo a otro, y para quien no programa ya hay una barrera de entrada de por sí.
Pega tu texto y calcula ahora mismo su hash SHA-256 en el navegador.
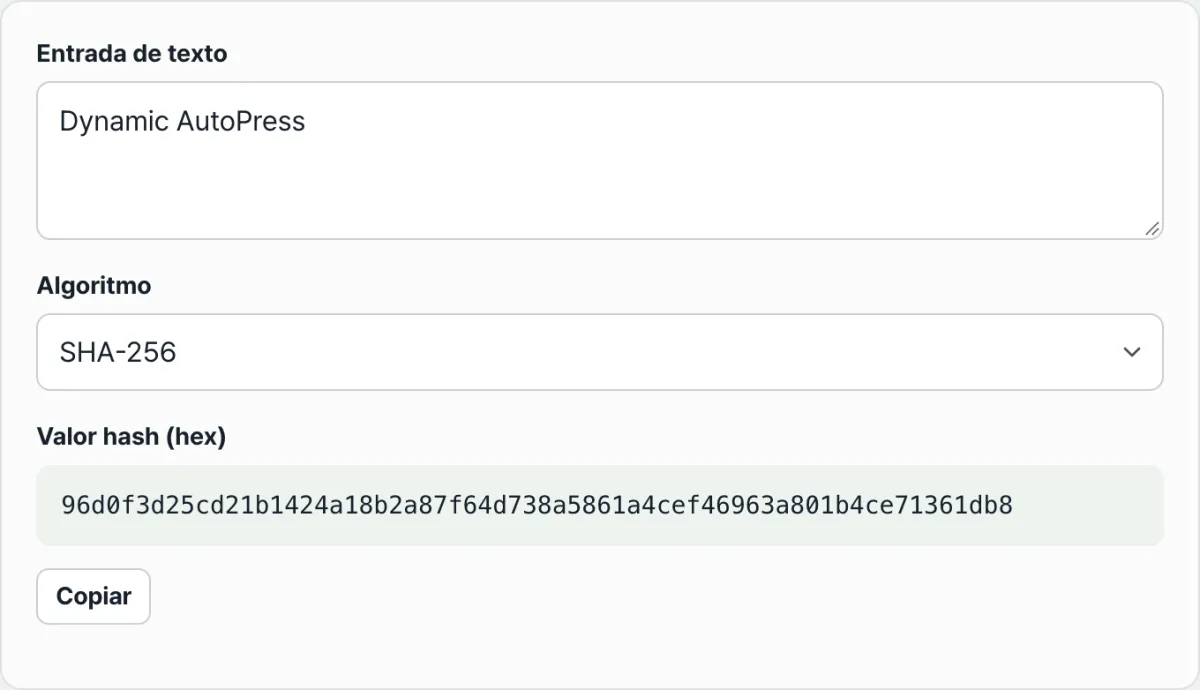
Con el Generador de hash (SHA-256/512) basta con pegar el texto en el campo de entrada y elegir el algoritmo entre SHA-1, SHA-256, SHA-384 y SHA-512: el valor hash se calcula ahí mismo, al instante. El cálculo lo hace la API Web Crypto integrada en el navegador, así que el texto que escribes no se envía a ningún servidor y puedes ver el efecto avalancha en tiempo real.
El checksum de un archivo descargado se verifica con comandos del sistema, no con esta herramienta
Aquí conviene dejar algo muy claro. El Generador de hash (SHA-256/512) sirve para generar hashes de texto, no para subir un archivo y calcularlo. El checksum SHA-256 que aparece en una página de descarga se calcula sobre los bytes reales del archivo, así que si copias el contenido del archivo como texto y lo pegas para hashearlo, el resultado no coincidirá con el checksum original.
Si de verdad quieres verificar la integridad de un archivo, lo estándar es usar un comando integrado en el sistema operativo. Cada uno trae el suyo:
| Sistema operativo | Ejemplo de comando |
|---|---|
| Windows (símbolo del sistema) | certutil -hashfile ruta_del_archivo SHA256 |
| macOS (terminal) | shasum -a 256 ruta_del_archivo |
Después solo tienes que comparar a ojo el resultado con el checksum que indica la página de descarga. Si coinciden exactamente, significa que el archivo no se dañó ni se manipuló durante la descarga; si difiere aunque sea un solo carácter, es señal de que algo va mal con el archivo.
Preguntas frecuentes
Si dos archivos tienen el mismo hash, ¿son exactamente iguales?
Sí. Con un algoritmo seguro como SHA-256, la probabilidad de que dos archivos distintos generen por casualidad el mismo hash es prácticamente despreciable. Si los dos valores hash coinciden exactamente, puedes considerar que el contenido de ambos archivos es idéntico bit a bit.
¿Se puede revertir un hash SHA-256 a su texto original?
No. Un hash no es un cifrado, es una función unidireccional, así que la operación de descifrar no existe. Lo que sí existe es comparar el hash con tablas precalculadas de palabras cortas habituales para intentar adivinar el texto original, pero eso es algo distinto de invertir el hash en sí.
¿Puedo comprobar con esta herramienta la integridad de un archivo descargado?
Directamente, no. Esta herramienta genera hashes a partir de texto y no tiene función para subir archivos; si copias el contenido de un archivo como texto y lo hasheas, el resultado no coincidirá con el checksum SHA-256 real de ese archivo. Para verificar el archivo en sí tienes que usar shasum -a 256 en macOS o certutil -hashfile en Windows directamente sobre la ruta del archivo.
¿Por qué debería usar SHA-256 en lugar de SHA-1?
En SHA-1 se han documentado ataques de colisión en los que entradas distintas producen el mismo hash, por eso se considera poco fiable para usos en los que la seguridad importa. En SHA-256 no se conoce todavía ningún caso práctico de colisión, y hoy es el estándar del sector.
En resumen
- Una función hash produce siempre un resultado de longitud fija, independientemente del tamaño de la entrada, y es determinista y unidireccional.
- Por el efecto avalancha, si el original cambia una sola letra el hash cambia por completo, y por eso se usa para detectar manipulaciones.
- Un hash no es un cifrado, así que el concepto de descifrado no existe.
- SHA-1 está siendo sustituido por SHA-256 o superior en usos de seguridad debido a sus vulnerabilidades de colisión.
- Esta herramienta es solo para hashes de texto; para verificar el checksum de un archivo hay que usar comandos del sistema como certutil o shasum.
Pega tu texto y calcula ahora mismo su hash SHA-256 en el navegador.
Este artículo está adaptado de nuestro original en coreano. Leer el original en coreano