
UUID v4の構造と重複確率|122ビットの意味
f47ac10b-58cc-4372-a567-0e02b2c3d479 のような文字列を初めて見て、「これ、本当に重複しないの?」と思った方に向けた記事です。結論から言うと、UUID v4 は128ビットのうち122ビットがランダムで、残りの6ビットは「自分は v4 です」と示す固定の目印です。
つまり「重複しない」というのは信じる話ではなく、計算の話です。桁の配置さえ分かれば、目で見て v4 かどうかを見分けられますし、重複確率も自分で計算できます。
まとめ ① 36文字 = 16進数32文字 + ハイフン4個。128ビット(16バイト)を 8-4-4-4-12 で区切ったものです。 ② 3番目のかたまりの1文字目は常に
4(バージョン)、4番目の1文字目は8・9・a・bのいずれか(variant)です。 ③ 残る122ビットがランダムなので、場合の数は2の122乗、約 5.3 × 10³⁶ 通りです。
なぜ 8-4-4-4-12 という区切り方なのか
UUIDは128ビットの値です。16バイトを16進数で書くと1バイトが2文字になるので32文字になり、そこにハイフンを4個挟んで5つのかたまりに区切ります。
そのため UUID 文字列の長さはいつも36文字です。長さが36でなければ、標準の表記ではないとすぐに判断できます。
かたまりを分ける位置は、規格が定めた固定値です。2024年5月に公開された RFC 9562 が現行の規格で、長く使われてきた RFC 4122 に代わるものです。
| グループ | 文字数 | ハイフンを除いた16進数32文字での位置 | 特別な位置 |
|---|---|---|---|
| 1番目 | 8文字 | 1~8 | — |
| 2番目 | 4文字 | 9~12 | — |
| 3番目 | 4文字 | 13~16 | 1文字目 = バージョン |
| 4番目 | 4文字 | 17~20 | 1文字目 = variant |
| 5番目 | 12文字 | 21~32 | — |
RFC 9562 はバージョンフィールドを6番目のオクテットの上位4ビット(全体では48~51番目のビット)と定義しています。この位置が3番目のグループの1文字目です。
v4 ではこの4ビットが 0100 に固定されるので、画面上は常に 4 と表示されます。冒頭の例 ...-4372-... で先頭の4がそれにあたります。
variant フィールドは8番目のオクテットの上位2ビット、つまり4番目のグループの1文字目の位置です。この2ビットが 10 に固定されるため、その1文字は 8・9・a・b の4つのうちのどれかしか現れません。
まとめると、v4 の見た目は次のように決まっています。y の位置には 8・9・a・b しか入りません。
xxxxxxxx-xxxx-4xxx-yxxx-xxxxxxxxxxxx
              ↑    ↑
        バージョン4  variant(8/9/a/b)
ツールを使わずに自分で確かめる方法
受け取った値が本物の v4 かどうかを確かめる方法は3つあります。
1. 目で見る。 ハイフンで区切ったときに 8-4-4-4-12 になっているか、3番目のかたまりの1文字目が 4 か、4番目のかたまりの1文字目が 8・9・a・b のいずれかかを見るだけで十分です。
2. ブラウザで実際に生成してみる。 開発者ツール(多くはF12)のコンソールで次を入力すると、v4 が1つ得られます。
crypto.randomUUID()
// → "36b8f84d-df4e-4d49-b662-bcde71a8764f"
この関数は暗号学的に安全な乱数で v4 を生成します。ただしセキュアコンテキスト(HTTPS または localhost)でしか動作しないため、http:// で開いたページでは関数が存在しないと表示されることがあります。
3. 正規表現で形式を検査する。 長さ・区切りの位置・バージョン・variant をまとめて確認できます。
const isV4 = (s) =>
  /^[0-9a-f]{8}-[0-9a-f]{4}-4[0-9a-f]{3}-[89ab][0-9a-f]{3}-[0-9a-f]{12}$/i.test(s);

isV4("f47ac10b-58cc-4372-a567-0e02b2c3d479")   // true
isV4("f47ac10b-58cc-1372-a567-0e02b2c3d479")   // false (v1)
面倒なのはここからです。コンソールでは一度に1個しか取り出せませんし、複数必要なときや、ハイフンを除いた形・大文字の形に変えたいときは、そのたびにコードを書き換えて実行し直す必要があります。
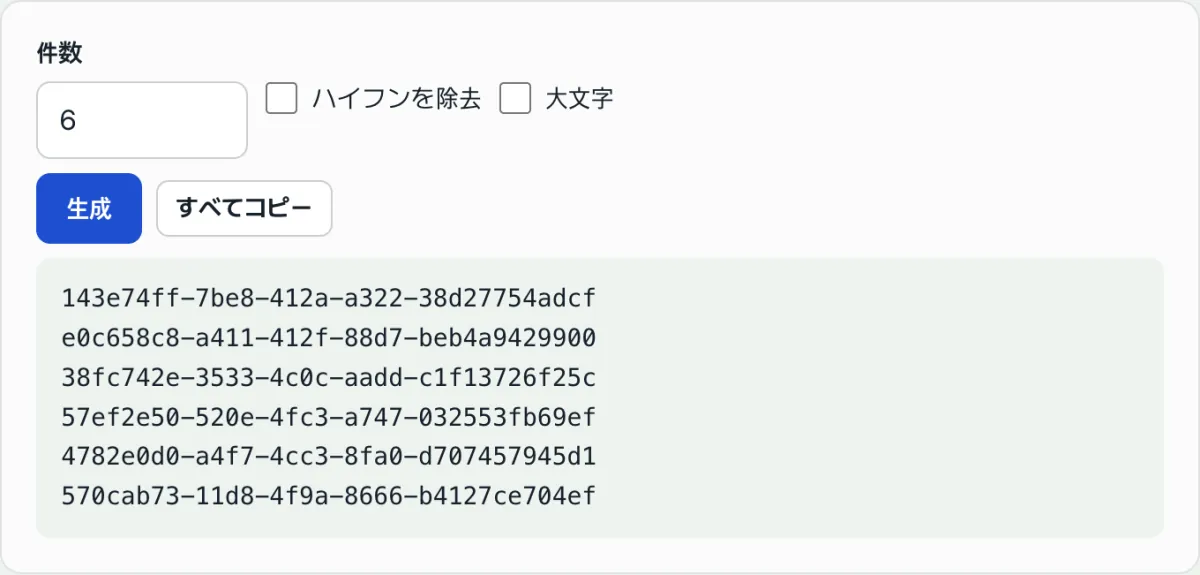
UUID ジェネレーターで確認する。 個数を入れて 生成 を押すと一覧が一度に表示され、ハイフン削除・大文字 のオプションと すべてコピー ボタンも一緒に用意されています。
インストールも会員登録も不要で、ブラウザ内ですぐに生成できます。作成されたUUIDがサーバーへ送信されることはありません。
122ビットとはどういう意味か: 重複確率を自分で計算してみる
128ビットからバージョンの4ビットと variant の2ビットを引くと、122ビットが残ります。RFC 9562 は v4 を random_a 48ビット、random_b 12ビット、random_c 62ビットに分けて定義し、この3つを合わせた 122ビット がランダムだと明記しています。
すると v4 が取り得る値の場合の数は2の122乗です。書き下すと 5,316,911,983,139,663,491,615,228,241,121,378,304、およそ 5.3 × 10³⁶ 通りです。
実感しにくい大きさなので別の書き方をすると、兆(1兆 = 10¹²)を3回掛けたものより大きい数です。
ぶつかる確率は誕生日問題で計算する
大事なのは、特定の1つの値と一致する確率ではなく、自分が作ったもの同士がぶつかる確率です。これは誕生日問題と同じ計算で、近似式は次のとおりです。
p ≈ n² ÷ (2 × N) — n は作った個数、N は場合の数(2の122乗)
この式に数値を入れると次のようになります。自分で計算して確かめられる値です。
| 生成した UUID の個数 | 1つでも重複する確率(近似) |
|---|---|
| 10億個 | 約 9.4 × 10⁻²⁰ (1000京分の1より小さい) |
| 約103兆個 | 約10億分の1 |
この近似式が成り立つのは、確率がごく小さい範囲だけです。確率が2分の1になる点は、誕生日問題の別の式 n ≈ 1.18 × √N で求めます。
ここに N = 2の122乗を入れると、約 2.7 × 10¹⁸、つまり271京個になります。個々のサービスが作る識別子の数とは桁違いの規模です。
つまり本当の危険は確率ではなく乱数の源にある
上の計算は、122ビットがまんべんなくランダムなときだけ成り立ちます。乱数に偏りがあったり予測できたりすると実際の場合の数が減り、計算そのものが意味をなさなくなります。
RFC 9562 が暗号学的に安全な乱数生成器(CSPRNG)を使うよう勧告しているのはそのためです。ブラウザの crypto.randomUUID() と crypto.getRandomValues() がこれにあたります。
逆に、Math.random() で桁を埋めて作った UUID は形式だけが v4 で、上の確率は保証されません。規格にも、共有された知識体系なしにグローバルな一意性を保証することは不可能だと記されています。
よくつまずくポイント
| 状況 | 事実 |
|---|---|
| ハイフンを除いて32文字で保存 | 桁数が決まっているので、いつでも 8-4-4-4-12 に戻せます |
| 大文字で表記 | RFC 9562 の ABNF は大文字・小文字・混在のすべてを許容します |
| 中かっこで囲んだ表記 | GUID の表記慣習であり、RFC の文字列形式ではありません |
| 値がすべて0 | Nil UUID であり v4 ではありません(バージョン・variant の位置も0) |
| 並べ替えて生成順を推測 | v4 には時刻情報がまったくないため不可能です |
いちばん事故が多いのは 大文字・小文字 です。規格上はどちらも有効な同じ UUID ですが、データベースやコードで文字列のまま比較すると別の値として扱われます。保存する時点でどちらかに統一しておくほうが安全です。
もう1つは データベースのインデックス です。RFC 9562 は、v4 のように時刻順でない UUID はデータベースインデックスの局所性が悪いと直接指摘しています。続けて生成した値がインデックス上で散らばるため、挿入がランダムな位置で起こるからです。
この問題を狙って RFC 9562 が新しく定義したのが v7 です。先頭部分が Unix エポック基準のミリ秒タイムスタンプなので生成順に並び、残りの桁はランダムで埋めます。順序が必要なければ v4 で十分です。
まとめ
- UUIDは128ビットで、16進数32文字 + ハイフン4個 = 36文字を8-4-4-4-12で区切ります。
- 3番目のブロックの先頭文字がバージョンです。v4なら常に
4です。 - 4番目のブロックの先頭文字がvariantです。上位2ビットが
10に固定されているため、8・9・a・bしか現れません。 - 残りの122ビットがランダムで、組み合わせの数は2の122乗(約5.3 × 10³⁶)です。
- 10億個作っても衝突する確率は1000京分の1より小さく、50%に達するには約271京個が必要です。
- この確率が成り立つには、乱数源が暗号学的に安全である必要があります。
Math.random()ベースの実装はこれに該当しません。
インストールも会員登録も不要で、ブラウザ内ですぐに生成できます。作成されたUUIDがサーバーへ送信されることはありません。
よくある質問
UUID v4は絶対に重複しないと保証されているのですか?
いいえ、規格もそうは述べていません。RFC 9562は、共有知識体系を持たずにグローバルな一意性を保証することは不可能だと明記しています。そのうえで、122ビットのランダムという構造のおかげで、衝突確率は実務上無視できる水準まで下がります。10億個作っても1つでも重複する確率は1000京分の1より小さいです。
3番目のブロックが4で始まらないUUIDを受け取りました
それはバージョンが異なるUUIDです。この位置はUUIDのバージョン番号をそのまま示す場所です。1 なら時刻とノード情報を使うv1、3・5 は名前をハッシュ化して作るバージョン、7 はUnixミリ秒タイムスタンプを先頭に置くv7です。形式が壊れているのではなく、別の方式で作られたUUIDなので、v4しか受け付けない場所であれば正規表現で弾けばよいでしょう。
ハイフンを外して32文字で保存してもよいですか?
元に戻せます。各ブロックの長さは8-4-4-4-12に固定されているため、ハイフンを入れ直すのに追加情報は要りません。ただし、システムごとに表記が混ざると同じ値が別の文字列として保存されるので、ハイフンの有無と大文字・小文字はどちらか一方に統一しておくのがおすすめです。ツールのハイフン除去オプションは、生成された値からハイフンだけを取り除いた形を表示します。
ブラウザで作ったUUIDはサーバーに送信されますか?
いいえ。このツールはブラウザに内蔵された crypto.randomUUID() で値を生成しており、生成されたUUIDはサーバーに送信も保存もされません。個数を増やして一度に複数生成しても同じで、画面を再読み込みするとリストは消えます。
この記事は韓国語の原文をもとに作成しています。 韓国語の原文を読む