
Passwort-Entropie berechnen: Warum Länge vor Sonderzeichen zählt
Inhalt
Sie kennen sicher die Anzeige, die beim Eingeben eines Passworts „Stark“ oder „Schwach“ meldet. Dieser Bewertung liegt häufig ein Wert zugrunde: die Entropie (in Bit). Auch unser Tool teilt Passwörter anhand dieses Werts in Stufen ein.
In diesem Artikel rechnen wir vor, wie diese Zahl zustande kommt und warum es den Wert deutlich stärker erhöht, ein paar Zeichen mehr anzuhängen, als ein einzelnes Sonderzeichen einzufügen. Ein Taschenrechner genügt, um alles selbst nachzuprüfen.
Zusammenfassung ① Entropie in Bit = Länge × log2(Anzahl der Zeichenarten). Steigt der Wert um 1 Bit, verdoppelt sich die Zahl der möglichen Kombinationen. ② Die Zeichenarten stecken im log2. Selbst wenn Sie den Zeichenvorrat von 26 auf 95 erweitern, kommen pro Zeichen nur 1,87 Bit hinzu. Die Länge dagegen ist ein Multiplikationsfaktor: Jedes zusätzliche Zeichen bringt 4,70 bis 6,57 Bit. ③ Dieser Wert ist eine Obergrenze unter der Annahme, dass jedes Zeichen zufällig gewählt wurde. Sind von Menschen gewählte Wörter oder Jahreszahlen enthalten, ist das Passwort in der Praxis leichter zu erraten.
Woher kommt die Bewertung „Stark“?
Sie geben dasselbe Passwort ein: Die eine Website akzeptiert es, die andere meldet „Schwach“. Das kommt häufig vor, denn jeder Dienst bewertet anders. Manche prüfen zusätzlich gegen Wörterbücher mit gängigen Wörtern oder gegen Tastaturmuster. Andere teilen einen berechneten Zahlenwert in Bereiche ein und vergeben daraus Stufen.
Die Zahl, nach der diese Bereiche eingeteilt werden, ist die Entropie. Ihre Einheit ist das Bit. Sie drückt als Zweierpotenz aus, wie viele Versuche ungefähr nötig wären, um dieses Passwort zu erraten.
Das Problem: Auf dem Bildschirm steht oft nur „Stark“, ohne die Zahl dahinter. Kennen Sie die Berechnung, sehen Sie auch, an welcher Stelle Sie ansetzen müssen, damit der Wert steigt.
Passwort-Entropie berechnen: ein Taschenrechner genügt
Die Formel besteht aus einer einzigen Zeile:
Entropie (Bit) = Länge × log2(Anzahl der Zeichenarten)
Die Anzahl der Zeichenarten gibt an, aus welchem Zeichenvorrat das Passwort Ihrer Annahme nach stammt. Bei reinen Kleinbuchstaben sind es 26, mit Großbuchstaben 52, mit Ziffern 62 und so weiter.
Die Bits pro Zeichen stehen schon fest
Der log2-Wert hängt nur von der Zahl der Zeichenarten ab. Rechnen Sie ihn vorab aus, bleibt nur noch eine Multiplikation übrig.
| Verwendete Zeichen | Anzahl Zeichenarten | Bit pro Zeichen |
|---|---|---|
| Nur Ziffern | 10 | 3,32 |
| Nur Kleinbuchstaben | 26 | 4,70 |
| Kleinbuchstaben + Ziffern | 36 | 5,17 |
| Groß- und Kleinbuchstaben + Ziffern | 62 | 5,95 |
| Groß- und Kleinbuchstaben + Ziffern + Sonderzeichen | 95 | 6,57 |
Unser Tool rechnet mit 26 Kleinbuchstaben, 26 Großbuchstaben, 10 Ziffern und 33 Sonderzeichen. Werden alle vier Arten verwendet, ergibt das 26+26+10+33 = 95 Zeichenarten.
Sie können das auch direkt in der Konsole der Entwicklertools Ihres Browsers (meist F12) nachprüfen:
Math.log2(26) * 12   // → 56.40   12 Zeichen, nur Kleinbuchstaben
Math.log2(95) * 8    // → 52.56   8 Zeichen, vier Zeichenarten gemischt
Länge oder Zeichenvielfalt: Was bringt mehr?
Das ist der entscheidende Punkt. Wir vergleichen am Beispiel eines Passworts mit 8 Zeichen zwei Wege.
Mehr Zeichenarten. Acht Kleinbuchstaben ergeben 8 × 4,70 = 37,6 Bit. Mischen Sie Großbuchstaben, Ziffern und Sonderzeichen dazu, sind es 8 × 6,57 = 52,6 Bit, also rund 15 Bit mehr.
Mehr Länge. Bleiben Sie bei Kleinbuchstaben und verlängern von 8 auf 12 Zeichen, ergibt das 12 × 4,70 = 56,4 Bit, also rund 18,8 Bit mehr. Das ist mehr als bei 8 Zeichen mit allen Zeichenarten.
Der Grund liegt in der Stellung in der Formel. Die Zeichenarten stehen innerhalb des log2: Auch wenn Sie 26 auf 95 erweitern (das 3,65-Fache), steigt der Wert pro Zeichen nur um 6,57 − 4,70 = 1,87 Bit. Die Länge dagegen ist ein Multiplikationsfaktor außerhalb: Mit jedem weiteren Zeichen kommen die Bits pro Zeichen komplett hinzu.
Zeichenarten haben eine Obergrenze, die Länge nicht
Mit einer Standardtastatur lassen sich etwas mehr als 100 verschiedene Zeichen eingeben. Die Bits pro Zeichen steigen also nicht über etwa 6,57 hinaus. Die Länge dagegen können Sie erhöhen, solange der Dienst es zulässt.
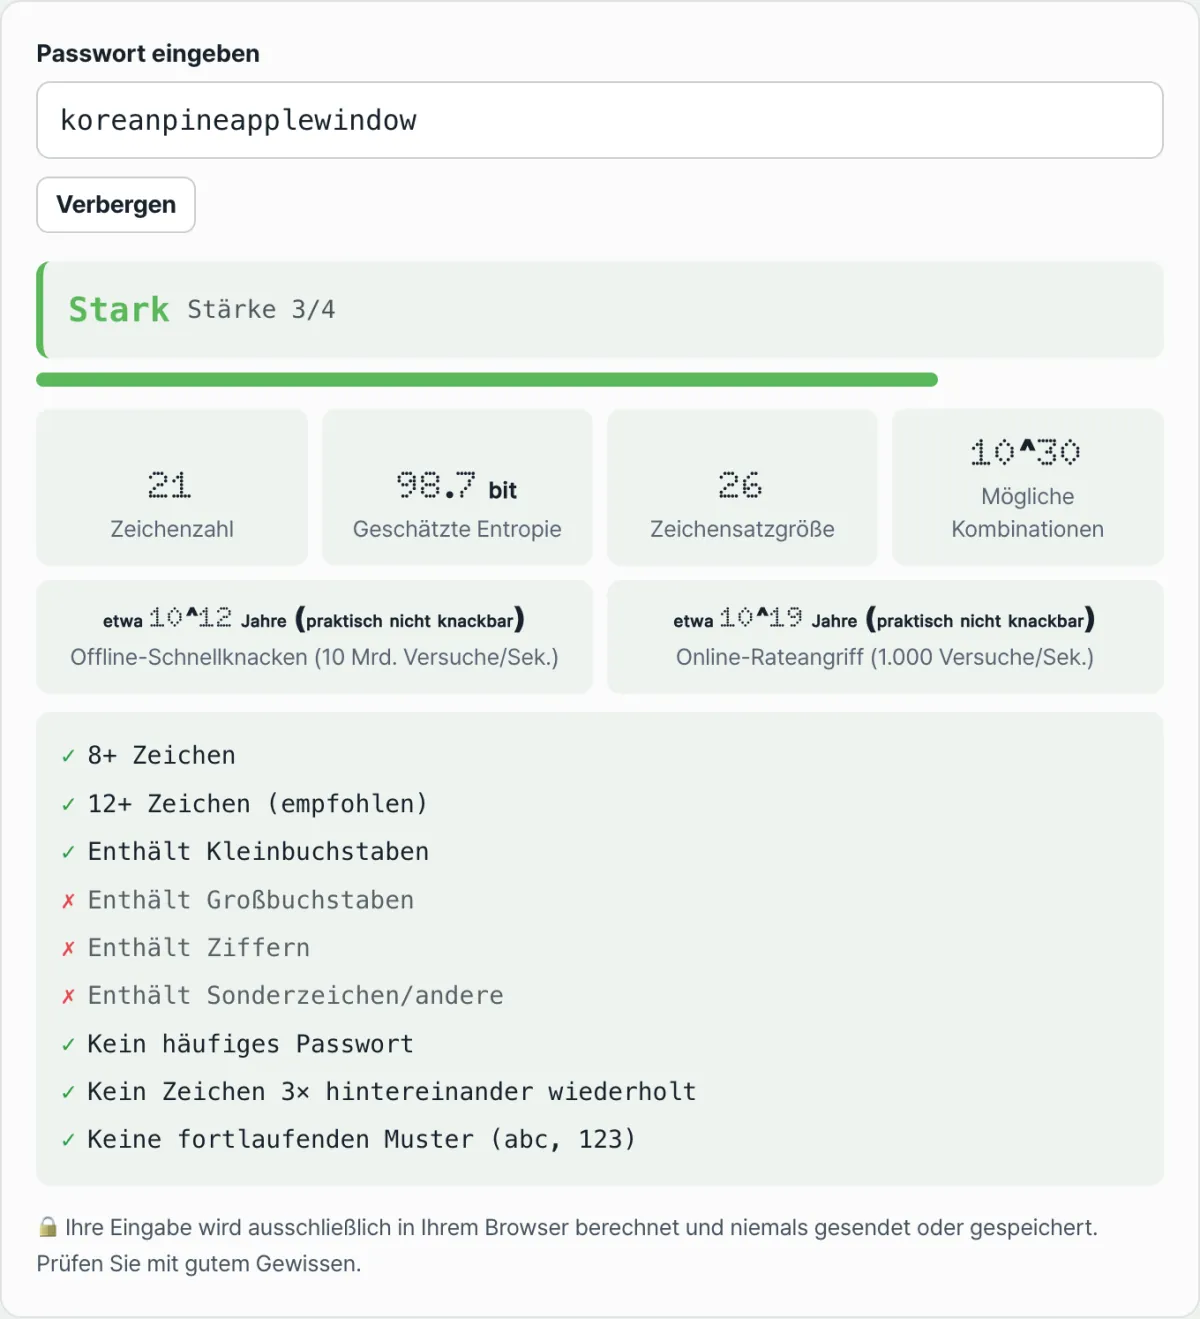
Mit unserem Tool prüfen. Statt in der Tabelle nachzuschlagen und zu multiplizieren, geben Sie einfach das Passwort ein: Zeichenanzahl, Anzahl der Zeichenarten, geschätzte Entropie und Zahl der möglichen Kombinationen erscheinen gemeinsam auf einem Bildschirm. Es heißt „Passwort-Stärke-Prüfer“.
Die Berechnung läuft ohne Installation und Registrierung ausschließlich im Browser. Das eingegebene Passwort wird nicht an einen Server übertragen oder gespeichert.
Wie stark wächst die Zeit, wenn die Bits steigen?
Teilen Sie die Zahl der Kombinationen durch die Angriffsgeschwindigkeit, erhalten Sie die voraussichtliche Knackzeit. Unser Tool arbeitet mit drei Annahmen:
- Durchschnittliche Anzahl der Versuche = Gesamtzahl der Kombinationen ÷ 2 (im Schnitt wird das Passwort etwa in der Hälfte der Versuche gefunden)
- Offline-Hochgeschwindigkeits-Cracking: 10 Milliarden Versuche pro Sekunde
- Online-Rateangriff: 1.000 Versuche pro Sekunde
Mit diesen Annahmen ergibt sich für 8 Zeichen mit vier gemischten Zeichenarten (52,6 Bit) offline eine Knackzeit von etwa 3,8 Tagen, für 12 Kleinbuchstaben (56,4 Bit) von etwa 55 Tagen.
Ein Unterschied von 3,85 Bit wird damit zu einem Zeitunterschied von mehr als dem 14-Fachen. Denn mit jedem zusätzlichen Bit verdoppelt sich die benötigte Zeit. Genau das ist gemeint, wenn es heißt, die Länge wirke exponentiell zu Ihren Gunsten.
Die Stufen des Tools
Unser Tool teilt die berechnete Entropie in fünf Bereiche ein.
| Geschätzte Entropie | Anzeige |
|---|---|
| unter 28 Bit | Sehr schwach |
| 28 bis 36 Bit | Schwach |
| 36 bis 60 Bit | Mittel |
| 60 bis 128 Bit | Stark |
| ab 128 Bit | Sehr stark |
Steht ein Passwort allerdings auf einer Liste weit verbreiteter Passwörter, fällt es unabhängig von den Bits in die niedrigste Stufe. Wird dasselbe Zeichen dreimal hintereinander wiederholt oder kommt ein Folgemuster wie abc oder 123 vor, wird es um eine Stufe herabgestuft.
Was diese Zahl Ihnen nicht verrät
Die Entropie ist eine aussagekräftige Kennzahl, aber kein Allheilmittel. Die folgenden drei Punkte bleiben auch bei einem hohen Wert bestehen.
Erstens: die Annahme der Zufälligkeit. Die Berechnung setzt voraus, dass jedes Zeichen zufällig aus dem Zeichenvorrat gewählt wurde. Von Menschen gewählte Namen, Wörter und Geburtsjahre stammen aus einer viel kleineren Menge möglicher Kandidaten, daher ist das Passwort in der Praxis leichter zu erraten, als die angezeigten Bits vermuten lassen. Deshalb spricht das Tool von „geschätzter Entropie“.
Zweitens: Die Angriffsgeschwindigkeit ist ein Annahmewert. 10 Milliarden Versuche pro Sekunde sind nur ein Szenario. Die tatsächliche Geschwindigkeit hängt stark davon ab, wie ein Dienst Passwörter speichert. Anhand dieser Zahl lässt sich daher nicht beurteilen, ob ein bestimmter Dienst sicher oder gefährdet ist.
Drittens: Wiederverwendung lässt sich mit Bits nicht verhindern. Wird ein Passwort, das Sie auch anderswo verwenden, bei einem Datenleck öffentlich, muss ein Angreifer nichts mehr raten. Die Bits geben nur an, wie schwer es ist, ein Passwort durch Raten zu treffen.
Es gibt auch Richtlinien, die Länge statt Zusammensetzungsregeln verlangen
Die US-amerikanische Richtlinie NIST SP 800-63B (Digital Identity Guidelines, Revision 4) legt fest, dass Prüfer keine Zusammensetzungsregeln wie die Mischung von Zeichenarten vorschreiben dürfen. Sie verlangt mindestens 15 Zeichen, wenn das Passwort allein zur Authentifizierung dient, und mindestens 8 Zeichen, wenn es Teil einer Multi-Faktor-Authentifizierung ist. Außerdem wird empfohlen, eine Länge von mindestens 64 Zeichen zuzulassen.
Fazit
- Entropie in Bit = Länge × log2(Anzahl der Zeichenarten). Steigt der Wert um 1 Bit, verdoppeln sich Kombinationen und Zeit.
- Die Zeichenarten stecken im log2: Auch bei einer Erweiterung von 26 auf 95 steigt der Wert pro Zeichen nur um 1,87 Bit.
- Die Länge ist ein Multiplikationsfaktor: Jedes Zeichen bringt 4,70 bis 6,57 Bit, und es gibt keine Obergrenze.
- Deshalb hat ein Passwort aus 12 Kleinbuchstaben (56,4 Bit) mehr Bits als eines aus 8 Zeichen mit vier gemischten Zeichenarten (52,6 Bit).
- Dieser Wert ist eine Obergrenze unter der Annahme von Zufälligkeit. Gängige Wörter und die Wiederverwendung von Passwörtern müssen Sie gesondert im Blick behalten.
Die Berechnung läuft ohne Installation und Registrierung ausschließlich im Browser. Das eingegebene Passwort wird nicht an einen Server übertragen oder gespeichert.
Häufig gestellte Fragen
Ab wie vielen Bit Entropie ist ein Passwort sicher?
Einen Wert, der in jeder Situation gilt, gibt es nicht, denn die Berechnung beruht selbst auf Annahmen über die Angriffsgeschwindigkeit. Unser Passwort-Stärke-Prüfer zeigt ab 60 Bit „Stark“ und ab 128 Bit „Sehr stark“ an. Zusätzlich listet er in einer Checkliste getrennt auf, ob mindestens 8 Zeichen und mindestens 12 Zeichen (empfohlen) erreicht sind. Statt auf eine bestimmte Zahl zu zielen, fahren Sie sicherer, wenn Sie auf Länge setzen.
Muss ein Passwort unbedingt Sonderzeichen enthalten?
Rechnerisch ist der Beitrag von Sonderzeichen mit etwa 1,87 Bit pro Zeichen begrenzt, und NIST SP 800-63B schreibt vor, keine Kompositionsregeln wie das Mischen von Zeichenarten aufzuerlegen. Verlangt ein Dienst bei der Registrierung jedoch Sonderzeichen, müssen Sie diese Regel befolgen. Bauen Sie dann nur das Minimum ein, das die Regel erfüllt, und nutzen Sie den verbleibenden Spielraum für mehr Länge. Das erhöht die Bit-Zahl stärker.
Ist die vom Tool angezeigte Zeit von „ca. 10^12 Jahren“ die tatsächliche Dauer?
Nein. Es handelt sich um die Zeit, die unter der Annahme von 10 Milliarden Versuchen pro Sekunde nötig wäre, um die Hälfte aller möglichen Kombinationen durchzuprobieren. Der Wert eignet sich, um Passwörter in ihrer Schwierigkeit miteinander zu vergleichen, ist aber keine Garantie, dass ein echter Angriff so lange dauert. Je nach Speicherverfahren des Dienstes und seiner Sperrrichtlinie fällt das Ergebnis völlig anders aus.
Steigen die Bits nicht stark, wenn ich ein Passwort mit koreanischen Hangul-Zeichen erstelle?
Enthält ein Passwort Zeichen außerhalb des ASCII-Bereichs, addiert unser Tool 100 zur Anzahl der Zeichenarten. Die angezeigten Bits steigen dadurch tatsächlich deutlich. Allerdings lassen manche Dienste keine Hangul-Eingabe zu oder verarbeiten sie anders, sodass die Anmeldung selbst scheitern kann. Auf anderen Geräten oder Tastaturen ist die Eingabe zudem unter Umständen schwierig. In der Praxis ist es die sicherere Wahl, das Passwort zu verlängern.
Dieser Artikel basiert auf unserem koreanischen Original. Koreanisches Original lesen