
Entropía de contraseñas: la longitud importa más que los símbolos
Contenido
Es probable que hayas visto esa pantalla que, al escribir una contraseña, te dice "fuerte" o "débil". El valor que suele estar detrás de ese veredicto es un número: la entropía (en bits). Nuestra herramienta también asigna la calificación a partir de ese valor.
En este artículo verás con fórmulas cómo se calcula ese número y por qué añadir unas cuantas letras más lo eleva mucho más que colar un carácter especial. Con una calculadora puedes comprobarlo tú mismo.
Resumen ① La entropía en bits = longitud × log2(número de caracteres posibles). Cada bit que sube duplica las combinaciones posibles. ② El conjunto de caracteres queda dentro del log2: aunque pases de 26 a 95 caracteres posibles, solo ganas 1,87 bits por carácter. La longitud, en cambio, es un factor que multiplica, así que cada carácter añade 4,70–6,57 bits enteros. ③ Este número es un valor máximo bajo el supuesto de que "todos los caracteres se eligieron al azar". Si hay palabras o años que eligió una persona, la dificultad real de adivinarla es menor.
¿De dónde sale ese veredicto de "fuerte"?
Pasa a menudo: pruebas la misma contraseña y un sitio la acepta mientras otro te la devuelve con un "débil". La razón es que cada servicio evalúa a su manera. Algunos miran si aparece una palabra común de diccionario o un patrón del teclado; otros calculan un único número y lo cortan en tramos para asignar una calificación.
El número que se usa para cortar esos tramos es la entropía. Se mide en bits y expresa, como potencia de 2, "cuántas veces habría que probar para acertar esta contraseña".
El problema es que muchas veces la pantalla solo muestra "fuerte" y ningún número que lo justifique. Si conoces el criterio, también ves qué cambiar para que suban los bits.
Calcular los bits de entropía: solo necesitas una calculadora
La fórmula cabe en una línea.
Entropía (bits) = longitud × log2(número de caracteres posibles)
El número de caracteres posibles es "de qué conjunto de caracteres suponemos que salió esta contraseña". Si solo usaste minúsculas, son 26; si añades mayúsculas, 52; si sumas dígitos, 62, y así.
Los bits por carácter ya están fijados
El valor de log2 depende únicamente del conjunto de caracteres, así que puedes calcularlo de antemano y solo te queda multiplicar.
| Caracteres usados | Número de caracteres posibles | Bits por carácter |
|---|---|---|
| Solo dígitos | 10 | 3,32 |
| Solo minúsculas | 26 | 4,70 |
| Minúsculas + dígitos | 36 | 5,17 |
| Mayúsculas y minúsculas + dígitos | 62 | 5,95 |
| Mayúsculas y minúsculas + dígitos + caracteres especiales | 95 | 6,57 |
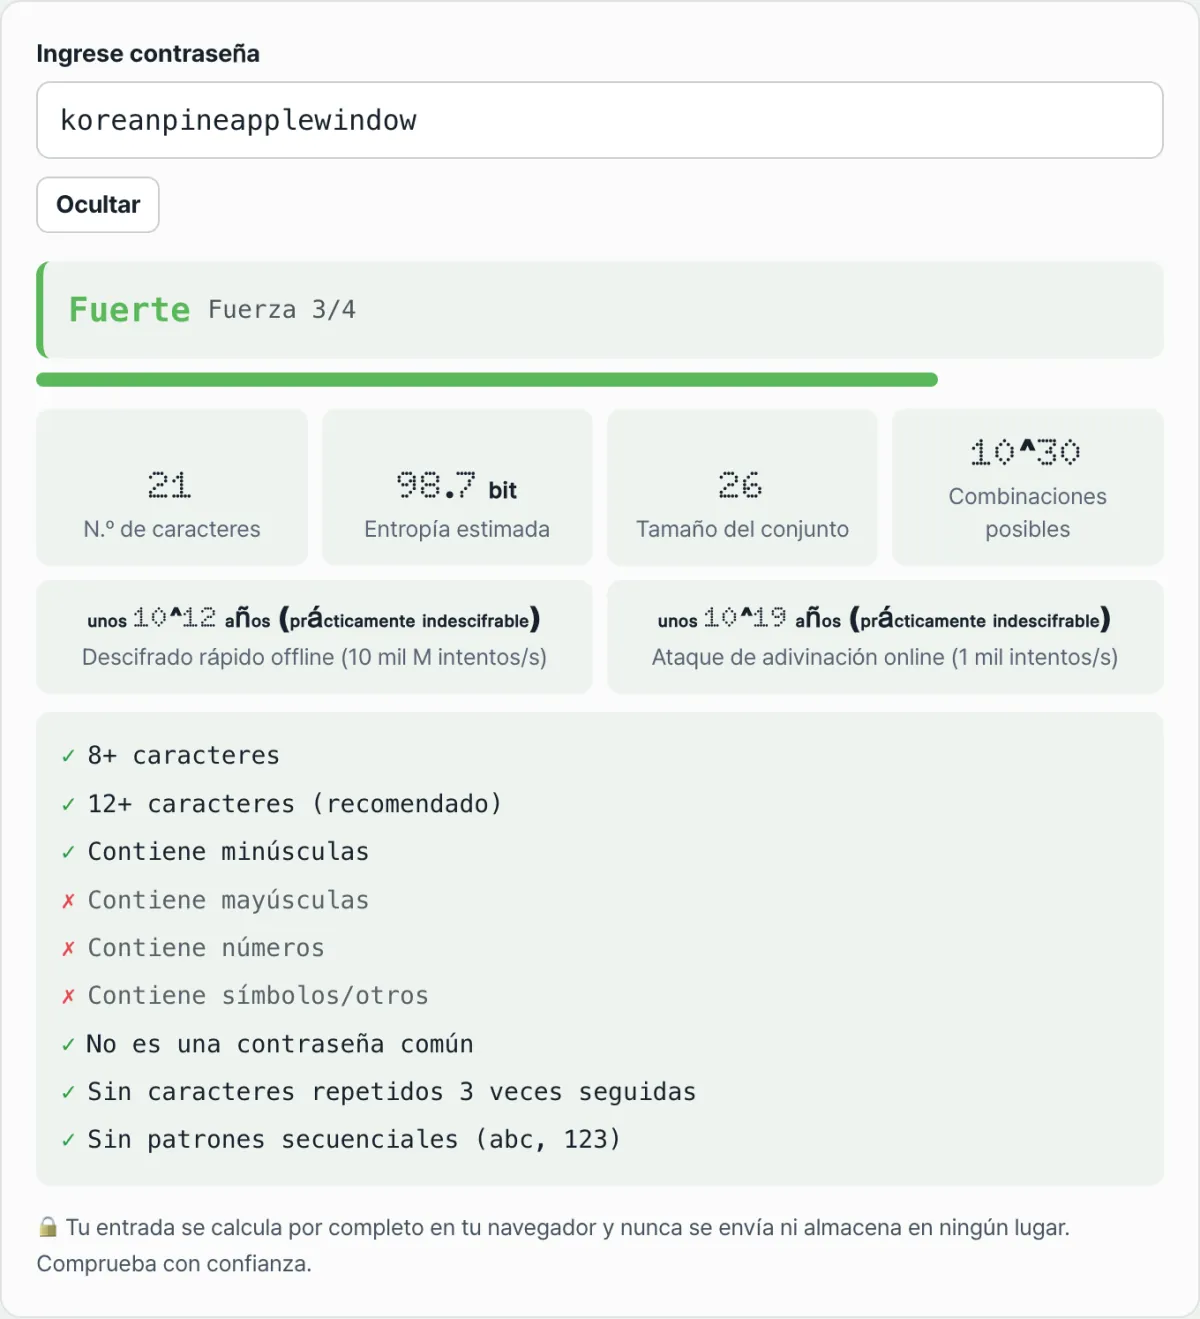
Nuestra herramienta cuenta 26 minúsculas, 26 mayúsculas, 10 dígitos y 33 caracteres especiales. Si usas las cuatro categorías, 26+26+10+33 = 95 caracteres posibles.
También puedes verificarlo pegando esto tal cual en la consola de las herramientas de desarrollo de tu navegador (normalmente con F12).
Math.log2(26) * 12   // → 56.40   solo minúsculas, 12 caracteres
Math.log2(95) * 8    // → 52.56   cuatro categorías mezcladas, 8 caracteres
¿Qué suma más: alargar la contraseña o ampliar el conjunto de caracteres?
Aquí está el punto clave. Comparemos las dos direcciones con una contraseña de 8 caracteres.
Ampliar el conjunto de caracteres. 8 caracteres solo con minúsculas son 8 × 4,70 = 37,6 bits. Si mezclas mayúsculas, dígitos y caracteres especiales, pasas a 8 × 6,57 = 52,6 bits, unos 15 bits más.
Alargar la contraseña. Si mantienes solo minúsculas y pasas de 8 a 12 caracteres, tienes 12 × 4,70 = 56,4 bits, unos 18,8 bits más. Son más bits que con 8 caracteres usando todas las categorías.
La razón está en la posición que ocupa cada cosa en la fórmula. El conjunto de caracteres va dentro del log2, así que aunque amplíes de 26 a 95 (3,65 veces), solo ganas 6,57 − 4,70 = 1,87 bits por carácter. La longitud, en cambio, es el factor que multiplica por fuera: cada carácter que añades suma sus bits por carácter tal cual.
El conjunto de caracteres tiene techo; la longitud, no
Con un teclado estándar puedes escribir poco más de 100 caracteres distintos. Es decir, los bits por carácter no suben más allá de 6,57 aproximadamente. La longitud, en cambio, puede crecer todo lo que el servicio permita.
Compruébalo con nuestro Comprobador de seguridad de contraseñas (gratis). En lugar de mirar la tabla y hacer multiplicaciones, escribe una contraseña y verás en una misma pantalla el número de caracteres, el número de caracteres posibles, la entropía estimada y el número de combinaciones posibles.
Se calcula solo dentro de tu navegador, sin instalar nada ni registrarte, y la contraseña que escribes no se envía ni se guarda en ningún servidor.
Cuando suben los bits, ¿cuánto sube el tiempo?
Si divides el número de combinaciones entre la velocidad de ataque, obtienes el tiempo estimado para descifrarla. Nuestra herramienta parte de tres supuestos.
- Número medio de intentos = combinaciones totales ÷ 2 (de media se acierta hacia la mitad)
- Fuerza bruta offline a alta velocidad: 10 000 millones por segundo
- Ataque de adivinación en línea: 1000 por segundo
Con estos supuestos, 8 caracteres mezclando las cuatro categorías (52,6 bits) dan unos 3,8 días en el escenario offline, y 12 caracteres solo con minúsculas (56,4 bits) dan unos 55 días.
Una diferencia de 3,85 bits se convierte en más de 14 veces de diferencia de tiempo. La razón es que cada bit que sube duplica el tiempo necesario. Eso es lo que significa en la práctica eso de que "la longitud es exponencialmente ventajosa".
Los tramos que usa la herramienta
Nuestra herramienta corta la entropía calculada en cinco tramos.
| Entropía estimada | Etiqueta |
|---|---|
| Menos de 28 bits | Muy débil |
| 28 – 36 bits | Débil |
| 36 – 60 bits | Media |
| 60 – 128 bits | Fuerte |
| Más de 128 bits | Muy fuerte |
Eso sí: si la contraseña aparece en una lista de contraseñas conocidas, baja a la categoría mínima sin importar los bits, y si tiene un mismo carácter repetido 3 veces seguidas o patrones consecutivos como abc o 123, baja un nivel.
Lo que este número no te dice
La entropía es un indicador potente, pero no lo resuelve todo. Hay tres cosas que siguen ahí aunque el número sea alto.
Primera, el supuesto de aleatoriedad. El cálculo da por hecho que todos los caracteres se sacaron al azar del conjunto. Los nombres, palabras y fechas de nacimiento que elige una persona están dentro de un abanico de candidatos mucho más pequeño, así que la dificultad real de adivinarla es menor que los bits mostrados. Por eso la herramienta llama al valor "entropía estimada".
Segunda, la velocidad de ataque es un supuesto. Los 10 000 millones por segundo son solo un escenario, y la velocidad real varía mucho según cómo almacene el servicio las contraseñas. Por eso este número no sirve para concluir que un servicio concreto sea seguro o peligroso.
Tercera, la reutilización no se evita con bits. Si una contraseña que usaste tal cual en otro sitio se filtra, el atacante no necesita adivinar nada. Los bits solo indican la dificultad de "probar hasta acertar".
También hay normas que piden longitud en lugar de reglas de composición
La directriz sobre identidad digital NIST SP 800-63B (revisión 4) de EE. UU. establece que el verificador no puede imponer reglas de composición como la mezcla de tipos de caracteres; además, recomienda exigir un mínimo de 15 caracteres cuando la autenticación se hace solo con contraseña y un mínimo de 8 cuando forma parte de una autenticación multifactor, y permitir al menos 64 caracteres como máximo.
En resumen
- Entropía en bits = longitud × log2(número de caracteres posibles). Cada bit que sube duplica tanto las combinaciones como el tiempo.
- El conjunto de caracteres va dentro del log2, así que ampliar de 26 a 95 solo aporta 1,87 bits por carácter.
- La longitud es el factor que multiplica: cada carácter suma 4,70–6,57 bits y no tiene techo.
- Por eso 12 caracteres solo con minúsculas (56,4 bits) superan a 8 caracteres con las cuatro categorías (52,6 bits).
- Este valor es un máximo bajo el supuesto de aleatoriedad; las palabras comunes y la reutilización hay que vigilarlas aparte.
Se calcula solo dentro de tu navegador, sin instalar nada ni registrarte, y la contraseña que escribes no se envía ni se guarda en ningún servidor.
Preguntas frecuentes
¿Cuántos bits de entropía son seguros?
No existe un criterio absoluto que valga para todas las situaciones. El motivo es que el propio cálculo depende de una hipótesis sobre la velocidad de ataque. Nuestra herramienta marca como "Fuerte" a partir de 60 bits y como "Muy fuerte" a partir de 128 bits, y además muestra como lista de comprobación los apartados de 8 caracteres o más y 12 caracteres o más (recomendado). Más que perseguir una cifra, lo fiable es asegurar la longitud.
¿Hay que incluir obligatoriamente caracteres especiales?
Según el cálculo, la aportación de los caracteres especiales es limitada, en torno a 1,87 bits por carácter, y la NIST SP 800-63B establece que no se deben imponer reglas de composición como mezclar tipos de caracteres. Dicho esto, si el servicio en el que te vas a registrar exige caracteres especiales, tienes que cumplir esa regla. Incluso en ese caso, añade solo lo mínimo para cumplirla y dedica el margen que te quede a la longitud: así subes más bits.
¿El "aproximadamente 10^12 años" que muestra la herramienta es tiempo real?
No. Es el valor calculado del tiempo que llevaría recorrer la mitad de todas las combinaciones, partiendo de la hipótesis de 10.000 millones de intentos por segundo. Resulta útil para comparar la dificultad entre contraseñas, pero no garantiza que un ataque real tarde eso. Varía por completo según cómo almacene los datos el servicio o su política de bloqueo.
Si creo una contraseña en hangul, ¿no suben mucho los bits?
Nuestra herramienta, cuando hay caracteres fuera del rango ASCII, suma 100 al tipo de carácter en el cálculo, así que los bits que se muestran suben sin duda. Ahora bien, cada servicio puede no permitir la entrada en hangul o procesarla de otra manera, hasta el punto de bloquear el propio inicio de sesión, y puede resultar difícil escribirla en otro dispositivo o teclado. En la práctica, alargar la longitud es la opción más segura.
Este artículo está adaptado de nuestro original en coreano. Leer el original en coreano