
パスワードのエントロピーとは 長さが有利な理由を計算で確認
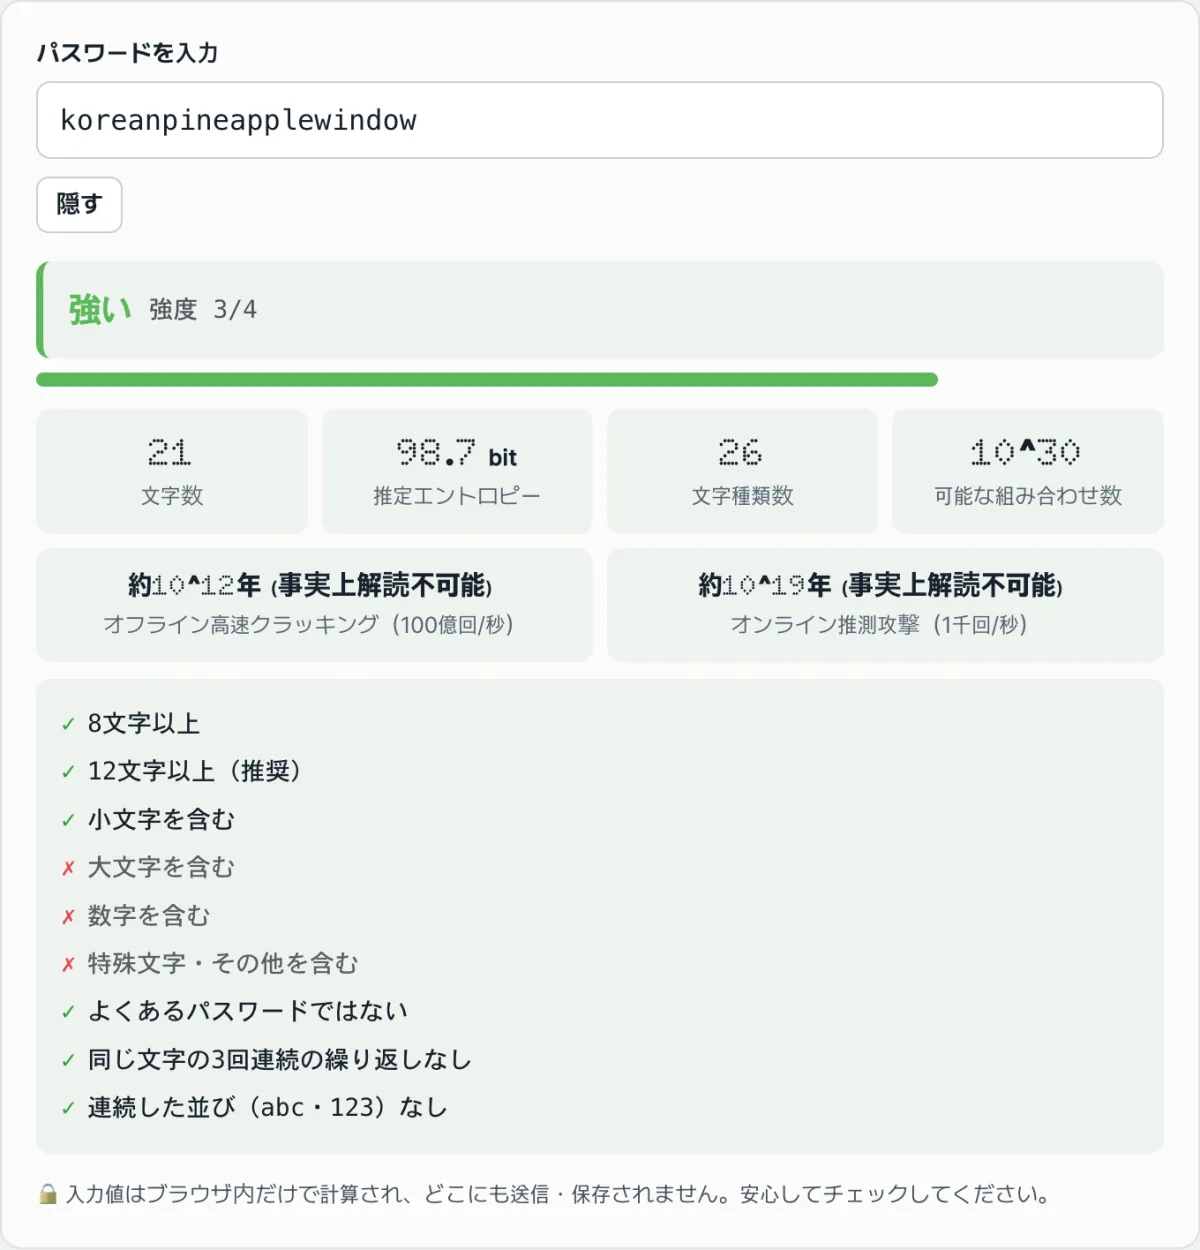
パスワードを入力すると「強い」「弱い」と表示される画面を見たことがあると思います。その判定の土台によく使われるのが、エントロピー(ビット) という数値です。パスワード強度チェッカーも、この値で強度を分類しています。
この記事では、その数値がどう計算されるのか、そしてなぜ特殊文字を1つ挟み込むよりも 文字を数個増やすほう が数値を大きく上げるのかを、計算式で示します。電卓がひとつあれば、ご自身で確かめられます。
まとめ ① エントロピーのビット数 = 長さ × log2(文字の種類数) です。ビットが1増えると、取りうる組み合わせは2倍になります。 ② 文字の種類数はlog2の内側にあるため、26種類を95種類に広げても1文字あたり1.87ビットしか増えません。一方、長さは掛け算の係数なので、1文字ごとに4.70〜6.57ビットがそのまま加算されます。 ③ この数値は「すべての文字をランダムに選んだ」という仮定の上の上限値です。人が選んだ単語や年が混ざると、実際の推測の難しさはもっと低くなります。
「強い」という判定はどこから来るのか
同じパスワードを入力したのに、あるサイトでは通り、別のサイトでは「弱い」と差し戻される。そんな経験はよくあります。判定のしかたがサービスごとに違うからです。よく使われる単語の辞書やキーボード配列のパターンもあわせて見るサイトもあれば、計算した数値を区間で区切って等級を付けるサイトもあります。
その区間を切るのに使われるのがエントロピーです。単位はビットで、「このパスワードを当てるには何回くらい試す必要があるか」を2の累乗で表した値です。
問題は、画面に「強い」だけが出て、根拠の数値が見えない場合が多いことです。根拠がわかれば、どこを直せばビットが上がるのかも見えてきます。
エントロピーのビット数を計算する: 電卓ひとつで十分
公式は一行です。
エントロピー(ビット) = 長さ × log2(文字の種類数)
文字の種類数とは、「このパスワードがどの文字集合から選ばれたと見なすか」です。小文字だけなら26、大文字も加えれば52、数字まで加えれば62、という具合です。
1文字あたりのビット数はあらかじめ決まっている
log2の値は文字の種類数だけで決まるので、先に計算しておけば掛け算だけが残ります。
| 使った文字 | 種類数 | 1文字あたりのビット |
|---|---|---|
| 数字のみ | 10 | 3.32 |
| 小文字のみ | 26 | 4.70 |
| 小文字 + 数字 | 36 | 5.17 |
| 大文字・小文字 + 数字 | 62 | 5.95 |
| 大文字・小文字 + 数字 + 特殊文字 | 95 | 6.57 |
パスワード強度チェッカーでは、小文字26、大文字26、数字10、特殊文字33として数えます。4種類すべてを使うと、26+26+10+33 = 95種類になります。
ブラウザの開発者ツール(多くの場合F12)のコンソールにそのまま入力して確認することもできます。
Math.log2(26) * 12   // → 56.40   小文字のみ12文字
Math.log2(95) * 8    // → 52.56   4種類混合8文字
長さを伸ばすのと文字の種類を増やすのと、どちらが効くか
ここが要点です。8文字のパスワードを例に、2つの方向で比べてみます。
文字の種類を増やす方向。 小文字のみで8文字なら 8 × 4.70 = 37.6ビットです。ここに大文字・数字・特殊文字をすべて混ぜると 8 × 6.57 = 52.6ビットになり、約15ビット増えます。
長さを伸ばす方向。 小文字のみのまま8文字を12文字に伸ばすと 12 × 4.70 = 56.4ビットになり、約18.8ビット増えます。文字の種類をすべて動員した8文字よりもビット数が大きくなります。
理由は公式のどこに置かれているかにあります。文字の種類数は log2の内側 にあるので、26を95へ(3.65倍)広げても1文字あたり 6.57 − 4.70 = 1.87ビットしか増えません。一方、長さは 外側の掛け算の係数 なので、1文字足すたびに1文字あたりのビット数がそのまま加算されます。
文字の種類には天井があり、長さにはない
標準的なキーボードで打てる文字は100種類あまりです。つまり1文字あたりのビット数は6.57付近から先へは上がりません。一方、長さはサービスが許す限りいくらでも伸ばせます。
パスワード強度チェッカーで確認する。 表を見て掛け算をする代わりに、パスワードを入力すれば文字数・文字の種類数・推定エントロピー・取りうる組み合わせ数が1つの画面にまとめて表示されます。
インストールや会員登録は不要で、計算はブラウザ内だけで行われます。入力したパスワードはサーバーへ送信・保存されません。
ビットが増えると時間はどれだけ伸びるのか
組み合わせ数を攻撃速度で割ると、予想解読時間になります。パスワード強度チェッカーが使う前提は3つです。
- 平均試行回数 = 全体の組み合わせ ÷ 2(平均すると半分ほどで当たります)
- オフラインの高速クラッキング:毎秒100億回
- オンラインの推測攻撃:毎秒1,000回
この前提で計算すると、4種類を混ぜた8文字(52.6ビット)はオフライン基準で約3.8日、小文字だけで12文字(56.4ビット)は約55日になります。
3.85ビットの差が、14倍を超える時間差に広がります。ビットが1増えるたびにかかる時間が2倍になるからです。これが「長さが指数的に有利」という言葉の実際の中身です。
ツールが区切る区間
パスワード強度チェッカーは、計算したエントロピーを5つの区間に分けます。
| 推定エントロピー | 表示 |
|---|---|
| 28ビット未満 | 非常に弱い |
| 28 〜 36ビット | 弱い |
| 36 〜 60ビット | 普通 |
| 60 〜 128ビット | 強い |
| 128ビット以上 | 非常に強い |
ただし、広く知られたパスワードのリストに該当すると、ビット数に関係なく最低等級になります。また、同じ文字が3回連続で繰り返されたり、abc・123のような連続パターンがあったりすると、1段階下がります。
この数値が語ってくれないこと
エントロピーは強力な指標ですが、万能ではありません。以下の3つは、数値が大きくてもそのまま残ります。
1つ目は、ランダムという仮定です。 この計算は、すべての文字を文字集合からランダムに選んだことを前提にしています。人が選んだ名前・単語・生年はずっと少ない候補の中にあるので、実際の推測の難しさは表示されたビットより低くなります。ツールがこの値を「推定エントロピー」と呼んでいるのはそのためです。
2つ目は、攻撃速度が仮定値だということです。 毎秒100億回はひとつのシナリオにすぎず、実際の速度はサービスがパスワードをどの方式で保存しているかによって大きく変わります。ですから、この数値だけで特定のサービスが安全か危険かを判断することはできません。
3つ目は、使い回しはビットでは防げないということです。 別の場所でそのまま使ったパスワードが漏えいすれば、攻撃者は推測する必要がありません。ビットが表すのは「当てずっぽうで当てる」難しさだけです。
構成ルールではなく長さを求める基準もある
米国NISTのデジタルアイデンティティ指針SP 800-63B(改訂4版)は、検証者が 文字種の混在のような構成ルールを課すことを禁じ 、パスワードだけで認証する場合は最低15文字、多要素認証の一部として使う場合は最低8文字を求め、最大64文字以上を許容するよう勧告しています。
まとめ
- エントロピーのビット数 = 長さ × log2(文字の種類数)。ビットが1増えれば、組み合わせも時間も2倍になります。
- 文字の種類数はlog2の内側なので、26 → 95へ広げても1文字あたり1.87ビットしか増えません。
- 長さは掛け算の係数なので、1文字ごとに4.70〜6.57ビットが加算され、天井がありません。
- だからこそ、小文字だけで12文字(56.4ビット)は、4種類を混ぜた8文字(52.6ビット)よりビット数が大きくなります。
- この値はランダムという仮定の上の上限値であり、よくある単語や使い回しの有無は別途確認する必要があります。
インストールや会員登録は不要で、計算はブラウザ内だけで行われます。入力したパスワードはサーバーへ送信・保存されません。
よくある質問
エントロピーが何ビットあれば安全ですか?
すべての状況に当てはまる絶対的な基準はありません。計算そのものが、攻撃速度の仮定に依存しているからです。当サイトの無料ツール「パスワード強度チェッカー」では、60ビット以上を「強い」、128ビット以上を「非常に強い」と表示し、あわせて8文字以上と12文字以上(推奨)の項目をチェックリストで示します。ビット数の数値を目標にするよりも、長さを確保するほうが確実です。
特殊文字は必ず入れるべきですか?
計算上、特殊文字の寄与は1文字あたり1.87ビット程度にとどまります。また、NIST SP 800-63Bは文字種の混在のような構成ルールを課すべきではないと定めています。ただし、登録するサービスが特殊文字を要求する場合は、そのルールに従う必要があります。そのときも、ルールを満たす最小限にとどめ、残った余力は長さに回すほうがビット数をより高められます。
ツールが表示する「約10^12年」は実際の時間ですか?
いいえ。1秒あたり100億回の試行を行うという仮定のもとで、すべての組み合わせの半分を調べるのにかかる時間を計算した値です。パスワード同士の難易度を比較するには役立ちますが、実際の攻撃にそれだけの時間がかかるという保証ではありません。サービスの保存方式やロックアウトの仕組みによってまったく異なります。
ハングルでパスワードを作れば、ビット数は大きく上がるのでしょうか?
当サイトのツールは、ASCII範囲外の文字があると文字種に100を加えて計算するため、表示されるビット数は確実に上がります。ただし、サービスによってはハングルでの入力を許可していなかったり、処理方法が異なったりして、ログイン自体ができないことがあります。また、別の端末やキーボードでは入力しづらい場合もあります。実務上は、長さを増やすほうが安全な選択です。
この記事は韓国語の原文をもとに作成しています。 韓国語の原文を読む