
Cifrado AES-256 frente a hash SHA-256: diferencias y descifrado
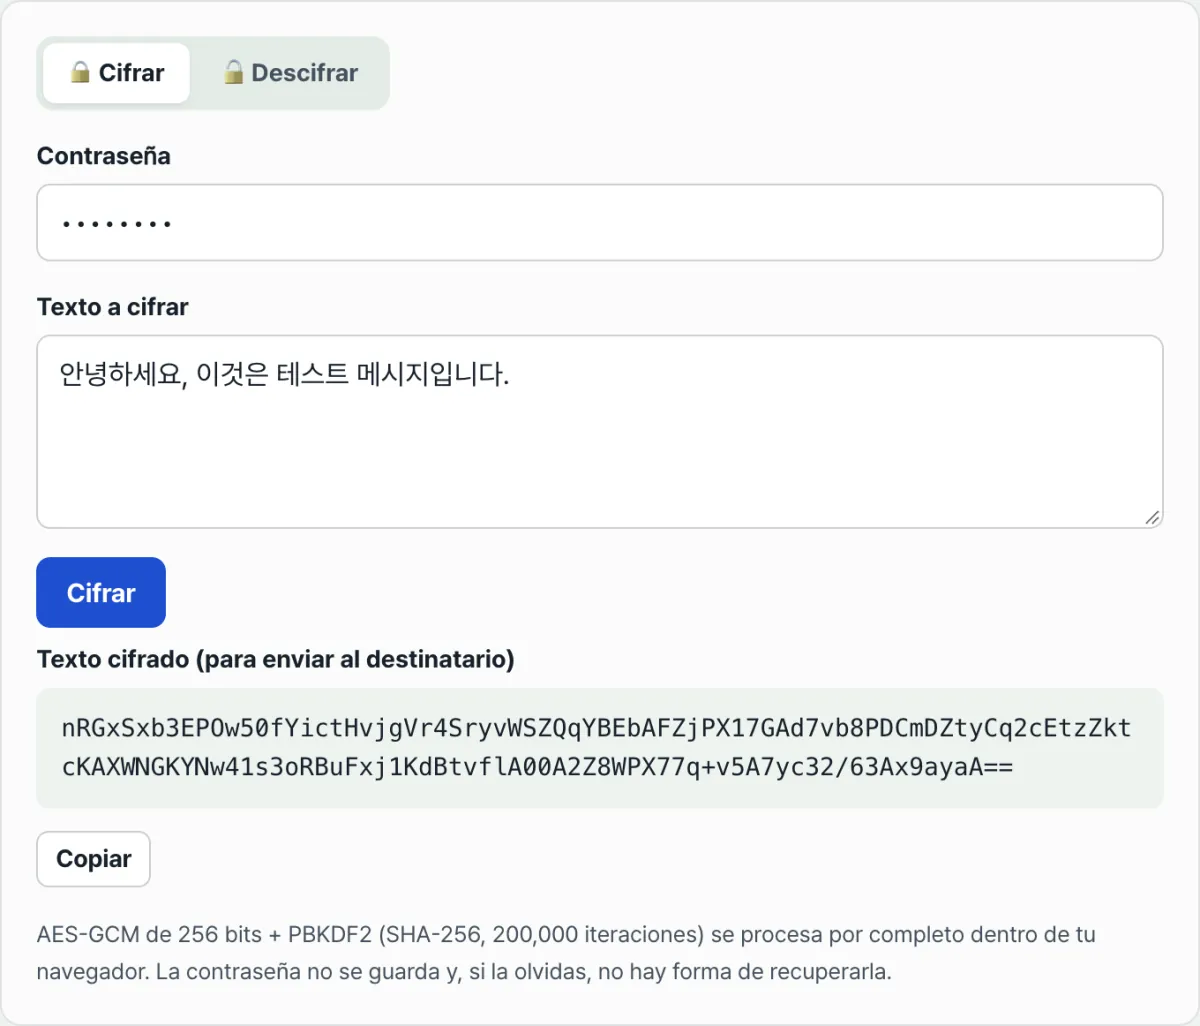
Contenido
- El hash y la encriptación ya se diferencian en su dirección
- Qué significa realmente "AES-GCM de 256 bits"
- El mecanismo técnico clave: derivación de claves con PBKDF2 y canalización de AES-GCM
- Comparativa: hash vs encriptación vs codificación
- Los 5 errores más habituales al usar una herramienta de cifrado
- Flujo de trabajo práctico en 5 pasos para cifrar texto con seguridad
- 7 consejos prácticos sobre cifrado y hashes
- Árbol de decisión final: ¿qué técnica de seguridad deberías aplicar?
- Guía rápida de términos clave de criptografía y seguridad
- Preguntas frecuentes
Cuando conviertes una cadena de texto en un hash, el camino de vuelta al texto original queda cerrado matemáticamente para siempre. Un hash es una especie de "huella digital": solo permite comprobar si "el valor introducido coincide con el valor almacenado", pero no se puede reconstruir el texto original. La encriptación (encryption), en cambio, es una transformación bidireccional: si conoces la contraseña (key), puedes devolver el texto cifrado a su forma original en cualquier momento.
Si no tienes clara esta diferencia, puedes acabar sufriendo incidentes graves de seguridad: desde "guardé los datos cifrados y ahora no hay forma de descifrarlos" hasta "almacené las contraseñas de forma descifrable y acabé con una filtración".
Resumen clave ① Un hash (SHA-256, etc.) es una función de resumen unidireccional: descifrarlo es absolutamente imposible y sirve para verificar si una contraseña coincide. ② La encriptación (AES-256-GCM, etc.) es una técnica de seguridad bidireccional que genera un texto cifrado con una contraseña y una clave, y permite volver después al texto original. ③ La razón por la que el resultado es distinto cada vez aunque cifres la misma frase con la misma contraseña es que el vector de inicialización (IV) y la sal (Salt) aleatorios se generan de nuevo en cada ocasión.
El hash y la encriptación ya se diferencian en su dirección
Una función hash devuelve siempre un valor de longitud fija, independientemente de la longitud de los datos de entrada (en el caso de SHA-256, 64 caracteres hexadecimales). No existe ninguna fórmula que permita calcular el texto original a partir de ese valor hash. Por eso se usa para almacenar las contraseñas de los usuarios en una base de datos o para comprobar si un archivo ha sido alterado.
La encriptación, en cambio, es un estado en el que los datos originales se han mezclado mediante una clave (key) concreta y algoritmos matemáticos de sustitución y permutación. Si introduces la clave correcta, se recorre el proceso inverso y el texto original se restaura tal cual.
Por lo tanto, si necesitas enviar un texto secreto a otra persona y que esa persona pueda leerlo, debes usar siempre encriptación de clave simétrica (AES).
Qué significa realmente "AES-GCM de 256 bits"
- AES (Advanced Encryption Standard): es el algoritmo de cifrado de bloques con clave simétrica estándar en todo el mundo, establecido por el Instituto Nacional de Estándares y Tecnología de EE. UU. (NIST).
- Longitud de clave de 256 bits: significa que la clave usada para cifrar tiene 256 bits (2^256 combinaciones posibles), así que romperla por fuerza bruta es imposible incluso movilizando todos los superordenadores de la humanidad.
- GCM (Galois/Counter Mode): es el modo de operación de máximo nivel, ya que no solo aporta confidencialidad (encryption), sino que además genera a la vez una etiqueta de autenticación de integridad (Auth Tag) que verifica si los datos han sido manipulados aunque sea 1 byte por el camino.
Gratis · cifrado en el navegador sin enviar datos al servidor · AES-256-GCM
El mecanismo técnico clave: derivación de claves con PBKDF2 y canalización de AES-GCM
Analizamos los pasos matemáticos con los que la Web Crypto API del navegador crea una clave de 256 bits a partir de la contraseña del usuario y cifra los datos.
1. PBKDF2 (Password-Based Key Derivation Function 2)
Una contraseña escrita por una persona (por ejemplo, 'MySecretPass123!') no tiene suficiente entropía desde el punto de vista criptográfico:
- Sal (Salt, 16 bytes): en cada cifrado se genera un nuevo número aleatorio criptográfico (CSPRNG) de 128 bits.
- Hashing iterado (Iteration Count, 100.000 veces o más): se aplica SHA-256 a la sal y a la contraseña 100.000 veces para neutralizar los ataques de tabla arcoíris y la fuerza bruta, y así derivar una clave maestra de 256 bits.
2. Cifrado AES-GCM y generación de la etiqueta de autenticación
- Vector de inicialización (IV / Nonce, 12 bytes): en cada cifrado se genera un número aleatorio único de 96 bits, de modo que el texto cifrado sale distinto cada vez aunque el texto original sea el mismo.
- GHASH basado en el campo de Galois (Galois Field): al mismo tiempo que se cifran los datos se calcula una etiqueta de autenticación (Authentication Tag) de 128 bits, de manera que si el texto cifrado se manipula, en la fase de descifrado se produce de inmediato un error (Ciphertext Tampered).
Comparativa: hash vs encriptación vs codificación
| Aspecto | Hash unidireccional (Hash) | Cifrado de clave simétrica (AES) | Codificación (Base64/URL) |
|---|---|---|---|
| Dirección de la transformación | Unidireccional (no se puede descifrar) | Bidireccional (se puede descifrar) | Bidireccional (cualquiera puede restaurarlo) |
| ¿Necesita contraseña/clave? | ❌ No | ⭕ Clave secreta obligatoria | ❌ No |
| Objetivo principal | Verificar la integridad de los datos, almacenar contraseñas | Transmitir y almacenar de forma segura información confidencial sensible | Compatibilidad y transmisión de datos entre sistemas |
| Algoritmos representativos | SHA-256, SHA-512, bcrypt, Argon2 | AES-256-GCM, AES-CBC, ChaCha20 | Base64, Hex, URL Encoding |
| Ejemplo de salida | Longitud fija de 64 caracteres (SHA-256) | Texto cifrado de longitud variable + IV + Salt | Cadena un 33 % más larga que el original |
Los 5 errores más habituales al usar una herramienta de cifrado
- Perder la contraseña: la clave de descifrado no se guarda en ningún servidor, así que si olvidas la contraseña nadie podrá recuperar los datos.
- Confundir la codificación Base64 con cifrado: Base64 es solo un formato de cadena; si lo metes en una herramienta de descifrado, se resuelve en 0,1 segundos porque es texto plano.
- Usar contraseñas cortas y débiles: palabras fáciles como 1234 o password caen al instante ante un ataque de diccionario (Dictionary Attack).
- Reutilizar un IV (vector de inicialización) fijo: si en el modo GCM reutilizas la misma clave y el mismo IV, una operación XOR entre los textos cifrados deja al descubierto el texto original.
- Usar sitios poco fiables que envían el texto plano al servidor: los sitios que cifran enviando el texto original a un servidor web tienen un alto riesgo de interceptación en el camino y de que quede registrado en los logs.
Flujo de trabajo práctico en 5 pasos para cifrar texto con seguridad
- Paso 1 (introducir el texto original y la contraseña): escribe la nota confidencial que quieres cifrar y una contraseña fuerte para bloquearla (letras + números + caracteres especiales, 10 caracteres o más).
- Paso 2 (cifrado local en el navegador en tiempo real): la Web Crypto API ejecuta PBKDF2 y AES-256-GCM al instante en la memoria local.
- Paso 3 (copiar la cadena del texto cifrado): copia el texto cifrado en Base64, que empaqueta de forma segura el Salt, el IV y el texto cifrado.
- Paso 4 (enviar el texto cifrado por mensajería o correo): pega el texto cifrado en KakaoTalk, Slack o un correo electrónico y envíalo al destinatario.
- Paso 5 (compartir la contraseña por otro canal y descifrar): comunica la contraseña al destinatario por otro canal (una llamada, en persona, etc.) y consulta el texto original en la pestaña de descifrado.
7 consejos prácticos sobre cifrado y hashes
- Regla de los 2 canales en KakaoTalk/Slack: aunque envíes el texto cifrado por mensajería, la contraseña debe ir aparte por una llamada telefónica o un SMS para mantener una confidencialidad completa.
- Verificar el Zero-Knowledge del lado del cliente: abre la pestaña Network de las herramientas de desarrollo (F12) y comprueba que el texto no sale ni un solo byte hacia un servidor externo.
- Usar un gestor de contraseñas (1Password, Bitwarden): genera con un generador de números aleatorios la contraseña que vayas a usar para cifrar, con 16 caracteres o más, y guárdala de forma segura.
- Revisar los espacios cuando falla el descifrado: comprueba si al copiar el texto cifrado se colaron espacios o saltos de línea no deseados al principio o al final.
- Guardar a largo plazo notas con datos personales (número de identificación, número de cuenta): si las cifras con AES-256 antes de subirlas a una nota en la nube, estarán seguras incluso si te hackean.
- Comprobar si un archivo ha sido alterado comparando hashes SHA-256: compara el hash SHA-256 del instalador que descargaste con el hash de la web oficial para evitar infecciones de malware.
- Para hashear contraseñas, mejor bcrypt/Argon2: al desarrollar un servidor web, para almacenar las contraseñas de los usuarios es más seguro aplicar bcrypt o Argon2id, que imponen más carga de cálculo que un SHA-256 normal.
Árbol de decisión final: ¿qué técnica de seguridad deberías aplicar?
- Escenario A (necesitas enviar a otra persona una cuenta o contraseña protegida por mensajería) ➔ Cifrado de texto con AES-256-GCM
- Escenario B (guardar en la base de datos la contraseña de un usuario cuando se registra en un sitio web) ➔ Hash unidireccional con Argon2id o bcrypt (con Salt obligatorio)
- Escenario C (verificar que un archivo descargado no esté dañado ni haya sido manipulado) ➔ Comparación con el hash de checksum SHA-256 / MD5
- Escenario D (enviar un archivo binario de imagen o PDF a través de una API JSON) ➔ Codificación Base64 (no tiene fines de seguridad)
Guía rápida de términos clave de criptografía y seguridad
- AES-256-GCM: cifrado simétrico de 256 bits, estándar en gobiernos y entidades financieras de todo el mundo, con modo de autenticación de integridad de Galois.
- SHA-256 (Secure Hash Algorithm 256): función hash unidireccional que resume una entrada de cualquier longitud en una huella de 256 bits (32 bytes).
- Salt (sal): dato aleatorio que se añade para que una misma contraseña produzca hashes o textos cifrados distintos entre sí.
- IV (Initialization Vector, vector de inicialización): número aleatorio único y de un solo uso que se mezcla con el primer bloque al cifrar por bloques.
- Web Crypto API: interfaz estándar de cifrado con aceleración por hardware que viene integrada de forma nativa en los navegadores web modernos.
Preguntas frecuentes
Olvidé la contraseña con la que cifré un texto, ¿pueden recuperarlo?
No es posible. Esta herramienta no guarda en el servidor ningún dato ni contraseña, y por las propiedades matemáticas del cifrado AES-256, sin la contraseña correcta el descifrado es imposible incluso para el Departamento de Defensa de Estados Unidos o un superordenador.
¿Por qué cambia el resultado cada vez que cifro el mismo texto con la misma contraseña?
Es el comportamiento de seguridad normal. En cada cifrado, el navegador genera y mezcla un nuevo Salt aleatorio y un nuevo vector de inicialización (IV), así que el texto cifrado sale distinto cada vez; de este modo se bloquean desde el origen los ataques de análisis de patrones.
Cuando cifro en el navegador, ¿mi información confidencial de la empresa se envía al servidor web?
No se envía absolutamente nada. Todas las operaciones de cifrado y descifrado se ejecutan de forma offline en la CPU y la memoria de tu propio navegador, así que puedes tratar con seguridad incluso documentos internos de seguridad o datos personales.
Este artículo está adaptado de nuestro original en coreano. Leer el original en coreano