
AES-256暗号化とSHA-256ハッシュの違いと復号の仕組み
目次
ある文字列をハッシュ(Hash)に変換すると、その結果から元の文字列へ戻る道は数学的に永遠に閉ざされます。ハッシュは一種の「デジタル指紋」であり、「入力した値と保存された値が一致するか」を照合できるだけで、元の文字列を復元することはできません。一方、暗号化(Encryption)はパスワード(Key)さえ知っていれば、いつでも暗号文を元の文そのままに戻せる双方向の変換です。
この2つの違いを明確に理解していないと、「データを暗号化して保存しておいたのに、後から復号できない」とか、「パスワードを復号可能な状態で保存してしまい、情報漏えい事故を起こす」といった致命的なセキュリティ事故につながります。
要点まとめ ① ハッシュ(SHA-256など)は一方向の要約関数で、復号は絶対に不可能であり、パスワードの一致確認に使います。 ② 暗号化(AES-256-GCMなど)はパスワードと鍵を使って暗号文を作り、後から元の文に戻せる双方向のセキュリティ技術です。 ③ 同じ文章と同じパスワードで暗号化しても毎回結果の文字列が異なるのは、ランダムな初期化ベクトル(IV)とソルト(Salt)が毎回新しく生成されるためです。
ハッシュと暗号化は「向き」から違います
ハッシュ関数は、入力データの長さに関係なく、常に固定長(SHA-256では64桁の16進数)のハッシュ値を出力します。このハッシュ値から元のテキストを逆算する数式は存在しません。そのため、データベースに会員パスワードを保存したり、ファイルの改ざんの有無をチェックしたりするときに使われます。
一方、暗号化は元のデータを特定の暗号鍵(Key)と数学的な置換・攪拌アルゴリズムでかき混ぜた状態です。正しい鍵を入力すれば、暗号化の逆の過程を経て元のテキストがそのまま復元されます。
したがって、相手に秘密のテキストを渡し、相手がそれを読む必要がある状況なら、必ず共通鍵暗号化(AES)を使うべきです。
「AES-GCM 256ビット」が実際に意味するもの
- AES(Advanced Encryption Standard): 米国国立標準技術研究所(NIST)が制定した、世界標準の共通鍵ブロック暗号アルゴリズムです。
- 256ビットの鍵長: 暗号化に使う鍵の長さが256ビット(2^256通りの場合の数)という意味で、現在の人類のすべてのスーパーコンピューターを総動員しても、総当たり攻撃(Brute-force)で鍵を破ることは不可能です。
- GCM(Galois/Counter Mode): 機密性(Encryption)だけでなく、データが途中で1バイトでも改ざんされていないかを検証する完全性認証タグ(Auth Tag)を同時に生成する、最高グレードの運用モードです。
無料 · サーバー送信なしのブラウザ暗号化 · AES-256-GCM
核心となる技術メカニズム: PBKDF2による鍵導出とAES-GCMのパイプライン
WebブラウザーのWeb Crypto APIが、ユーザーのパスワードから256ビットの鍵を作り、データを暗号化するまでの数学的な手順を分析します。
1. PBKDF2(Password-Based Key Derivation Function 2)
人が入力するパスワード(例:'MySecretPass123!')は、暗号学的に十分なエントロピーを持っていません。
- ソルト(Salt、16バイト): 暗号化のたびに128ビットの暗号学的乱数(CSPRNG)を新しく生成します。
- 反復ハッシュ(Iteration Count、100,000回以上): ソルトとパスワードをSHA-256で10万回繰り返しハッシュ化し、レインボーテーブル攻撃や総当たり攻撃を無力化して256ビットのマスター鍵を導出します。
2. AES-GCMによる暗号化と認証タグの生成
- 初期化ベクトル(IV / Nonce、12バイト): 暗号化のたびに固有の96ビット乱数を生成するため、同じ原文でも暗号文は毎回異なるものになります。
- ガロア体(Galois Field)に基づくGHASH: データの暗号化と同時に128ビットの認証タグ(Authentication Tag)を計算し、暗号文が改ざんされると復号の段階で即座にエラー(Ciphertext Tampered)を発生させます。
ハッシュ(Hash)vs 暗号化(Encryption)vs エンコード(Encoding)の比較
| 比較項目 | 一方向ハッシュ(Hash) | 共通鍵暗号化(AES) | エンコード(Base64/URL) |
|---|---|---|---|
| 変換の向き | 一方向(復号不可) | 双方向(復号可能) | 双方向(誰でも復元可能) |
| パスワード・鍵の必要性 | ❌ 不要 | ⭕ 秘密鍵が必須 | ❌ 不要 |
| 主な目的 | データの完全性検証、パスワードの保存 | 機密性の高い情報の安全な送信・保存 | システム間のデータ互換性と送信 |
| 代表的なアルゴリズム | SHA-256、SHA-512、bcrypt、Argon2 | AES-256-GCM、AES-CBC、ChaCha20 | Base64、Hex、URL Encoding |
| 出力例 | 固定長64桁(SHA-256) | 可変長の暗号文+IV+Salt | 原文に比べて33%増えた文字列 |
暗号化ツールを使うときによくある5つの失敗
- パスワードを紛失: 復号鍵はサーバーのどこにも保存されないため、パスワードを忘れてしまえば誰もデータを復元できません。
- Base64エンコードを暗号化と勘違い: Base64は単なる文字列のフォーマットにすぎず、復号ツールに入れれば0.1秒で解ける平文です。
- 脆弱で短いパスワードの使用: 1234、passwordのような簡単な単語は、辞書攻撃(Dictionary Attack)ですぐに破られます。
- 固定のIV(初期化ベクトル)の再利用: GCMモードで同じ鍵とIVを再利用すると、暗号文同士のXOR演算によって原文が露出します。
- サーバーへ平文を送信する危険なサイトの利用: 元の文をWebサーバーに送って暗号化してくれるサイトは、通信経路上での盗聴やログ記録のリスクが大きくなります。
安全なテキスト暗号化の5ステップ実践ワークフロー
- ステップ1(元のテキストとパスワードの入力): 暗号化する機密メモと、それを施錠する強力なパスワード(英字+数字+記号を10文字以上)を入力します。
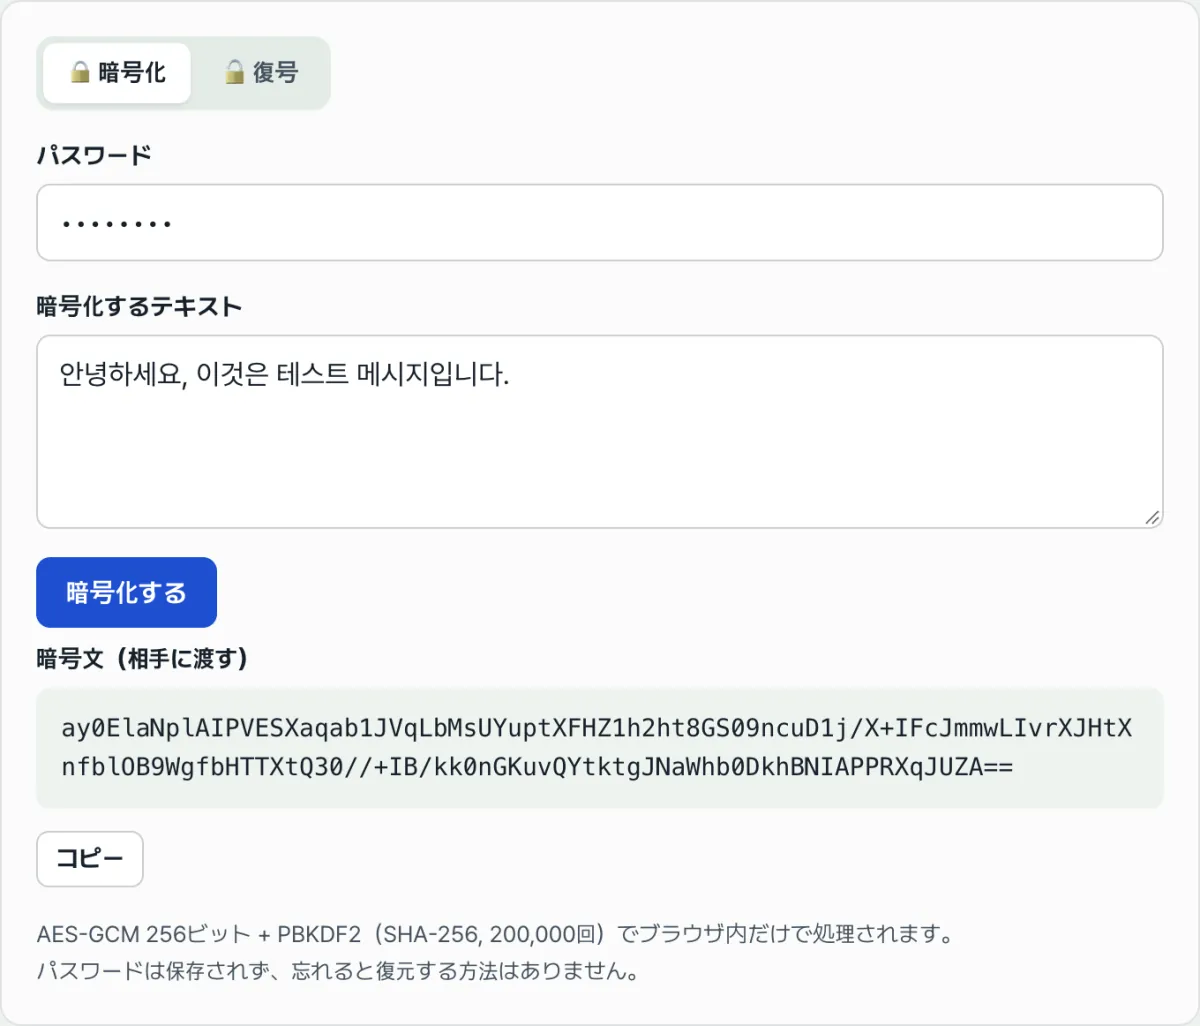
- ステップ2(ブラウザー内でのリアルタイム暗号化): Web Crypto APIがPBKDF2とAES-256-GCMをローカルメモリ上で即座に実行します。
- ステップ3(暗号文の文字列をコピー): Salt、IV、暗号文が安全にまとめられたBase64の暗号文をコピーします。
- ステップ4(メッセンジャーやメールで暗号文を送信): カカオトークやSlack、メールに暗号文を貼り付けて受信者に送ります。
- ステップ5(パスワードを別経路で共有して復号): 受信者にパスワードを別の経路(電話、対面など)で伝え、復号タブで元の文を開きます。
暗号化・ハッシュの実践Tips 7選
- カカオトーク/Slackの2経路送信の原則: 暗号文はメッセンジャーで送っても、パスワードは電話やSMSで別に伝えることで、完全な機密性が保たれます。
- クライアントサイドのゼロ知識(Zero-Knowledge)を検証: F12キーの開発者ツールでNetworkタブを開き、テキストが1バイトも外部サーバーへ出ていないことを確認します。
- パスワードマネージャー(1Password、Bitwarden)の活用: 暗号化に使うパスワードは乱数生成器で16文字以上を生成し、安全に保管します。
- 復号失敗エラーが出たら空白をチェック: 暗号文をコピーするときに、前後に意図しない空白や改行が入っていないか確認します。
- 個人情報のメモ(住民番号、口座番号)の長期保管: クラウドのメモ帳に上げる前にAES-256で暗号化して保存すれば、ハッキングを受けても安全です。
- SHA-256ハッシュの比較でファイル改ざんをチェック: ダウンロードしたインストーラーのSHA-256ハッシュ値を公式サイトのハッシュと照合し、マルウェア感染を防ぎます。
- パスワードのハッシュ化にはbcrypt/Argon2を推奨: Webサーバー開発で会員パスワードを保存するときは、一般的なSHA-256より計算負荷の大きいbcryptやArgon2idを採用すると安全です。
最終判断ツリー:どのセキュリティ手法を選ぶべきか?
- シナリオA(メッセンジャーで重要なアカウント情報やパスワードを相手に送る必要がある) ➔ AES-256-GCMによるテキスト暗号化
- シナリオB(ウェブサイトの会員登録時にユーザーのパスワードをDBへ保存する) ➔ Argon2idまたはbcryptによる一方向ハッシュ化(Salt必須)
- シナリオC(ダウンロードしたファイルが壊れていないか、改ざんされていないかを検証する) ➔ SHA-256 / MD5チェックサムハッシュの照合
- シナリオD(バイナリ形式の画像やPDFファイルをJSON APIで送信する) ➔ Base64エンコード(セキュリティ目的ではない)
暗号・セキュリティ用語チートシート
- AES-256-GCM: 世界各国の政府や金融機関で標準とされる256ビットの共通鍵暗号化に、ガロア体による完全性認証モードを組み合わせた方式。
- SHA-256(Secure Hash Algorithm 256): どんな長さの入力でも256ビット(32バイト)の指紋に要約する一方向ハッシュ関数。
- Salt(ソルト): 同じパスワードでも異なるハッシュや暗号文が得られるように付け加えるランダムな乱数データ。
- IV(Initialization Vector、初期化ベクトル): ブロック暗号化の際に最初のブロックへ混ぜ込む、固有の使い捨て乱数。
- Web Crypto API: 最新のウェブブラウザに標準搭載された、高性能なハードウェアアクセラレーション対応の暗号化標準インターフェース。
よくある質問
暗号化したパスワードを忘れてしまったのですが、復元してもらえますか?
できません。「テキスト暗号化(AES)」はサーバーにいかなるデータもパスワードも保存しておらず、AES-256暗号化の数学的な性質上、正しいパスワードがなければ米国国防総省やスーパーコンピューターを使っても復号は不可能です。
同じ文章とパスワードで暗号化したのに、結果が毎回変わるのはなぜですか?
これは正常なセキュリティ動作です。暗号化のたびにブラウザが新しいランダムなソルト(Salt)と初期化ベクトル(IV)を生成して混ぜ込むため、暗号文は毎回異なる形で作られます。これにより、パターン分析攻撃を根本から防いでいます。
ブラウザで暗号化するとき、会社の機密情報がウェブサーバーへ送信されたりしませんか?
一切送信されません。暗号化と復号の計算はすべて、ユーザーのパソコンのブラウザ内にあるCPUとメモリ上でオフラインのまま実行されるため、社内の機密文書や個人情報も安全に扱えます。
この記事は韓国語の原文をもとに作成しています。 韓国語の原文を読む