
AES-256 vs. SHA-256: Unterschied und Entschlüsselung erklärt
Inhalt
- Hash und Verschlüsselung unterscheiden sich schon in der Richtung
- Was „AES-GCM mit 256 Bit“ konkret bedeutet
- Die Technik dahinter: PBKDF2-Schlüsselableitung und AES-GCM-Ablauf
- Hash vs. Verschlüsselung vs. Kodierung im Vergleich
- Die 5 häufigsten Fehler bei der Textverschlüsselung
- Text sicher verschlüsseln: der Ablauf in 5 Schritten
- 7 praktische Tipps zu Verschlüsselung und Hashes
- Entscheidungsbaum: Welches Sicherheitsverfahren passt zu Ihrem Fall?
- Spickzettel: Die wichtigsten Begriffe der Kryptografie und IT-Sicherheit
- Häufige Fragen
Wird eine Zeichenfolge in einen Hash umgewandelt, ist der Weg vom Ergebnis zurück zum Original mathematisch für immer versperrt. Ein Hash ist eine Art „digitaler Fingerabdruck“: Sie können damit nur prüfen, ob ein eingegebener Wert mit dem gespeicherten Wert übereinstimmt, den Originaltext aber nicht wiederherstellen. Die Verschlüsselung (Encryption) dagegen ist eine Umwandlung in beide Richtungen: Wer das Passwort (den Schlüssel) kennt, kann einen Geheimtext jederzeit unverändert in den Originaltext zurückverwandeln.
Wer den Unterschied zwischen beiden nicht genau kennt, riskiert schwerwiegende Sicherheitsvorfälle: Daten werden verschlüsselt gespeichert, lassen sich später aber nicht entschlüsseln. Oder Passwörter werden in entschlüsselbarer Form abgelegt und gehen bei einem Datenleck verloren.
Das Wichtigste in Kürze ① Ein Hash (z. B. SHA-256) ist eine Einweg-Zusammenfassungsfunktion. Er lässt sich unter keinen Umständen entschlüsseln und dient dazu, Passwörter auf Übereinstimmung zu prüfen. ② Die Verschlüsselung (z. B. AES-256-GCM) erzeugt mit einem Passwort und einem Schlüssel einen Geheimtext, der sich später wieder in den Originaltext zurückverwandeln lässt. Sie funktioniert also in beide Richtungen. ③ Auch wenn Sie denselben Text mit demselben Passwort verschlüsseln, sieht das Ergebnis jedes Mal anders aus. Der Grund: Ein zufälliger Initialisierungsvektor (IV) und ein Salt werden jedes Mal neu erzeugt.
Hash und Verschlüsselung unterscheiden sich schon in der Richtung
Eine Hashfunktion liefert unabhängig von der Länge der Eingabedaten immer einen Hashwert fester Länge (bei SHA-256 sind das 64 Hexadezimalzeichen). Es gibt keine Formel, mit der sich aus diesem Hashwert der Originaltext zurückrechnen ließe. Deshalb setzt man Hashes ein, um Passwörter von Mitgliedern in einer Datenbank zu speichern oder um zu prüfen, ob eine Datei verändert wurde.
Bei der Verschlüsselung dagegen werden die Originaldaten mit einem bestimmten Schlüssel (Key) und mathematischen Substitutions- und Diffusionsverfahren durchmischt. Geben Sie den richtigen Schlüssel ein, läuft der Vorgang rückwärts ab und der Originaltext wird unverändert wiederhergestellt.
Wenn Sie also einen geheimen Text an jemanden weitergeben möchten, der ihn auch lesen muss, brauchen Sie unbedingt eine symmetrische Verschlüsselung (AES).
Was „AES-GCM mit 256 Bit“ konkret bedeutet
- AES (Advanced Encryption Standard): Der weltweit gültige Standard für symmetrische Blockchiffren, festgelegt vom amerikanischen National Institute of Standards and Technology (NIST).
- 256 Bit Schlüssellänge: Der Schlüssel ist 256 Bit lang (2^256 mögliche Kombinationen). Selbst wenn man alle Supercomputer der Welt zusammenschalten würde, ließe sich der Schlüssel per Brute-Force nicht knacken.
- GCM (Galois/Counter Mode): Ein Betriebsmodus der obersten Kategorie. Er sorgt nicht nur für Vertraulichkeit (Verschlüsselung), sondern erzeugt gleichzeitig ein Authentifizierungs-Tag (Auth Tag) zur Integritätsprüfung. Damit lässt sich feststellen, ob unterwegs auch nur ein einziges Byte der Daten verändert wurde.
Kostenlos · Verschlüsselung im Browser ohne Serverübertragung · AES-256-GCM
Die Technik dahinter: PBKDF2-Schlüsselableitung und AES-GCM-Ablauf
Hier sehen Sie, in welchen mathematischen Schritten die Web Crypto API des Browsers aus Ihrem Passwort einen 256-Bit-Schlüssel erzeugt und die Daten verschlüsselt.
1. PBKDF2 (Password-Based Key Derivation Function 2)
Ein von Menschen eingegebenes Passwort (z. B. „MySecretPass123!“) hat kryptografisch nicht genug Entropie:
- Salt (16 Byte): Bei jeder Verschlüsselung wird eine neue kryptografische Zufallszahl mit 128 Bit (CSPRNG) erzeugt.
- Wiederholtes Hashen (Iteration Count, mindestens 100.000 Durchläufe): Salt und Passwort werden 100.000-mal mit SHA-256 gehasht. Das entschärft Rainbow-Table-Angriffe und Brute-Force-Versuche und liefert einen 256-Bit-Masterschlüssel.
2. AES-GCM-Verschlüsselung und Erzeugung des Authentifizierungs-Tags
- Initialisierungsvektor (IV / Nonce, 12 Byte): Bei jeder Verschlüsselung wird eine eigene 96-Bit-Zufallszahl erzeugt. Deshalb sieht der Geheimtext auch bei gleichem Originaltext jedes Mal anders aus.
- GHASH auf Basis eines Galois-Körpers (Galois Field): Zeitgleich mit der Verschlüsselung berechnet der Algorithmus ein 128-Bit-Authentifizierungs-Tag (Authentication Tag). Wurde der Geheimtext manipuliert, tritt beim Entschlüsseln sofort ein Fehler auf (Ciphertext Tampered).
Hash vs. Verschlüsselung vs. Kodierung im Vergleich
| Vergleichspunkt | Einweg-Hash (Hash) | Symmetrische Verschlüsselung (AES) | Kodierung (Base64/URL) |
|---|---|---|---|
| Richtung der Umwandlung | Einweg (nicht entschlüsselbar) | Beide Richtungen (entschlüsselbar) | Beide Richtungen (von jedem umkehrbar) |
| Passwort/Schlüssel nötig? | ❌ Nicht nötig | ⭕ Geheimer Schlüssel erforderlich | ❌ Nicht nötig |
| Hauptzweck | Datenintegrität prüfen, Passwörter speichern | Sichere Übertragung und Speicherung sensibler, vertraulicher Informationen | Kompatibilität und Übertragung von Daten zwischen Systemen |
| Typische Algorithmen | SHA-256, SHA-512, bcrypt, Argon2 | AES-256-GCM, AES-CBC, ChaCha20 | Base64, Hex, URL-Kodierung |
| Beispielausgabe | Feste Länge von 64 Zeichen (SHA-256) | Geheimtext variabler Länge + IV + Salt | Zeichenfolge, die 33 % länger ist als der Originaltext |
Die 5 häufigsten Fehler bei der Textverschlüsselung
- Passwort verloren: Der Schlüssel zum Entschlüsseln wird nirgendwo auf einem Server gespeichert. Wenn Sie das Passwort vergessen, kann niemand Ihre Daten wiederherstellen.
- Base64-Kodierung mit Verschlüsselung verwechseln: Base64 ist nur eine Formatierung von Zeichenfolgen. Gibt man den Text in ein Decoder-Tool ein, liegt der Klartext in 0,1 Sekunden offen.
- Zu kurzes, schwaches Passwort: Einfache Wörter wie 1234 oder password sind durch Wörterbuchangriffe (Dictionary Attack) sofort geknackt.
- Einen festen IV (Initialisierungsvektor) wiederverwenden: Wird im GCM-Modus derselbe Schlüssel mit demselben IV mehrfach verwendet, lässt sich der Originaltext über eine XOR-Verknüpfung der Geheimtexte offenlegen.
- Unsichere Websites nutzen, die den Klartext an einen Server senden: Bei Seiten, die den Originaltext zum Verschlüsseln an einen Webserver schicken, besteht ein hohes Risiko, dass er abgefangen oder in Logs protokolliert wird.
Text sicher verschlüsseln: der Ablauf in 5 Schritten
- Schritt 1 (Originaltext und Passwort eingeben): Geben Sie die vertrauliche Notiz ein, die Sie verschlüsseln möchten, sowie ein starkes Passwort zum Absichern (Buchstaben + Ziffern + Sonderzeichen, mindestens 10 Zeichen).
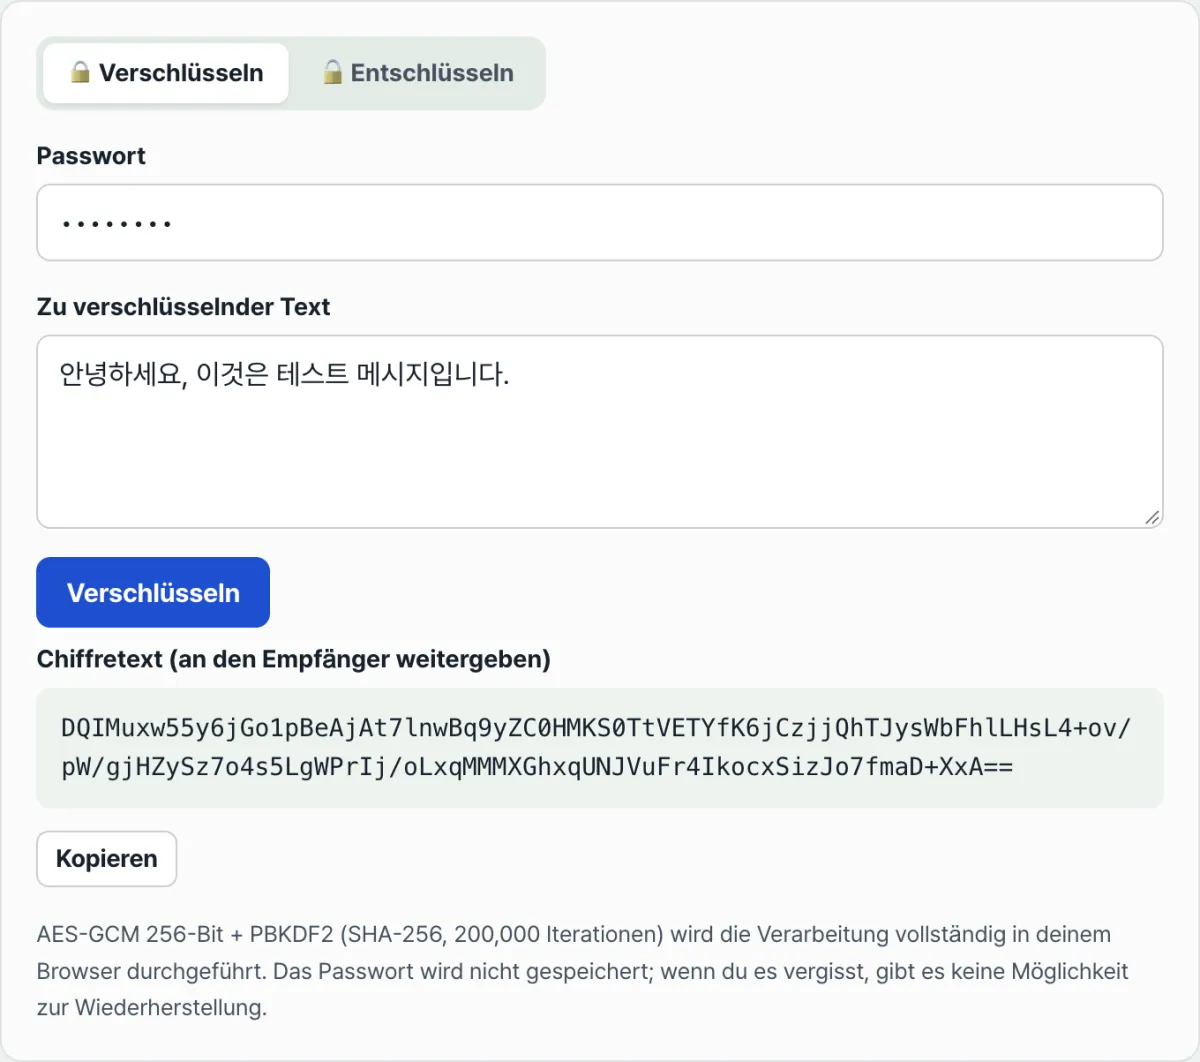
- Schritt 2 (Verschlüsselung in Echtzeit lokal im Browser): Die Web Crypto API führt PBKDF2 und AES-256-GCM sofort im lokalen Arbeitsspeicher aus.
- Schritt 3 (Geheimtext kopieren): Kopieren Sie den Base64-Geheimtext, in dem Salt, IV und Geheimtext sicher zusammengepackt sind.
- Schritt 4 (Geheimtext per Messenger oder E-Mail senden): Fügen Sie den Geheimtext in einen Messenger wie WhatsApp oder Slack oder in eine E-Mail ein und senden Sie ihn an den Empfänger.
- Schritt 5 (Passwort über einen anderen Kanal weitergeben und entschlüsseln): Teilen Sie dem Empfänger das Passwort über einen anderen Kanal mit (Telefonat, persönlich o. Ä.). Im Tab zum Entschlüsseln kann er dann den Originaltext lesen.
7 praktische Tipps zu Verschlüsselung und Hashes
- Grundsatz der zwei Kanäle (z. B. WhatsApp/Slack): Den Geheimtext dürfen Sie per Messenger schicken, das Passwort sollten Sie aber getrennt per Telefonat oder SMS übermitteln. Nur so bleibt die Vertraulichkeit vollständig gewahrt.
- Zero-Knowledge auf Client-Seite überprüfen: Öffnen Sie mit F12 die Entwicklertools und den Tab „Netzwerk“ (Network). Dort sehen Sie, dass kein einziges Byte Ihres Textes an einen externen Server geht.
- Passwortmanager nutzen (1Password, Bitwarden): Erzeugen Sie das Passwort für die Verschlüsselung mit einem Zufallsgenerator (mindestens 16 Zeichen) und bewahren Sie es sicher auf.
- Bei Fehlern beim Entschlüsseln auf Leerzeichen achten: Prüfen Sie, ob beim Kopieren des Geheimtexts unbeabsichtigt Leerzeichen oder Zeilenumbrüche am Anfang oder Ende mitgekommen sind.
- Persönliche Notizen (Ausweisnummer, Kontonummer) dauerhaft aufbewahren: Verschlüsseln Sie sie mit AES-256, bevor Sie sie in einem Cloud-Notizdienst ablegen. Dann sind sie auch bei einem Hackerangriff sicher.
- Dateien per SHA-256-Hash auf Manipulation prüfen: Vergleichen Sie den SHA-256-Hashwert einer heruntergeladenen Installationsdatei mit dem Hash auf der offiziellen Website, um eine Infektion mit Schadsoftware zu vermeiden.
- Für das Hashen von Passwörtern bcrypt oder Argon2 verwenden: Wenn Sie einen Webserver entwickeln, sollten Sie Passwörter von Mitgliedern nicht mit einfachem SHA-256 speichern, sondern mit bcrypt oder Argon2id, deren Berechnung deutlich aufwendiger ist.
Entscheidungsbaum: Welches Sicherheitsverfahren passt zu Ihrem Fall?
- Szenario A (Sie müssen Zugangsdaten oder ein Passwort per Messenger an eine andere Person senden) ➔ Textverschlüsselung mit AES-256-GCM
- Szenario B (Nutzerpasswörter bei der Registrierung auf einer Website in der Datenbank speichern) ➔ Einweg-Hashing mit Argon2id oder bcrypt (Salt zwingend erforderlich)
- Szenario C (Prüfen, ob eine heruntergeladene Datei beschädigt oder manipuliert wurde) ➔ Abgleich der SHA-256-/MD5-Prüfsumme (Hash)
- Szenario D (Binäre Bild- oder PDF-Dateien über eine JSON-API übertragen) ➔ Base64-Kodierung (dient nicht der Sicherheit)
Spickzettel: Die wichtigsten Begriffe der Kryptografie und IT-Sicherheit
- AES-256-GCM: Symmetrische 256-Bit-Verschlüsselung, die weltweit als Standard bei Behörden und im Finanzwesen gilt, mit Galois-Modus für Integritäts- und Authentizitätsprüfung.
- SHA-256 (Secure Hash Algorithm 256): Eine Einweg-Hashfunktion, die eine Eingabe beliebiger Länge zu einem Fingerabdruck von 256 Bit (32 Byte) zusammenfasst.
- Salt: Zufällig erzeugte Zusatzdaten, die angehängt werden, damit auch identische Passwörter unterschiedliche Hashes bzw. Chiffretexte ergeben.
- IV (Initialization Vector, Initialisierungsvektor): Eine einmalig verwendete Zufallszahl, die bei der Blockverschlüsselung in den ersten Block eingemischt wird.
- Web Crypto API: Die in aktuelle Webbrowser integrierte, leistungsfähige und hardwarebeschleunigte Standardschnittstelle für Kryptografie.
Häufige Fragen
Ich habe das Passwort für meinen verschlüsselten Text vergessen. Können Sie es wiederherstellen?
Nein, das ist nicht möglich. Das Tool „Textverschlüsselung (AES)“ speichert weder Daten noch Passwörter auf einem Server. Aufgrund der mathematischen Eigenschaften von AES-256 lässt sich der Text ohne das richtige Passwort auch mit dem US-Verteidigungsministerium oder einem Supercomputer nicht entschlüsseln.
Warum ergibt derselbe Text mit demselben Passwort bei jeder Verschlüsselung ein anderes Ergebnis?
Das ist ein normales und gewolltes Sicherheitsverhalten. Bei jeder Verschlüsselung erzeugt der Browser einen neuen zufälligen Salt und einen neuen Initialisierungsvektor (IV) und mischt sie ein. Deshalb sieht der Chiffretext jedes Mal anders aus. So werden Angriffe durch Musteranalyse von vornherein verhindert.
Werden Firmengeheimnisse beim Verschlüsseln im Browser an einen Webserver übertragen?
Nein, es wird nichts übertragen. Sämtliche Ver- und Entschlüsselungsvorgänge laufen offline im Browser auf dem Prozessor und im Arbeitsspeicher Ihres Computers ab. Deshalb können Sie auch interne Sicherheitsdokumente und personenbezogene Daten sicher verarbeiten.
Dieser Artikel basiert auf unserem koreanischen Original. Koreanisches Original lesen