
HTML-Sonderzeichen escapen: Entities richtig umwandeln
Inhalt
Beim HTML-Escaping werden die fünf Zeichen <, >, &, " und ' durch Zeichen-Entities wie < oder & ersetzt. So interpretiert der Browser diese Zeichen nicht fälschlich als Tag oder Attributbegrenzer, sondern zeigt sie als ganz normalen Text an.
Dieser Artikel richtet sich an alle, die HTML-Code-Beispiele unverändert in einem Blog zeigen möchten, und ebenso an alle, die bereits escapten Code wieder in die ursprünglichen Zeichen zurückverwandeln müssen.
Zusammenfassung ① Die fünf Zeichen
&<>"'liest der HTML-Parser als Tag- bzw. Attributbegrenzer, deshalb kommt es zu Konflikten. ② Beim Escapen wird jedes dieser fünf Zeichen 1:1 durch&<>"bzw.'ersetzt. ③ Beim Unescapen läuft es umgekehrt: Die Codes werden wieder in die ursprünglichen Zeichen zurückverwandelt. Das Ergebnis prüfen Sie daran, dass keine Code-Formen mehr übrig sind.
Warum Tags verschwinden oder kaputtgehen, wenn Sie Code-Beispiele einfügen
Wenn Sie in einen Blogbeitrag oder ein Forum HTML-Code wie <div class="box"> einfach einfügen, sehen Sie auf dem Bildschirm mitunter nicht den Text, sondern nur ein leeres Kästchen, oder das Layout gerät durcheinander.
Der Grund: Browser oder Editor lesen den eingefügten Text nicht als Code-Beispiel, sondern als echtes HTML-Markup. Schreiben Sie <div>, versteht der Parser das als „Hier beginnt ein div-Element“ und nicht als „Das sind die vier Zeichen d, i, v“.
Dasselbe Problem tritt auch in umgekehrter Richtung auf. Wenn ein von irgendwoher kopierter Text bereits escapt ist, etwa als <div>, wird auf dem Bildschirm nicht der Code angezeigt, sondern buchstäblich der Text <div>. Dann brauchen Sie den umgekehrten Vorgang, also das Unescapen, um wieder den ursprünglichen Tag zu erhalten.
Manuell ohne Tool umwandeln: Zeichentabelle und Reihenfolge
Der HTML-Parser behandelt genau fünf Zeichen besonders. Warum jedes Zeichen problematisch ist und durch welchen Code es ersetzt wird, zeigt die folgende Tabelle.
| Originalzeichen | Bedeutung für den Parser | Escapter Code |
|---|---|---|
& (Ampersand) | Beginn einer Zeichenreferenz (Entity) | & |
< (linke spitze Klammer) | Beginn eines Tags | < |
> (rechte spitze Klammer) | Ende eines Tags | > |
" (doppeltes Anführungszeichen) | Begrenzer für Attributwerte | " |
' (einfaches Anführungszeichen) | Begrenzer für Attributwerte | ' |
Reihenfolge beim Ersetzen: Warum & zuerst dran ist
Wenn Sie diese fünf Zeichen von Hand ersetzen, kommt es auf die Reihenfolge an. Ersetzen Sie zuerst &.
Würden Sie nämlich zuerst < durch < ersetzen und erst danach & durch &, würde auch das & des gerade erzeugten < erneut ersetzt. Das Ergebnis wäre das doppelt ersetzte &lt;. Die übliche Reihenfolge lautet deshalb & → < → > → " → '.
Der gesamte Vorgang an einem Beispiel
Nehmen wir an, Sie wandeln <div class="box">A & B's</div> von Hand um. Zuerst ersetzen Sie alle & durch &, danach < und > durch < und >, und zuletzt die doppelten und einfachen Anführungszeichen durch " und '.
Das Ergebnis lautet <div class="box">A & B's</div>.
Unescapen und Ergebnis prüfen
Das Zurückverwandeln, also das Unescapen, läuft in der Gegenrichtung ab. Sie ersetzen die Entity-Codes einfach Stück für Stück wieder durch die ursprünglichen Zeichen.
Das Ergebnis lässt sich leicht prüfen: Im zurückverwandelten Text darf keine Zeichenfolge wie < > & " oder ' mehr vorkommen, und die ursprünglichen Zeichen < > & " ' müssen wieder unverändert vorhanden sein. Ein Blick auf Original und Ergebnis genügt.
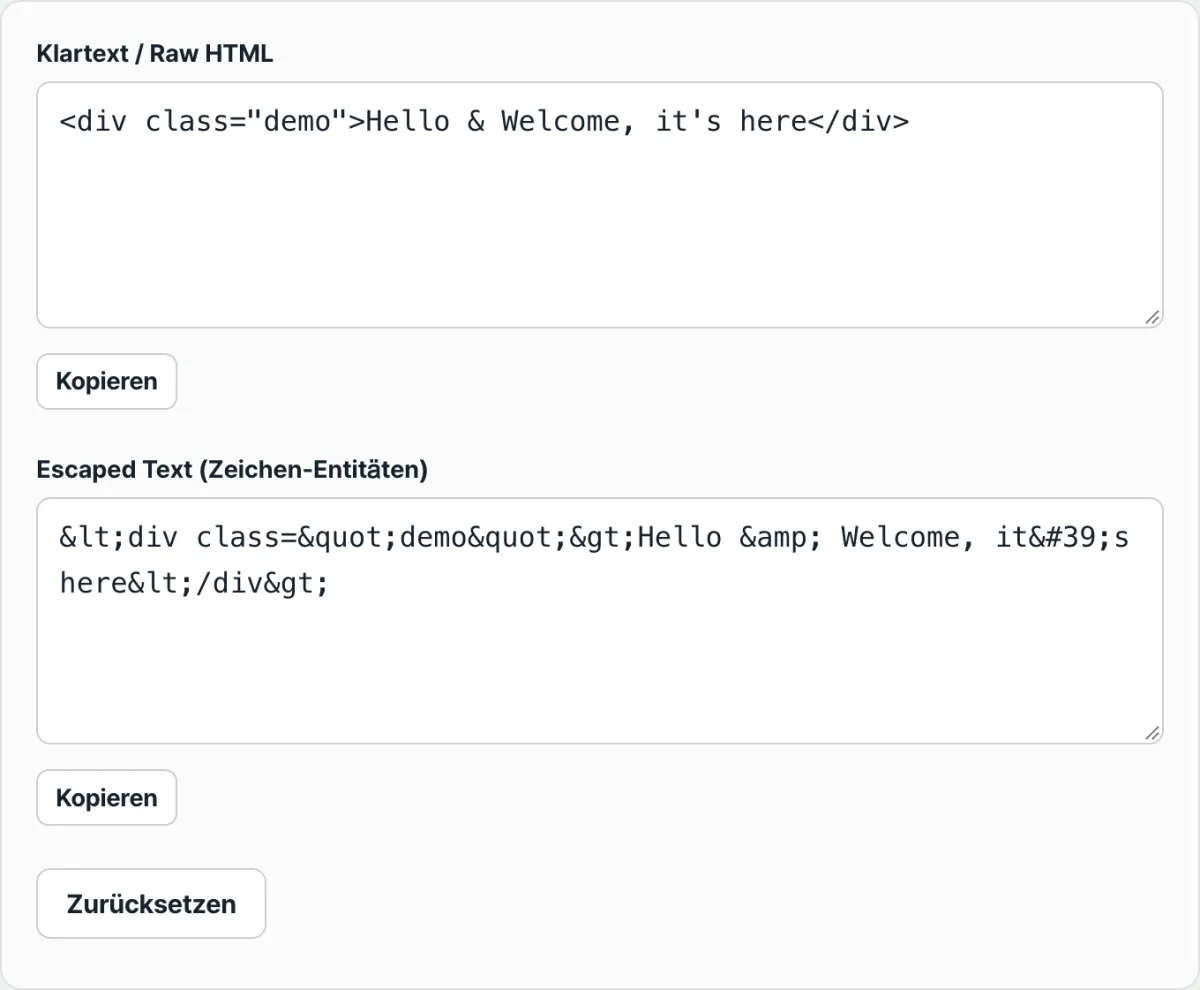
Statt jedes Zeichen selbst zu ersetzen, können Sie Ihren Text auch in das Tool unten einfügen – die gleiche Umwandlung erfolgt dann in Echtzeit. Mit dem HTML-Sonderzeichen-Eskaper ausprobieren.
Geben Sie Text in das linke oder rechte Eingabefeld ein, und das Ergebnis erscheint in Echtzeit im jeweils anderen Feld. Kostenlos, ohne Installation und ohne Anmeldung.
Häufige Stolperfallen
Wird bereits escapter Text nochmals escapt, überlagern sich die Codes. Fügen Sie zum Beispiel einen bereits umgewandelten Text wie <div> in das Eingabefeld für den Originaltext ein, wird das & darin ein weiteres Mal ersetzt, und es entsteht &lt;div&gt;.
Prüfen Sie deshalb zuerst, ob der Text, den Sie einfügen wollen, ein Original ist oder bereits umgewandelter Code.
Das einfache Anführungszeichen kann in zwei Formen auftreten. Beim Escapen entsteht der numerische Code '. Beim Zurückverwandeln wird dagegen neben ' auch der benannte Code ' als einfaches Anführungszeichen erkannt.
| Merkmal | ' | ' |
|---|---|---|
| Wird beim Escapen erzeugt | Ja | Nein |
| Wird beim Unescapen als einfaches Anführungszeichen erkannt | Ja | Ja |
HTML-Entities und URL-Kodierung sind zwei verschiedene Systeme. Wandeln Sie < in eine HTML-Entity um, erhalten Sie <, bei der URL-Kodierung dagegen %3C. Die Verfahren kommen an unterschiedlichen Stellen zum Einsatz (Dokumenttext vs. URL-Zeichenkette), folgen getrennten Regeln und lassen sich deshalb nicht gegeneinander austauschen.
Zusammenfassung
- Nur die fünf Zeichen
&<>"'kollidieren mit dem HTML-Parser und müssen escapt werden. Alle anderen Zeichen bleiben unverändert. - Jedes dieser Zeichen wird 1:1 durch
&<>"bzw.'ersetzt. - Beim manuellen Ersetzen muss
&als Erstes drankommen, damit es nicht zu einer doppelten Ersetzung kommt. - Zur Prüfung des zurückverwandelten Ergebnisses kontrollieren Sie, dass keine Code-Formen mehr übrig sind.
- Beim Zurückverwandeln wird neben
'auch'als einfaches Anführungszeichen erkannt.
Geben Sie Text in das linke oder rechte Eingabefeld ein, und das Ergebnis erscheint in Echtzeit im jeweils anderen Feld. Kostenlos, ohne Installation und ohne Anmeldung.
Häufig gestellte Fragen
Warum muss ich & als Erstes ersetzen?
Ersetzen Sie zuerst andere Zeichen wie < oder ", wird auch das & in den neu entstandenen Codes < bzw. " erneut ersetzt. Dann entsteht ein doppelt ersetztes Ergebnis wie &lt;, bei dem sich die Codes überlagern. Ersetzen Sie & zuerst, tritt dieses Problem nicht auf.
Sind ' und ' dasselbe?
Beide Codes stehen für das einfache Anführungszeichen ('). Beim Escapen entsteht der numerische Code '. ' ist ein benannter Code, der beim Escapen nicht direkt erzeugt wird, beim Zurückverwandeln aber genauso wie ' als einfaches Anführungszeichen erkannt wird.
Funktionieren HTML-Escaping und URL-Kodierung auf dieselbe Weise?
Nein. Beim HTML-Escaping wird < wie in < durch einen Zeichen-Entity-Code ersetzt, bei der URL-Kodierung dasselbe Zeichen wie in %3C durch einen Prozentcode. Die beiden Systeme kommen an unterschiedlichen Stellen zum Einsatz, und ihre Umwandlungsregeln sind nicht miteinander kompatibel.
Ist der Text nach dem Unescapen mit dem Original identisch?
Für die fünf Zeichen, die beim Escapen verändert wurden (& < > " '), erhalten Sie exakt die ursprünglichen Zeichen zurück.
Allerdings behandelt diese Umwandlung nur Entity-Codes, die mit diesen fünf Zeichen zusammenhängen. Waren im Original von vornherein andere Arten von Entities enthalten (etwa ein Code für ein Leerzeichen), sind diese Stellen von der Umwandlung nicht betroffen.
Dieser Artikel basiert auf unserem koreanischen Original. Koreanisches Original lesen