
htpasswd-Generator: .htpasswd-Datei ohne Installation erstellen
Inhalt
Wer Apache oder Nginx mit Basic-Authentifizierung absichern möchte, braucht eine .htpasswd-Datei, in der jede Zeile dem Format „Benutzername:Hash" folgt. Offiziell erzeugt man sie mit dem Befehl htpasswd. Auf vielen Servern und Entwicklungsrechnern fehlt dieser Befehl jedoch, weil keine Apache-Pakete installiert sind.
Eine Zeile in der .htpasswd ist nichts anderes als Text: das mit SHA-1 oder SHA-256 gehashte Passwort in einer festgelegten Schreibweise. Wer diese Schreibweise kennt, kann dieselbe Zeile auch ohne den Befehl selbst erzeugen.
Zusammenfassung ① Eine .htpasswd-Zeile hat den Aufbau
Benutzername:Hash; der Doppelpunkt (:) trennt die Felder. ②{SHA}steht für SHA-1,{SHA256}für SHA-256: Das Passwort wird gehasht, die resultierenden Bytes werden base64-kodiert, und davor steht der Algorithmusname. ③ Apache verknüpft den Dateipfad über die DirektiveAuthUserFilemit der Authentifizierung, Nginx überauth_basic_user_file.
In diesen Situationen kommt man nicht weiter
Häufig soll ein Staging-Server vor dem Livegang oder eine noch nicht öffentliche Admin-Seite kurzfristig per Basic-Auth gesperrt werden, sodass nur wenige Teammitglieder Zugriff haben. In der Nginx-Konfiguration genügen dafür zwei Zeilen mit auth_basic, die Absicherung selbst ist also einfach.
Das Problem ist die .htpasswd-Datei dafür. Der Befehl htpasswd gehört ursprünglich zu den Apache-Distributionspaketen (apache2-utils unter Debian und Ubuntu, httpd-tools bei RHEL-Derivaten). Auf Servern, auf denen nur Nginx installiert ist, und in minimalen Container-Images fehlt er daher oft ganz.
Ein zusätzliches Paket zu installieren, greift dann in die Deployment-Pipeline ein und ist entsprechend unangenehm. Benötigt wird nur eine einzige Zeile – dafür ein neues Paket einzuspielen, steht in keinem Verhältnis zum Nutzen.
So erzeugen Sie eine .htpasswd-Zeile selbst
Eine .htpasswd-Datei ist eine einfache Textdatei mit einer Zeile pro Konto im Format Benutzername:Hash, getrennt durch Zeilenumbrüche. Da der Doppelpunkt als Trennzeichen dient, darf er im Benutzernamen nicht vorkommen; Leerzeichen sind in der Regel ebenfalls nicht erlaubt.
Die Schreibweise {SHA} entsteht so: Das Passwort wird mit SHA-1 gehasht, die rohen Bytes werden base64-kodiert, und davor wird {SHA} gesetzt. Mit openssl lässt sich der Wert in einer Zeile berechnen.
printf '%s' 'test1234' | openssl dgst -sha1 -binary | openssl base64
# m8NFSdVl2VBbKH3gzSCsd74dPyw=
Setzen Sie {SHA} vor diesen Wert und verbinden Sie ihn mit dem Benutzernamen über einen Doppelpunkt, ergibt sich admin:{SHA}m8NFSdVl2VBbKH3gzSCsd74dPyw=. Verarbeiten Sie dasselbe Passwort mit der Option -s (SHA-1-Hashing) des Apache-Befehls htpasswd, erhalten Sie exakt denselben Wert.
Bei {SHA256} gilt dasselbe Prinzip, nur der Digest-Algorithmus wird auf sha256 umgestellt.
printf '%s' 'test1234' | openssl dgst -sha256 -binary | openssl base64
# k36NX7tIvUlJU2zWW401xCa4DS+DDFwwjizexCKuIkQ=
{SHA256} und die Option -2 sind unterschiedliche Formate
Die Option -2 des Befehls htpasswd heißt zwar „SHA-256-Hashing", erzeugt aber nicht das Format {SHA256}, sondern das SHA-256-Format der System-Funktion crypt() (eine Zeichenfolge, die mit $5$ beginnt). Trotz ähnlicher Bezeichnung sind das zwei verschiedene Formate mit unterschiedlichem Ergebnis.
Ob eine mit {SHA256} erzeugte Zeile auf dem Server tatsächlich zur erfolgreichen Anmeldung führt, kann deshalb von der Apache- bzw. Nginx-Version und den eingesetzten Modulen abhängen.
bcrypt ist ein eigenes Verfahren
bcrypt (beginnt mit $2y$) ist ein völlig anderes Verfahren. Der Salt steckt im Hash, sodass dasselbe Passwort bei jeder Berechnung eine andere Zeichenfolge ergibt.
Die Web Crypto API des Browsers enthält keine bcrypt-Funktion, daher lässt sich bcrypt dort nicht berechnen. Man erzeugt es mit serverseitigen Werkzeugen wie htpasswd -B oder openssl passwd -bcrypt.
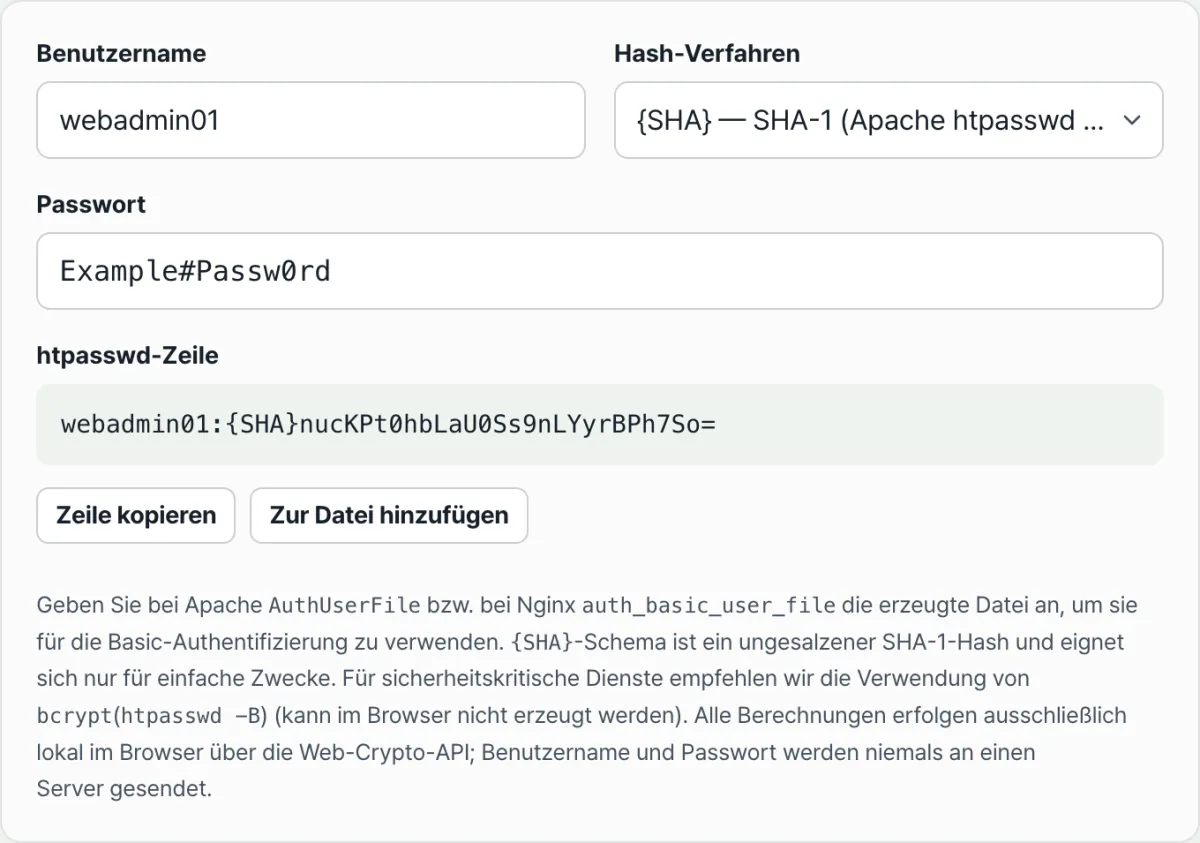
Mit dem htpasswd-Generator von Dynamic Labs ausprobieren.
Geben Sie Benutzername und Passwort ein, und der htpasswd-Generator berechnet die htpasswd-Zeile mit {SHA}- oder {SHA256}-Hash direkt im Browser. Die Verarbeitung läuft ausschließlich über Web Crypto, es wird nichts an einen Server gesendet.
Typische Fehlerquellen
Die drei häufigsten Fehler sind:
| Fehler | Folge |
|---|---|
| Leerzeichen oder Doppelpunkt im Benutzernamen | Der Doppelpunkt kollidiert mit dem Feldtrenner; die Datei wird falsch geparst oder der gewünschte Benutzername wird nicht erkannt |
| Deployment, obwohl der Server die Schreibweise {SHA} bzw. {SHA256} nicht erkennt | Selbst bei korrekt berechnetem Hash scheitert die Anmeldung immer, wenn der Server das Format nicht lesen kann |
| bcrypt und die {SHA}-Familie werden verwechselt | Bei bcrypt steckt der Salt im Hash, sodass jedes Mal eine andere Zeichenfolge entsteht; ein vorhandener {SHA}-Hash lässt sich daher nicht in bcrypt „umwandeln", das Passwort muss neu gehasht werden |
Der zweite Fehler ist am schwersten zu finden. Schlägt die Anmeldung trotz korrekt berechnetem Hash fehl, liegt es meist daran, dass der Server das Präfix nicht lesen kann. Erzeugen Sie die Zeile dann zunächst mit dem bewährteren Format {SHA} neu und prüfen Sie, falls es weiterhin nicht klappt, das Log des Authentifizierungsmoduls auf dem Server.
Fazit
- Eine .htpasswd-Zeile lautet
Benutzername:Hash; da der Doppelpunkt als Trenner dient, dürfen Benutzernamen weder Leerzeichen noch Doppelpunkte enthalten. {SHA}steht für SHA-1,{SHA256}für SHA-256: Die rohen Bytes des Digests werden base64-kodiert, davor steht der Algorithmusname.- Die Option
-svon Apache htpasswd liefert dasselbe Ergebnis wie{SHA}; das „SHA-256" der Option-2ist dagegen ein crypt()-Format und nicht die Schreibweise{SHA256}. - Apache verknüpft den Dateipfad über
AuthUserFile, Nginx überauth_basic_user_filemit der Authentifizierung. - bcrypt ist ein eigenes Format mit Salt und lässt sich nicht in die {SHA}-Familie umrechnen (und umgekehrt).
Geben Sie Benutzername und Passwort ein, und der htpasswd-Generator berechnet die htpasswd-Zeile mit {SHA}- oder {SHA256}-Hash direkt im Browser. Die Verarbeitung läuft ausschließlich über Web Crypto, es wird nichts an einen Server gesendet.
Häufige Fragen
Worin unterscheiden sich {SHA} und {SHA256}?
Der Hash-Algorithmus für das Passwort ist ein anderer. Bei {SHA} wird der SHA-1-Digest (20 Bytes), bei {SHA256} der SHA-256-Digest (32 Bytes) jeweils base64-kodiert, und davor steht der Algorithmusname. Beide Verfahren arbeiten ohne Salt, dasselbe Passwort ergibt also immer denselben Hash.
Kann ich auch bcrypt-Hashes erzeugen?
Der htpasswd-Generator berechnet den Hash mit der im Browser integrierten Web Crypto API (crypto.subtle.digest), und diese enthält keine bcrypt-Funktion. Deshalb stehen nur SHA-1 ({SHA}) und SHA-256 ({SHA256}) zur Auswahl. Brauchen Sie bcrypt, verwenden Sie serverseitige Werkzeuge wie htpasswd -B oder openssl passwd -bcrypt.
Wird das eingegebene Passwort an einen Server übertragen?
Nein. Der Hash wird vollständig im Browser berechnet; Benutzername und Passwort werden weder übertragen noch gespeichert.
Wie binde ich die erzeugte .htpasswd-Datei in den Server ein?
Bei Apache tragen Sie in der Konfiguration AuthType Basic, AuthUserFile /Pfad/.htpasswd und Require valid-user ein. Bei Nginx legen Sie mit auth_basic "Text"; den Text für das Anmeldefenster fest und mit auth_basic_user_file /Pfad/.htpasswd; den Dateipfad. In beiden Fällen muss jede Zeile der Datei das Format Benutzername:Hash haben.
Dieser Artikel basiert auf unserem koreanischen Original. Koreanisches Original lesen