
htpasswdジェネレーター|インストール不要で.htpasswd作成
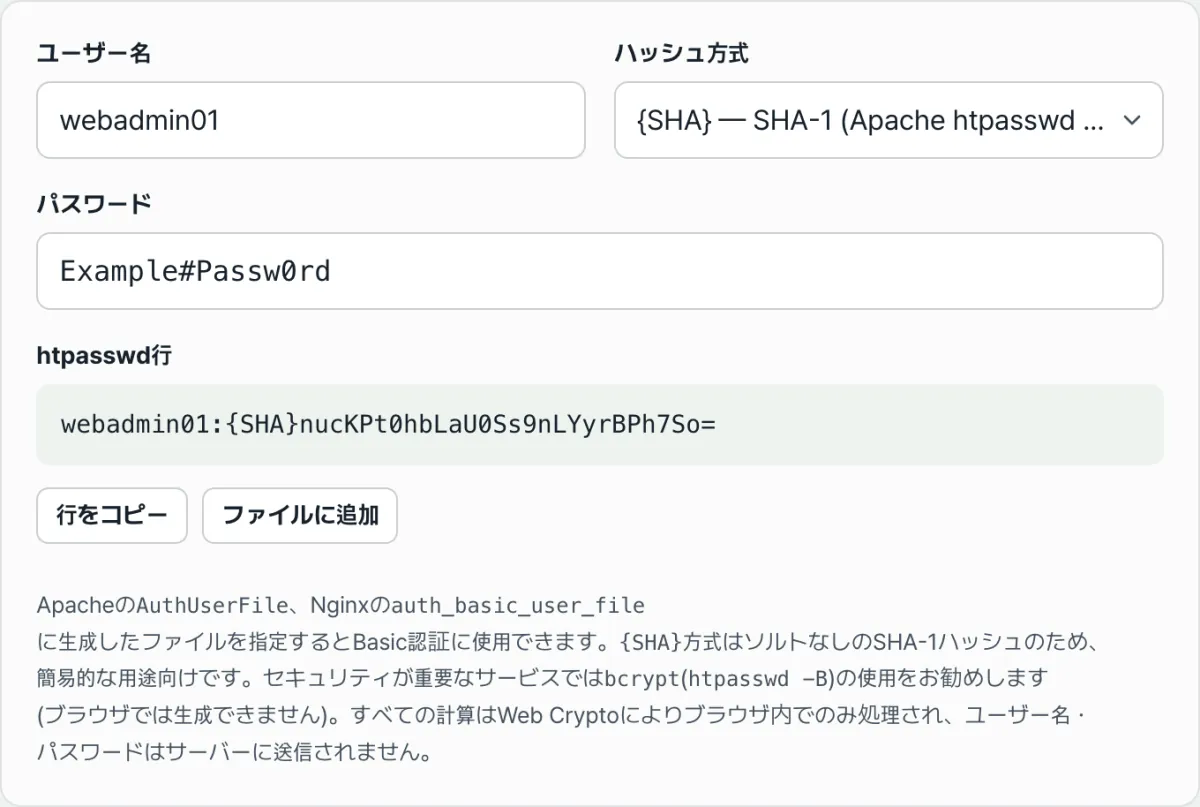
ApacheやNginxでBasic認証をかけるには、「ユーザー名:ハッシュ」形式の行が入った.htpasswdファイルが必要です。このファイルを作る公式のコマンドはhtpasswdですが、サーバーや開発用PCにApache関連のパッケージが入っておらず、コマンド自体が存在しないこともよくあります。
.htpasswdの1行は、パスワードをSHA-1やSHA-256でハッシュした値を決められた表記法で書いたテキストにすぎません。その表記法さえ分かれば、コマンドをインストールしなくても同じ行を自分で作れます。
要点 ① .htpasswdの1行は
ユーザー名:ハッシュという構造で、コロン(:)がフィールドを区切ります。 ②{SHA}はSHA-1、{SHA256}はSHA-256でパスワードをハッシュし、その結果のバイト列をbase64でエンコードした値の前にアルゴリズム名を付けた表記です。 ③ ApacheはAuthUserFile、Nginxはauth_basic_user_fileディレクティブで、このファイルのパスを認証設定に紐づけます。
こんなときにつまずきます
本番前のステージングサーバーや、まだ公開してはいけない管理ページを、チームの数人だけがアクセスできるようにBasic認証で一時的にふさぐ、という場面はよくあります。Nginxの設定にauth_basicの2行を追加するだけで済むので、認証をかけること自体は簡単です。
問題は、その認証に使う.htpasswdファイルです。このファイルを作るhtpasswdコマンドは、もともとApacheの配布物(Debian・Ubuntuのapache2-utils、RHEL系のhttpd-tools)に含まれるツールなので、Nginxだけをインストールしたサーバーや最小構成のコンテナイメージには入っていないことがよくあります。
こういうときに新しいパッケージをインストールするのは、デプロイパイプラインに手を入れることになり気が進みません。必要なのはファイル1行だけなのに、その1行を作るためにパッケージを新たに入れるのは本末転倒です。
.htpasswdの1行を自分で作る方法
.htpasswdファイルは、アカウントごとに1行、ユーザー名:ハッシュを改行で並べたただのテキストファイルです。コロンが区切り文字なので、ユーザー名にコロンは使えず、空白も通常は使えません。
{SHA}表記は、パスワードをSHA-1でハッシュし、その生のバイト列をbase64でエンコードして、先頭に{SHA}を付けたものです。opensslがあれば、コマンド1行で自分で計算できます。
printf '%s' 'test1234' | openssl dgst -sha1 -binary | openssl base64
# m8NFSdVl2VBbKH3gzSCsd74dPyw=この値の前に{SHA}を付け、ユーザー名とコロンでつなぐとadmin:{SHA}m8NFSdVl2VBbKH3gzSCsd74dPyw=になります。Apacheのhtpasswdコマンドにある-sオプション(SHA-1ハッシュ)で同じパスワードを処理しても、まったく同じ値になります。
{SHA256}も原理は同じで、ダイジェストアルゴリズムをsha256に変えるだけです。
printf '%s' 'test1234' | openssl dgst -sha256 -binary | openssl base64
# k36NX7tIvUlJU2zWW401xCa4DS+DDFwwjizexCKuIkQ=
{SHA256}と-2オプションは別の表記です
htpasswdコマンドの-2オプションは「SHA-256ハッシュ」という名前ですが、実際に作られるのは{SHA256}表記ではなく、システムのcrypt()関数によるSHA-256形式($5$で始まる文字列)です。名前は同じでも結果の形式が異なる、別の表記です。
そのため、{SHA256}で作った行がサーバーで実際に認証に通るかどうかは、Apache・Nginxのバージョンやモジュール構成によって変わり得る部分です。
bcryptは別系統です
bcrypt方式($2y$で始まる)は、これとはまったく別の仕組みです。ハッシュにソルトが含まれているため、同じパスワードでも計算するたびに異なる文字列になります。
ブラウザのWeb Crypto APIにはbcryptの演算がないため自分で計算することはできず、htpasswd -Bやopenssl passwd -bcryptのようなサーバー側のツールで作る方式です。
htpasswdジェネレーターで確認する。
ユーザー名・パスワードを入力すると、{SHA}・{SHA256}ハッシュのhtpasswd行をブラウザ上ですぐに計算します。Web Cryptoのみで処理し、サーバーへの送信はありません。
よくある間違い
最も多いのは、次の3つです。
| 間違い | 結果 |
|---|---|
| ユーザー名に空白・コロンを含める | コロンがフィールドの区切りと重なってファイルのパースが壊れたり、意図したユーザー名として認識されない |
| {SHA}または{SHA256}の表記をサーバーが認識できない状態でデプロイする | ハッシュ値自体は正しく計算していても、サーバーがその表記方式を読めないと認証は必ず失敗する |
| bcryptと{SHA}系を同じものと勘違いする | bcryptはソルトがハッシュに含まれていて毎回異なる文字列になるため、既存の{SHA}ハッシュをbcryptに「変換」することはできず、パスワードからやり直してハッシュする必要がある |
このうち2番目が最も見つけにくい問題です。ハッシュ値を正確に計算したのに認証が失敗するなら、たいていは接頭辞の表記をサーバーが読めていないケースです。そんなときは、比較的長く検証されてきた{SHA}表記で作り直してみて、それでもだめならサーバー側の認証モジュールのログを確認する、という順番で調べると原因の特定に役立ちます。
まとめ
- .htpasswdの1行は
ユーザー名:ハッシュで、コロンが区切り文字なのでユーザー名に空白・コロンは使えません。 {SHA}はSHA-1、{SHA256}はSHA-256ダイジェストの生のバイト列をbase64でエンコードした値の前に、アルゴリズム名を付けた表記です。- Apache htpasswdの
-sオプションは{SHA}と同じ結果になりますが、-2オプションが作る「SHA-256」は{SHA256}表記とは異なるcrypt()形式です。 - Apacheは
AuthUserFile、Nginxはauth_basic_user_fileで、ファイルのパスを認証設定に紐づけます。 - bcryptはソルトを含む別形式なので、{SHA}系と相互に変換することはできません。
ユーザー名・パスワードを入力すると、{SHA}・{SHA256}ハッシュのhtpasswd行をブラウザ上ですぐに計算します。Web Cryptoのみで処理し、サーバーへの送信はありません。
よくある質問
{SHA}と{SHA256}は何が違うのですか?
パスワードをハッシュするアルゴリズムが違います。{SHA}はSHA-1ダイジェスト(20バイト)を、{SHA256}はSHA-256ダイジェスト(32バイト)をそれぞれbase64でエンコードした値の前に、アルゴリズム名を付けたものです。どちらもソルトがないため、同じパスワードなら常に同じハッシュになります。
bcryptでは作れませんか?
このツールはブラウザ内蔵のWeb Crypto API(crypto.subtle.digest)でハッシュを計算しますが、このAPIにbcryptの演算は含まれていません。そのため、SHA-1({SHA})とSHA-256({SHA256})の2方式のみに対応しています。bcryptが必要な場合は、htpasswd -Bやopenssl passwd -bcryptのようなサーバー側のツールを使ってください。
入力したパスワードはサーバーに送信されますか?
いいえ。ハッシュの計算はすべてブラウザ内で行われ、ユーザー名・パスワードがどこかに送信されたり保存されたりすることはありません。
作成した.htpasswdファイルはサーバーにどう設定しますか?
Apacheは設定にAuthType Basic、AuthUserFile /パス/.htpasswd、Require valid-userを入れます。Nginxはauth_basic "文言";で認証ダイアログに表示する文言を、auth_basic_user_file /パス/.htpasswd;でファイルのパスを指定します。どちらの場合も、ファイル内の各行がユーザー名:ハッシュの形式である必要があります。
この記事は韓国語の原文をもとに作成しています。 韓国語の原文を読む