
Generador de htpasswd: crea el archivo sin instalar nada
Contenido
Para proteger con autenticación Basic en Apache o Nginx necesitas un archivo .htpasswd con líneas en formato "usuario:hash". El comando oficial para crear ese archivo es htpasswd, pero es habitual que ni el servidor ni tu equipo de desarrollo lo tengan, porque viene en el paquete de Apache y no está instalado.
Una línea de .htpasswd no es más que texto: el hash de la contraseña con SHA-1 o SHA-256 escrito con una notación concreta. Si conoces esa notación, puedes construir la misma línea a mano, sin instalar ningún comando.
Resumen ① Una línea de .htpasswd tiene la estructura
usuario:hash, y los dos puntos (:) separan los campos. ②{SHA}indica que la contraseña se ha hasheado con SHA-1 y{SHA256}que se ha hasheado con SHA-256; en ambos casos se codifican en base64 los bytes resultantes y se antepone el nombre del algoritmo. ③ Apache enlaza la ruta de este archivo con la configuración de autenticación medianteAuthUserFile, y Nginx mediante la directivaauth_basic_user_file.
Cuándo te quedas atascado
Es muy común querer cerrar temporalmente con autenticación Basic un servidor de staging antes del despliegue o un panel de administración que aún no debe ser público, para que solo entren unos pocos miembros del equipo. Añadir la autenticación en sí es sencillo: con dos líneas de auth_basic en la configuración de Nginx basta.
El problema es el archivo .htpasswd que necesita esa autenticación. El comando htpasswd que lo crea forma parte de la distribución de Apache (apache2-utils en Debian y Ubuntu, httpd-tools en la familia RHEL), así que en un servidor con solo Nginx instalado o en una imagen de contenedor mínima muchas veces no existe.
En esos casos, instalar un paquete nuevo supone tocar el pipeline de despliegue, y eso da respeto. Solo necesitas una línea de un archivo, y montar una instalación de paquetes para generarla es matar moscas a cañonazos.
Cómo crear a mano una línea de .htpasswd
El archivo .htpasswd es un archivo de texto normal con una línea por cuenta, cada una con usuario:hash, separadas por saltos de línea. Como el separador son los dos puntos, el nombre de usuario no puede contenerlos, y tampoco se suelen admitir espacios.
La notación {SHA} consiste en hashear la contraseña con SHA-1, codificar en base64 los bytes originales del resultado y anteponer {SHA}. Si tienes openssl, puedes calcularlo con una sola línea de comando.
printf '%s' 'test1234' | openssl dgst -sha1 -binary | openssl base64
# m8NFSdVl2VBbKH3gzSCsd74dPyw=
Si antepones {SHA} a ese valor y lo unes al nombre de usuario con dos puntos, obtienes admin:{SHA}m8NFSdVl2VBbKH3gzSCsd74dPyw=. Si procesas la misma contraseña con la opción -s (hashing SHA-1) del comando htpasswd de Apache, el resultado es exactamente el mismo valor.
Con {SHA256} el principio es idéntico; solo cambia el algoritmo de digest a sha256.
printf '%s' 'test1234' | openssl dgst -sha256 -binary | openssl base64
# k36NX7tIvUlJU2zWW401xCa4DS+DDFwwjizexCKuIkQ=
{SHA256} y la opción -2 son notaciones distintas
Aunque la opción -2 del comando htpasswd se presenta como "hashing SHA-256", en realidad no genera la notación {SHA256}, sino el formato SHA-256 de la función crypt() del sistema (una cadena que empieza por $5$). Se llaman parecido, pero son notaciones diferentes con un resultado distinto.
Por eso, que una línea creada con {SHA256} funcione realmente en el servidor al autenticar puede depender de la versión de Apache o Nginx y de cómo estén configurados los módulos.
bcrypt es un sistema aparte
El método bcrypt (empieza por $2y$) es un sistema completamente distinto. El hash incluye la sal, así que la misma contraseña produce una cadena diferente cada vez que se calcula.
La API Web Crypto del navegador no incluye la operación bcrypt, así que no se puede calcular directamente; se genera con herramientas del lado del servidor como htpasswd -B u openssl passwd -bcrypt.
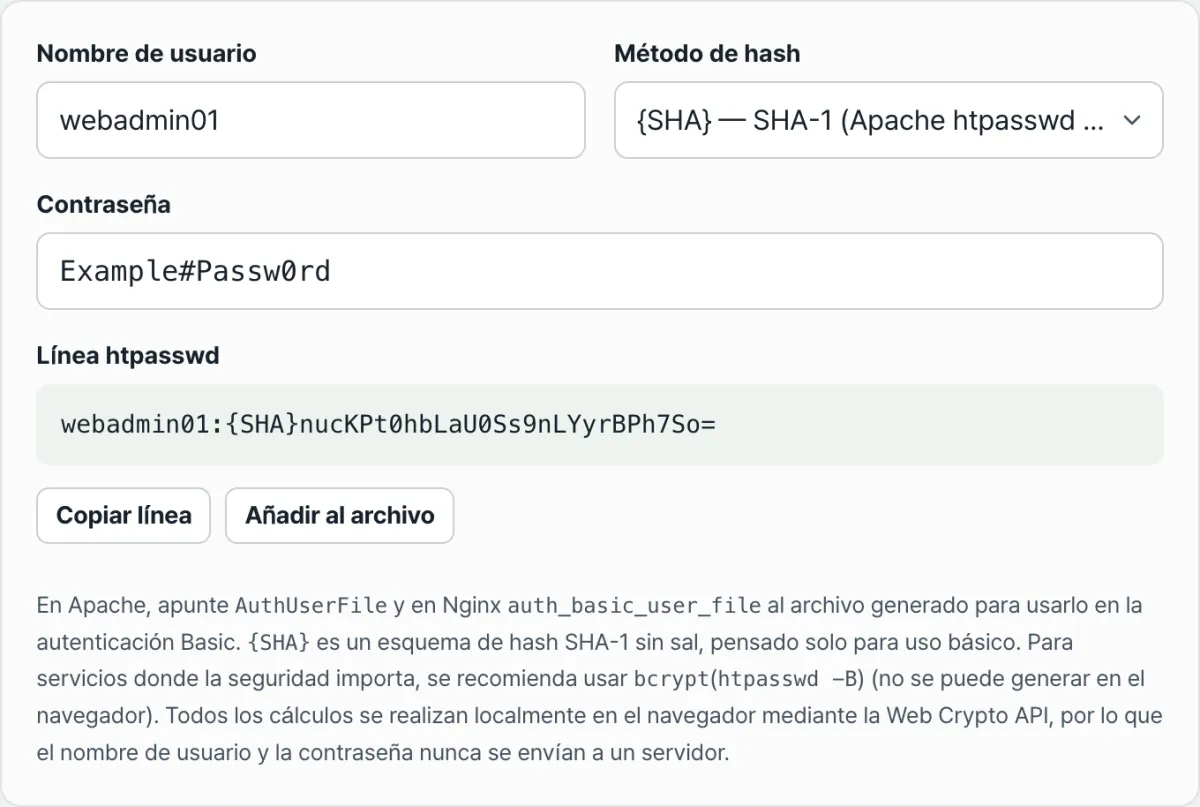
Compruébalo con nuestra herramienta.
Escribe el usuario y la contraseña y calcula al instante en el navegador la línea htpasswd con hash {SHA} o {SHA256}. Se procesa solo con Web Crypto, sin enviar nada al servidor.
Errores habituales
Estos son los tres fallos más frecuentes.
| Error | Consecuencia |
|---|---|
| Incluir espacios o dos puntos en el nombre de usuario | Los dos puntos chocan con el separador de campos y el análisis del archivo se rompe o el usuario no se reconoce como esperabas |
| Desplegar en un servidor que no reconoce la notación {SHA} o {SHA256} | Aunque el hash esté bien calculado, si el servidor no sabe leer esa notación la autenticación fallará siempre |
| Confundir bcrypt con la familia {SHA} | Como bcrypt incluye la sal dentro del hash, cada vez produce una cadena distinta; no puedes "convertir" un hash {SHA} existente a bcrypt, tienes que volver a hashear desde la contraseña |
El segundo es el más difícil de detectar. Si has calculado el hash correctamente y aun así falla la autenticación, casi siempre se debe a que el servidor no entiende la notación del prefijo. En ese caso, ayuda a localizar la causa volver a generarlo con la notación {SHA}, que lleva más tiempo probada, y, si sigue sin funcionar, revisar los logs del módulo de autenticación del servidor.
En resumen
- Una línea de .htpasswd es
usuario:hash, y como los dos puntos son el separador, el nombre de usuario no puede contener espacios ni dos puntos. {SHA}y{SHA256}son notaciones que codifican en base64 los bytes originales del digest SHA-1 y SHA-256 respectivamente y anteponen el nombre del algoritmo.- La opción
-sde htpasswd de Apache da el mismo resultado que{SHA}, pero el "SHA-256" que genera la opción-2es un formato de crypt() distinto de la notación{SHA256}. - Apache enlaza la ruta del archivo con la configuración de autenticación mediante
AuthUserFile, y Nginx medianteauth_basic_user_file. - bcrypt es un formato aparte que incluye sal, así que no se puede convertir de un lado al otro con la familia {SHA}.
Escribe el usuario y la contraseña y calcula al instante en el navegador la línea htpasswd con hash {SHA} o {SHA256}. Se procesa solo con Web Crypto, sin enviar nada al servidor.
Preguntas frecuentes
¿En qué se diferencian {SHA} y {SHA256}?
En el algoritmo con el que se hashea la contraseña. {SHA} parte del digest SHA-1 (20 bytes) y {SHA256} del digest SHA-256 (32 bytes); en ambos casos se codifica el resultado en base64 y se antepone el nombre del algoritmo. Ninguno de los dos usa sal, así que la misma contraseña produce siempre el mismo hash.
¿No se puede generar con bcrypt?
Esta herramienta calcula los hashes con la API Web Crypto integrada en el navegador (crypto.subtle.digest), y esa API no incluye la operación bcrypt. Por eso solo ofrece SHA-1 ({SHA}) y SHA-256 ({SHA256}). Si necesitas bcrypt, tendrás que usar herramientas del lado del servidor como htpasswd -B u openssl passwd -bcrypt.
¿La contraseña que introduzco se envía al servidor?
No. Todo el cálculo del hash ocurre dentro del navegador, y el usuario y la contraseña no se envían ni se guardan en ningún sitio.
¿Cómo conecto el archivo .htpasswd que he creado con el servidor?
En Apache añades a la configuración AuthType Basic, AuthUserFile /ruta/.htpasswd y Require valid-user. En Nginx usas auth_basic "texto"; para el texto que aparece en el diálogo de autenticación y auth_basic_user_file /ruta/.htpasswd; para indicar la ruta del archivo. En ambos casos, cada línea del archivo debe tener el formato usuario:hash.
Este artículo está adaptado de nuestro original en coreano. Leer el original en coreano