
SQL-Parameter-Binding: Werte in Platzhalter einsetzen
Inhalt
Wie aus einem SQL mit Platzhaltern wie ?, :id oder @name durch das Einsetzen der Werte die fertige Abfrage entsteht, lässt sich mit vier Regeln nachvollziehen: Zahlen sowie null, true und false bleiben ohne Anführungszeichen, Zeichenketten stehen in einfachen Anführungszeichen, und Zeichen innerhalb von Anführungszeichen sowie Kommentare werden nicht angetastet. Das ist der Kern.
Dieser Beitrag zeigt, wie Sie diese Regeln von Hand anwenden und das Ergebnis sofort überprüfen. Er richtet sich an Entwickler, die eine im Log gefundene ?-Abfrage reproduzieren möchten, und an alle, die wissen wollen, wie ein Treiber die Werte einsetzt.
Kurzfassung ① Positionsbasierte Platzhalter (
?,$1) werden der Reihe nach befüllt, benannte Platzhalter (:name,@name,$name) nach gleichem Namen. Bei JSON gilt: Array nach Reihenfolge, Objekt nach Namen. ② Zahlen sowienull,trueundfalsestehen ohne Anführungszeichen, alle übrigen Zeichenketten in einfachen Anführungszeichen. PostgreSQL escapt'als'', MySQL und SQLite als\'. ③?und:nameinnerhalb von Zeichenkettenkonstanten'...'oder Kommentaren (--,/* */) sind keine echten Platzhalter und bleiben unverändert.
Warum Werte anders eingesetzt werden als erwartet
In Anwendungs-Logs oder der Debug-Ausgabe eines ORM erscheint die Abfrage oft so, wie sie vor dem Einsetzen der Werte aussieht, also etwa als WHERE id = ? oder WHERE id = :id.
Um ein Problem zu reproduzieren, brauchen Sie die fertige Abfrage mit den tatsächlichen Werten. Setzt man diese von Hand ein, passieren leicht Fehler: Man vergisst die Anführungszeichen bei einer Zeichenkette oder hält einen Platzhalter für befüllt, obwohl der Name nicht übereinstimmt.
Vor allem in zwei Situationen weicht das Ergebnis von der Erwartung ab. Wenn Sie benannte Platzhalter verwenden, die Abfrage aber auch ein ? enthält, wird dieses ? nicht befüllt. Und bei positionsbasierten Platzhaltern bleiben Stellen übrig oder fehlen, wenn die Anzahl der Werte nicht zur Anzahl der Platzhalter passt. Warum das so ist, wird anhand der Regeln klar.
Regeln für das manuelle Einsetzen der Werte
Das Binden besteht aus zwei Schritten: Zuerst finden Sie heraus, welche Stellen echte Platzhalter sind, dann schreiben Sie die Werte im passenden Format an diese Stelle. Wenn Sie die Regeln der Reihe nach anwenden, können Sie die fertige Abfrage auch von Hand erstellen.
Schritt 1: Platzhalterart bestimmen. Die drei Arten ordnen Werte unterschiedlich zu.
- Positionsbasiert:
?sowie$1,$2… werden in der Reihenfolge der Werte befüllt.$1ist der erste Wert,$2der zweite. - Benannt:
:name,@nameund$namewerden dem Wert mit demselben Namen zugeordnet. Die Reihenfolge spielt keine Rolle. - JSON: Bei einem Array
[...]verhält es sich wie bei positionsbasierten Platzhaltern, bei einem Objekt{...}wie bei benannten.
Schritt 2: Werte im passenden Format schreiben. Ob Anführungszeichen gesetzt werden, hängt von der „Gestalt“ des Werts ab.
- Reine Zahlen (
25,-3,25.5) werden ohne Anführungszeichen übernommen. null,trueundfalse(Groß- und Kleinschreibung egal) werden als SchlüsselwörterNULL,TRUEundFALSEgeschrieben.- Alle anderen Werte gelten als Zeichenkette und werden in einfache Anführungszeichen gesetzt.
Schritt 3: Anführungszeichen in Zeichenketten escapen. Enthält ein Wert ein einfaches Anführungszeichen, wird es je nach Datenbank unterschiedlich behandelt.
- PostgreSQL:
'wird durch''(zwei einfache Anführungszeichen) ersetzt.O'Brien→'O''Brien' - MySQL, MariaDB und SQLite:
'wird durch\'ersetzt, der Backslash\durch\\.O'Brien→'O\'Brien'
Schritt 4: Zeichenkettenkonstanten und Kommentare nicht anfassen. Hier passieren von Hand die meisten Fehler.
Steht in der Abfrage bereits ein in Anführungszeichen gesetztes Fragezeichen wie '?' oder ein Fragezeichen in einem Kommentar wie -- Notiz ?, ist das kein Platzhalter. Alles innerhalb von '...', der Rest der Zeile nach -- und alles zwischen /* */ bleibt unverändert.
Ein Beispiel: Geben Sie für SELECT '?' AS mark FROM t WHERE id = ? den positionsbasierten Wert 5 an, bleibt das vordere '?' unverändert, und nur das hintere ? wird durch 5 ersetzt. Das Ergebnis lautet SELECT '?' AS mark FROM t WHERE id = 5.
Mit unserem Tool „SQL-Parameter-Binding-Analyse“ prüfen Sie das direkt.
Läuft direkt im Browser, ohne Installation und Anmeldung. Unterstützt Escaping-Regeln für MySQL, PostgreSQL und SQLite sowie positionsbasierte und benannte Parameter und JSON-Eingabe.
Häufige Missverständnisse und wie Sie das Ergebnis lesen
Zunächst eine Übersicht, wie das Ergebnis je nach Gestalt des Werts aussieht:
| Eingegebener Wert | Darstellung im Ergebnis | Grund |
|---|---|---|
| 25 | 25 | Reine Zahl ohne Anführungszeichen |
| null / TRUE / false | NULL / TRUE / FALSE | Wird als Schlüsselwort erkannt (Groß-/Kleinschreibung egal) |
| administrator | 'administrator' | Zeichenketten stehen in einfachen Anführungszeichen |
| O'Brien (PostgreSQL) | 'O''Brien' | ' wird als '' escapt |
| O'Brien (MySQL·SQLite) | 'O'Brien' | ' wird als \' escapt |
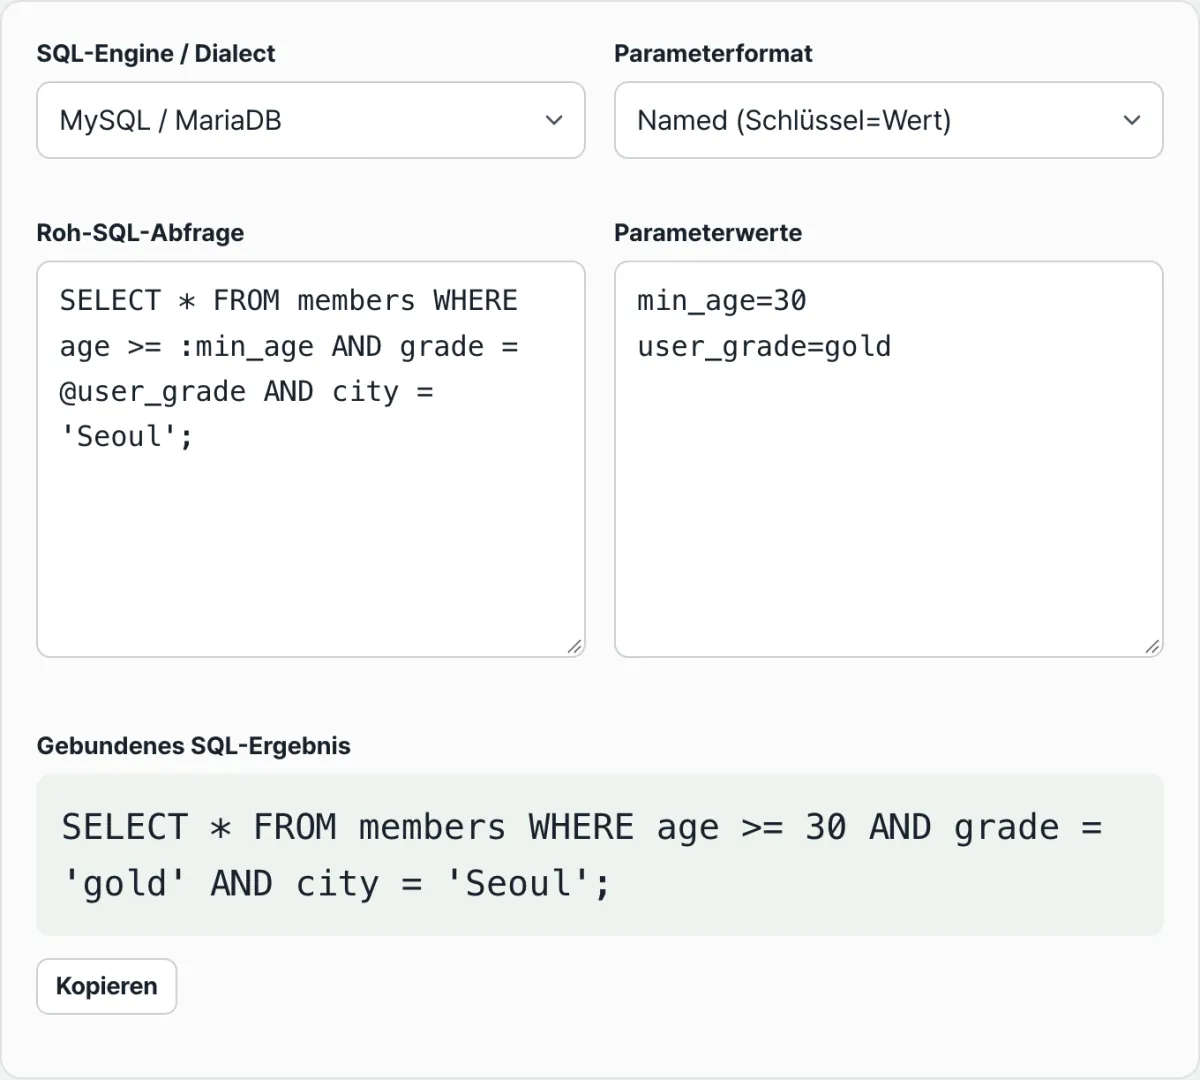
Benannte Platzhalter, aber das ? bleibt stehen. Bei benannten Platzhaltern werden Werte ausschließlich über den Namen gefunden. Ein ? hat keinen Namen, ist also nichts, was befüllt werden könnte, und bleibt als ? stehen. Das Standardbeispiel im Screenshot oben zeigt genau diesen Fall: :min_age und @user_role wurden befüllt, das ? blieb unverändert. Haben Sie in einer Abfrage positionsbasierte und benannte Platzhalter gemischt, sollten Sie sich auf eine Art festlegen.
Namen stimmen nicht überein. Bei benannten Platzhaltern wird kein Partner gefunden, wenn die Schreibweise abweicht, etwa :user_id in der Abfrage und userId bei den Werten. Dann bleibt :user_id stehen. Sehen Sie im Ergebnis einen nicht befüllten Namen, liegt der Verdacht auf einem Tippfehler nahe.
Positionsbasiert, aber die Anzahl der Werte passt nicht. Gibt es weniger Werte als Platzhalter, werden die fehlenden Stellen mit NULL befüllt; gibt es mehr Werte, werden die überzähligen ignoriert. Geben Sie zum Beispiel für VALUES (?, ?, ?) nur zwei Werte (1, hello) an, entsteht VALUES (1, 'hello', NULL).
Die Zeichenkette 'null' einsetzen. Da die Gestalt des Werts entscheidet, wird aus der Eingabe null das Schlüsselwort NULL und keine Zeichenkette. Auch bei führenden Nullen wie 007 erscheint der Wert ohne Anführungszeichen als 007, sofern er die Form einer reinen Zahl hat. Weil das Ergebnis von der Absicht abweichen kann, ist es sicherer, es sich genau anzusehen.
Zum Schluss ein wichtiger Hinweis: Dass das Tool Anführungszeichen escapt, schützt nicht vor SQL-Injection. Es ist ein Simulator, der die fertige Abfrage zum Ansehen zusammensetzt. In echtem Servercode sollten Sie Werte nicht per String-Verkettung anhängen, sondern PreparedStatement oder das native Binding des Treibers verwenden.
Zusammenfassung
- Die drei Arten befüllen Werte nach unterschiedlichen Kriterien: positionsbasiert nach Reihenfolge, benannt nach Name, JSON bei einem Array nach Reihenfolge und bei einem Objekt nach Name.
- Die Gestalt des Werts entscheidet über die Anführungszeichen. Reine Zahlen sowie
null,trueundfalsebleiben unverändert, alles andere steht in einfachen Anführungszeichen. - Das Escapen von Anführungszeichen hängt von der Datenbank ab: PostgreSQL nutzt
'', MySQL und SQLite nutzen\'. ?und:namein Zeichenkettenkonstanten und Kommentaren sind keine Platzhalter und bleiben stehen.- Das Tool ist ein Simulator zur Kontrolle des Ergebnisses. In echtem Servercode ist PreparedStatement oder natives Parameter-Binding der Standard.
Läuft direkt im Browser, ohne Installation und Anmeldung. Unterstützt Escaping-Regeln für MySQL, PostgreSQL und SQLite sowie positionsbasierte und benannte Parameter und JSON-Eingabe.
Häufig gestellte Fragen
Werden auch ? innerhalb von Zeichenketten oder Kommentaren durch Werte ersetzt?
Nein. Ein ? oder :name in einer Zeichenkettenkonstante in einfachen Anführungszeichen '...', in einem einzeiligen Kommentar -- oder in einem Blockkommentar /* */ ist kein echter Platzhalter und bleibt deshalb unverändert. Das Tool liest die Abfrage Zeichen für Zeichen und prüft dabei, ob die aktuelle Position innerhalb einer Zeichenkette oder eines Kommentars liegt. So wird die Abfrage nicht beschädigt.
Im Modus „Variablenname" bleibt das ? unverändert stehen. Woran liegt das?
Das ist normal. Im Modus „Variablenname" werden nur Platzhalter mit gleichem Namen (:name, @name, $name) befüllt. Ein ? hat keinen Namen und kommt daher nicht infrage, es bleibt stehen. Um das ? zu befüllen, wechseln Sie in den Modus „Reihenfolge" oder vereinheitlichen die Platzhalter in Ihrer Abfrage auf eine einzige Schreibweise.
Was passiert im Modus „Reihenfolge", wenn es weniger Werte als Platzhalter gibt?
Fehlende Stellen werden mit NULL belegt. Gibt es mehr Werte als Platzhalter, werden die überzähligen Werte ignoriert. Taucht in der resultierenden Abfrage ein unerwartetes NULL auf, prüfen Sie, ob die Zahl der Wertzeilen mit der Zahl der ? bzw. $n übereinstimmt.
Darf ich die mit diesem Tool erzeugte Abfrage unverändert ausführen?
Betrachten Sie das Ergebnis besser als Simulation der zusammengesetzten Abfrage, die zum Lernen, Nachvollziehen und Debuggen dient. In einer echten Anwendung ist es Standard, Werte nicht selbst in die Abfrage einzufügen, sondern PreparedStatement oder das native Parameter-Binding des Treibers zu verwenden.
Dieser Artikel basiert auf unserem koreanischen Original. Koreanisches Original lesen