
Hash Bcrypt: estructura de 60 caracteres y cómo verificarlo
Contenido
- Anatomía precisa de los 60 caracteres de un hash bcrypt
- ¿Por qué el hash sale distinto cada vez?: El sal aleatorio y el secreto de la verificación
- Mecanismos técnicos clave: Expansión de clave Eksblowfish y análisis de la fórmula del coste
- Comparativa directa de los 4 grandes algoritmos de hashing de contraseñas
- 5 errores habituales al usar bcrypt
- Flujo de trabajo en 5 pasos para generar y verificar hashes bcrypt sin fallos
- 7 consejos prácticos para usar bcrypt
- Árbol de decisión final: ¿qué configuración de hashing deberías aplicar?
- Chuleta de términos clave sobre bcrypt y seguridad de autenticación
- Preguntas frecuentes
Si abres la tabla de usuarios de tu base de datos, seguro que te has encontrado en la columna de contraseña una cadena cifrada de 60 caracteres tan extraña como $2b$10$N9qo8uLOickgx2ZMRZoMyeIjZAgcfl7p92ldGxad68LJZdL17lhWy.
Una de las preguntas más repetidas entre quienes empiezan a programar es esta: "He hecho el hash de la misma contraseña, '1234', y el resultado cambia cada vez que lo genero. ¿No es un bug?"
No es un bug: es el diseño de seguridad esencial de bcrypt, que inyecta automáticamente un sal (Salt) aleatorio de 128 bits en cada operación para cortar de raíz los ataques con tablas arcoíris (Rainbow Table).
Aquí tienes la anatomía completa del hash bcrypt de 60 caracteres, el principio de retardo de 2cost del factor de coste (Cost Factor), el límite de 72 bytes y la lógica correcta de verificación con 'bcrypt.compare()'.
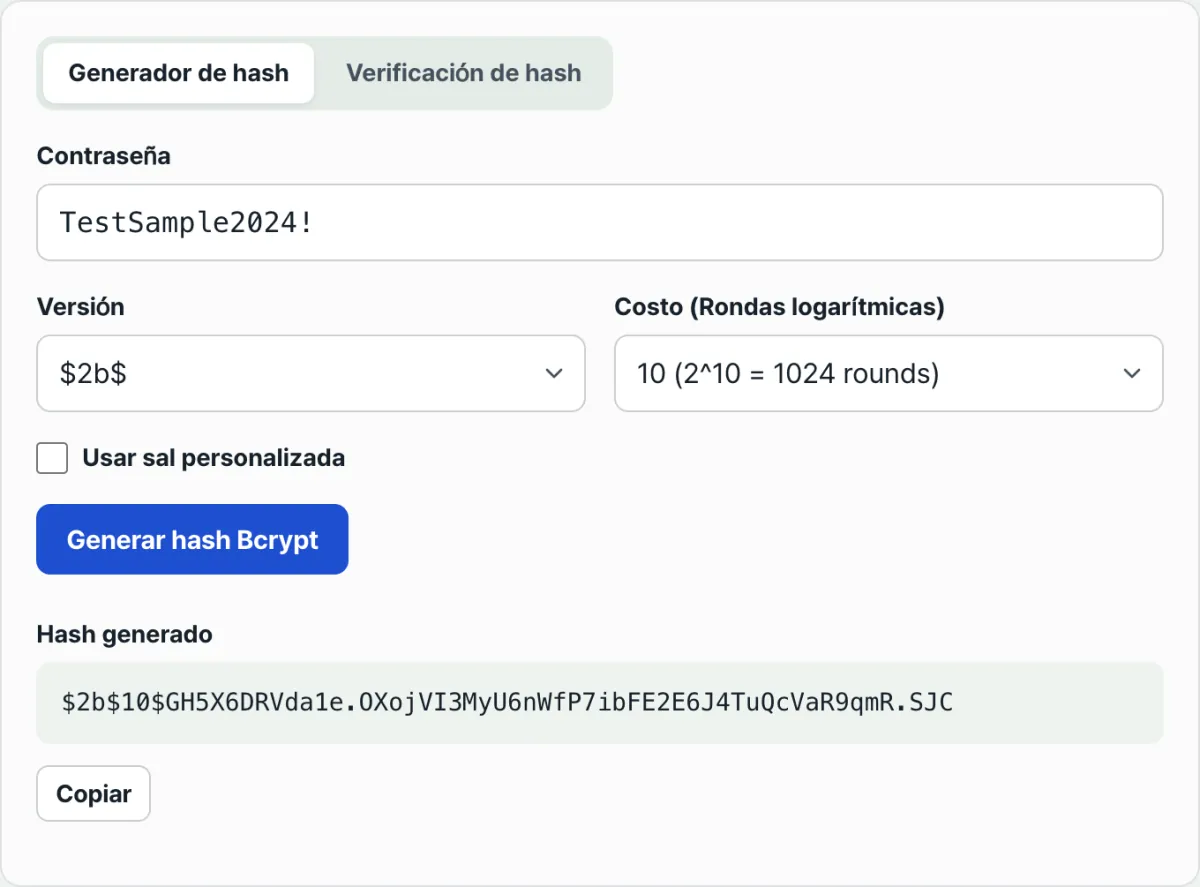
Resumen clave ① Formato estándar de 60 caracteres: se compone exactamente de 60 caracteres con la forma 'versión(4)coste(2)$sal(22)+hash(31)'. ② Coste computacional exponencial: cada vez que el factor de coste sube 1, el número de operaciones se duplica (2cost), lo que deja sin efecto los ataques de fuerza bruta (Brute Force). ③ Sal integrada automáticamente: la propia cadena del hash incluye un sal de 22 caracteres, así que se verifica perfectamente con 'bcrypt.compare()' sin necesidad de una columna aparte para el sal en la base de datos. ④ Con este simulador puedes ajustar el factor de coste y la versión y probar en tiempo real, de forma segura en tu navegador, todo el proceso de generación y verificación de hashes bcrypt.
Anatomía precisa de los 60 caracteres de un hash bcrypt
Una cadena de hash bcrypt no es un montón de números aleatorios, sino que se divide en 4 secciones perfectamente normalizadas:
- Identificador de versión ($2b$): revisión del algoritmo bcrypt (2a, 2b, 2y, etc.; hoy 2b es el estándar global).
- Factor de coste (10$): indica que el bucle de expansión de clave se repitió 210 = 1,024 veces.
- Sal (22 caracteres): valor único de sal de 16 bytes (128 bits) de números aleatorios codificado en base64.
- Cuerpo del hash (31 caracteres): el digest final de 184 bits que se obtiene al pasar el sal y la contraseña 1,024 veces por el motor Eksblowfish.
¿Por qué el hash sale distinto cada vez?: El sal aleatorio y el secreto de la verificación
Cada vez que genera un hash, bcrypt crea un nuevo sal de 22 caracteres mediante un CSPRNG (generador de números aleatorios criptográficamente seguro).
Por eso, incluso con la misma contraseña 'password123':
- Primera generación: $2b$10$e8w...hWy
- Segunda generación: $2b$10$9Kq...7zQ
se obtienen cadenas completamente distintas. A la hora de verificar no se vuelve a generar un hash con un sal nuevo: se extrae el sal de 22 caracteres del principio del hash ya guardado en la base de datos y se recalcula junto con la contraseña que ha introducido el usuario, y después se compara si el cuerpo del hash de 31 caracteres coincide (Constant-Time Compare).
Gratis · introduce tu contraseña y genera un hash Bcrypt de 60 caracteres en 1 segundo, con verificación en tiempo real según el factor de costo
Mecanismos técnicos clave: Expansión de clave Eksblowfish y análisis de la fórmula del coste
Analizamos el principio matemático con el que bcrypt, a diferencia de los hashes rápidos y simples (MD5/SHA-256), deja sin efecto el cracking con GPU.
1. Fórmula del número de operaciones según el factor de coste (Cost Factor, R)
- R = 10: 210 = 1,024 rondas (unos 0.08 s, recomendado para servicios web)
- R = 12: 212 = 4,096 rondas (unos 0.32 s, recomendado para alta seguridad)
- R = 14: 214 = 16,384 rondas (unos 1.30 s, solo para administradores)
- R = 16: 216 = 65,536 rondas (unos 5.20 s, riesgo de sobrecarga del servidor)
2. Cómo se frena la fuerza bruta de un atacante con GPU
- SHA-256 es tan ligero de calcular que un atacante con unas cuantas GPU RTX 4090 modernas puede probar decenas de miles de millones de contraseñas por segundo.
- bcrypt obliga a usar tablas S-Box de 4 KB, intensivas en memoria, y miles de iteraciones de bucle, lo que hunde la eficiencia del cálculo paralelo de la GPU hasta 1/100,000 y convierte el ataque en algo económicamente inviable.
Comparativa directa de los 4 grandes algoritmos de hashing de contraseñas
| Criterio de comparación | bcrypt (estándar global y RFC) | Argon2id (ganador actual de PHC) | PBKDF2 (estándar gubernamental/financiero) | SHA-256 (hash simple) |
|---|---|---|---|---|
| Objetivo de diseño | Hash unidireccional de contraseñas | Hashing duro en memoria de nueva generación | Derivación de claves del estándar heredado | Verificación de integridad de datos |
| Resistencia a GPU | Muy alta (Eksblowfish) | Extrema (control de memoria) | Media (operaciones repetidas en CPU) | Vulnerable (decenas de miles de millones por segundo) |
| ¿Sal integrada? | Totalmente integrada en la cadena del hash | Integrada por completo | Requiere gestión aparte | Sin soporte de sal (manual) |
| Límite de longitud de entrada | 72 bytes | Sin límite | Sin límite | Sin límite |
| Soporte en el ecosistema | Líder mundial (Node, Spring, Django) | En rápida expansión | Incluido en las bibliotecas estándar | Incluido en todos los lenguajes |
5 errores habituales al usar bcrypt
- Comparar cadenas con (===) al validar el inicio de sesión: no conocer que el sal cambia cada vez y hacer una comparación simple en lugar de usar 'bcrypt.compare()'.
- Configurar el factor de coste por encima de 15: provoca caídas por denegación de servicio (DoS) al convertir la CPU del servidor en un cuello de botella.
- Ignorar las contraseñas de más de 72 bytes: los caracteres posteriores al byte 72 se truncan, así que dos contraseñas que solo difieran a partir de ahí pasan el inicio de sesión igualmente; es un agujero de seguridad.
- Guardar contraseñas con un simple SHA-256/MD5: usar un hash sin sal hace que, si hay una filtración, una tabla arcoíris las reviente en un segundo.
- Abusar de las funciones síncronas (Sync) y bloquear el event loop de Node.js: usar bcrypt.hashSync() hace que las peticiones web de los demás usuarios se detengan mientras se calcula el hash.
Flujo de trabajo en 5 pasos para generar y verificar hashes bcrypt sin fallos
- Paso 1 (introducir la contraseña): escribe en el campo de texto la contraseña original que quieres probar.
- Paso 2 (configurar el factor de coste): elige Coste 10 o 12, la referencia para un servicio web estándar.
- Paso 3 (generar el hash y comprobar el progreso): al pulsar [Generar hash], el motor del navegador realiza 2cost operaciones repetidas y muestra un hash de 60 caracteres.
- Paso 4 (comprobar la estructura del hash de 60 caracteres): verifica que la versión ($2b$), el coste (10), el sal de 22 caracteres y el cuerpo del hash de 31 caracteres sean correctos.
- Paso 5 (simular la verificación): introduce una contraseña correcta y otra incorrecta y compara visualmente el éxito y el fallo de la verificación con 'bcrypt.compare()'.
7 consejos prácticos para usar bcrypt
- El factor de coste entre 10 y 12 es el equilibrio ideal: mantiene el tiempo de respuesta del servidor dentro de los 100~300 ms y, al mismo tiempo, neutraliza por completo la fuerza bruta de los atacantes.
- Usa promesas asíncronas en Node.js: con el método asíncrono await bcrypt.hash(password, 10) la operación se ejecuta en el pool de workers multihilo y el bucle principal no se bloquea.
- Supera el límite de 72 bytes con la técnica de pre-hashing: envuélvelo con bcrypt.hash(crypto.createHash('sha256').update(pw).digest('hex'), 10).
- Evita los ataques de temporización (Timing Attack):
'bcrypt.compare()'realiza internamente una comparación de tiempo constante (Constant-Time), lo que impide deducir la contraseña a partir de las diferencias en el tiempo de respuesta. - El tamaño de la columna en la base de datos debe ser VARCHAR(60) o VARCHAR(255): como bcrypt siempre genera exactamente 60 caracteres, necesitas una columna de al menos 60.
- Actualiza el coste periódicamente a medida que mejore el rendimiento del servidor: cada 3~5 años, cuando el hardware sea más rápido, sube el coste de uno en uno para mantener la solidez de la seguridad.
- Guarda esta herramienta en favoritos: úsala para comprobar al instante, durante el desarrollo, si un hash bcrypt guardado en la base de datos corresponde a la contraseña correcta.
Árbol de decisión final: ¿qué configuración de hashing deberías aplicar?
- Caso A (servicio B2C web/móvil convencional, registros masivos de usuarios) ➔ bcrypt (coste 10, prioridad máxima a la velocidad de respuesta)
- Caso B (fintech, comercio electrónico, cuentas de administrador empresariales) ➔ bcrypt (coste 12) o Argon2id
- Caso C (cumplimiento obligatorio de normativas gubernamentales o financieras) ➔ PBKDF2 (HMAC-SHA256, 100,000 iteraciones o más)
- Caso D (sistemas que admiten frases de contraseña muy largas) ➔ hash previo con SHA-256 ➔ estructura combinada con bcrypt
Chuleta de términos clave sobre bcrypt y seguridad de autenticación
- bcrypt: función hash unidireccional y adaptativa basada en el cifrado Blowfish, publicada en 1999 por Niels Provos y David Mazières.
- Salt (sal): número aleatorio de 128 bits que se añade a los datos de entrada para que la misma contraseña genere hashes distintos.
- Tabla arcoíris (Rainbow Table): enorme diccionario de ataque por búsqueda inversa en el que se han precalculado cientos de millones de contraseñas junto con sus hashes simples correspondientes.
- Key Stretching (estiramiento de clave): técnica que repite la operación de hash entre miles y decenas de miles de veces para retrasar físicamente la velocidad de las pruebas de contraseñas de un atacante.
Preguntas frecuentes
Si introduzco la misma contraseña, ¿por qué el hash sale distinto cada vez que lo genero?
Porque bcrypt crea un salt aleatorio de 128 bits nuevo y lo combina cada vez que genera un hash, así que obtener cada vez un hash distinto de 60 caracteres es un comportamiento de seguridad absolutamente normal.
¿Se puede descifrar un hash generado con bcrypt para recuperar la contraseña original en texto plano?
No es posible. bcrypt es un algoritmo hash criptográfico unidireccional, por lo que matemáticamente no existe ninguna función de descifrado que revierta el proceso y devuelva el texto plano.
¿La contraseña de prueba que introduzco queda registrada o se recopila en los logs del servidor web?
No se recopila en absoluto. Todos los cálculos de hash de este simulador se ejecutan localmente y al instante en el motor JavaScript de tu propio navegador, así que tu contraseña nunca se envía a un servidor externo.
Este artículo está adaptado de nuestro original en coreano. Leer el original en coreano