
Bcrypt-Hash erzeugen: Aufbau, Salt, Cost-Faktor und Prüfung
Inhalt
- Der bcrypt-Hash mit 60 Zeichen im Detail
- Warum ist der Hash jedes Mal anders? Zufälliger Salt und das Geheimnis der Prüfung
- Technische Mechanik: Eksblowfish-Schlüsselexpansion und die Cost-Formel
- Die vier wichtigsten Passwort-Hash-Algorithmen im Vergleich
- Fünf häufige Fehler beim Einsatz von bcrypt
- Bcrypt-Hash fehlerfrei erzeugen und prüfen: der Workflow in 5 Schritten
- 7 praktische bcrypt-Tipps
- Entscheidungsbaum: Welche Hashing-Konfiguration passt zu Ihnen?
- Spickzettel: Wichtige Begriffe zu bcrypt und Authentifizierung
- Häufig gestellte Fragen
Wenn Sie die Nutzertabelle einer Datenbank öffnen, finden Sie in der Passwortspalte vermutlich einen merkwürdigen, 60 Zeichen langen String wie $2b$10$N9qo8uLOickgx2ZMRZoMyeIjZAgcfl7p92ldGxad68LJZdL17lhWy.
Eine der häufigsten Fragen von Einsteigern lautet: „Ich habe dasselbe Passwort ‚1234' gehasht, aber bei jedem Durchlauf kommt ein völlig anderer Hash heraus. Ist das nicht ein Bug?"
Das ist kein Bug, sondern das zentrale Sicherheitskonzept von bcrypt: Bei jedem Hash wird automatisch ein zufälliger 128-Bit-Salt eingefügt, um Angriffe mit Rainbow Tables von vornherein zu verhindern.
Dieser Leitfaden erklärt den inneren Aufbau des 60-stelligen bcrypt-Hashs, die Verzögerung durch den Kostenfaktor (Cost Factor) 2cost, die Längenbegrenzung auf 72 Bytes und die korrekte Prüflogik mit bcrypt.compare().
Das Wichtigste in Kürze ① 60-Zeichen-Standardformat: Der Hash hat die Form 'Version(4 Zeichen)Kosten(2 Zeichen)$Salt(22 Zeichen)+Hash(31 Zeichen)' und ist genau 60 Zeichen lang. ② Exponentieller Rechenaufwand: Mit jedem Schritt, um den der Kostenfaktor steigt, verdoppelt sich der Rechenaufwand (2cost). Das macht Brute-Force-Angriffe unpraktikabel. ③ Salt ist eingebaut: Der 22-stellige Salt steckt im Hash-String selbst. Deshalb funktioniert
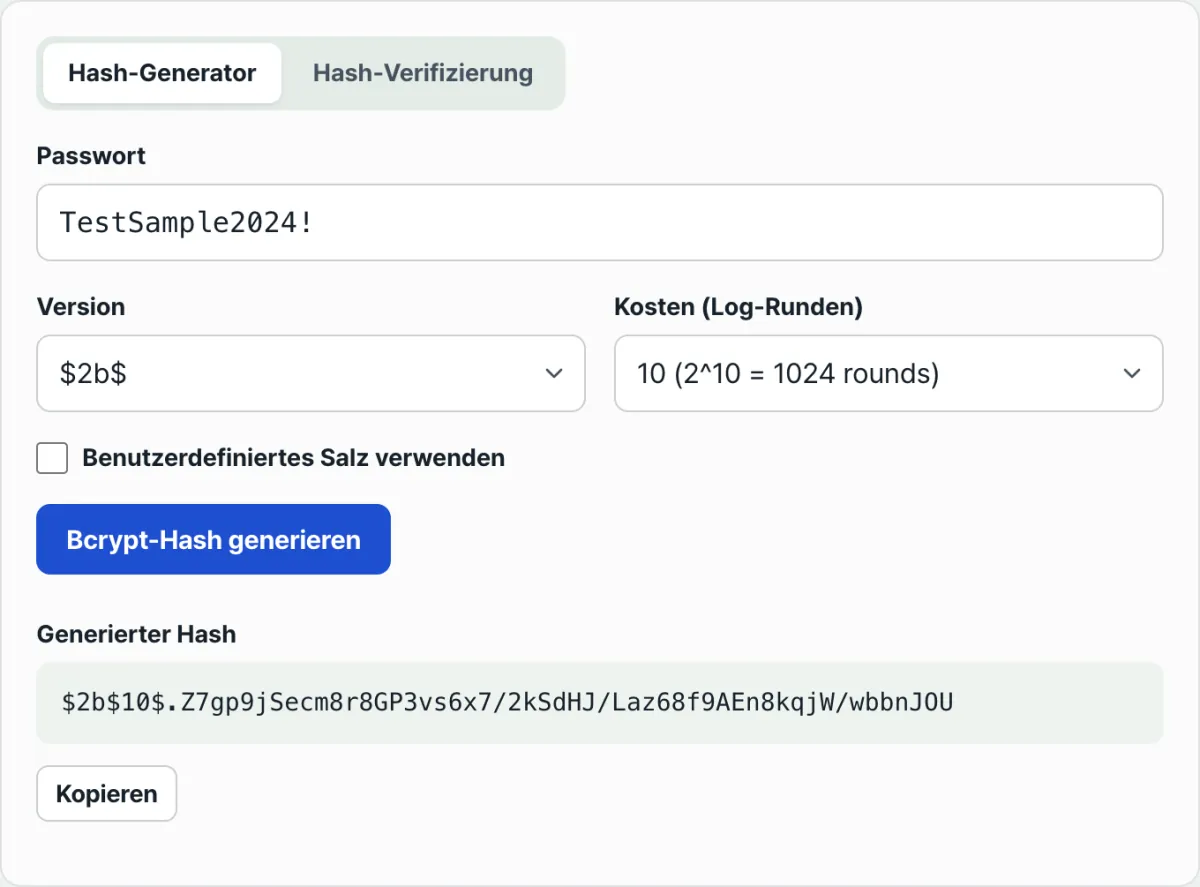
bcrypt.compare()ohne eine separate Salt-Spalte in der Datenbank. ④ Mit dem Bcrypt-Hash-Generator und -Prüfer können Sie Kostenfaktor und Version anpassen und das Erzeugen und Prüfen von bcrypt-Hashes sicher im Browser in Echtzeit nachvollziehen.
Der bcrypt-Hash mit 60 Zeichen im Detail
Ein bcrypt-Hash ist kein beliebiger Zufallsstring, sondern besteht aus vier streng festgelegten Abschnitten:
- Versionskennung ($2b$): Revisionsversion des bcrypt-Algorithmus (2a, 2b, 2y usw.; heute ist 2b der weltweite Standard).
- Kostenfaktor (10$): Bedeutet, dass die Schleife der Schlüsselexpansion 210 = 1,024-mal durchlaufen wurde.
- Salt (22 Zeichen): Eine zufällige Zahl von 16 Bytes (128 Bit), Base64-kodiert, als eindeutiger Salt-Wert.
- Hash-Körper (31 Zeichen): Der finale 184-Bit-Digest, der entsteht, wenn Salt und Passwort 1.024-mal durch die Eksblowfish-Engine laufen.
Warum ist der Hash jedes Mal anders? Zufälliger Salt und das Geheimnis der Prüfung
Bei jedem Hash erzeugt bcrypt über einen CSPRNG (kryptografisch sicherer Zufallszahlengenerator) einen neuen 22-stelligen Salt.
Selbst für dasselbe Passwort „password123" ergibt sich daher:
- Erster Durchlauf: $2b$10$e8w...hWy
- Zweiter Durchlauf: $2b$10$9Kq...7zQ
Es entstehen völlig unterschiedliche Strings. Bei der Prüfung wird nicht mit einem neuen Salt gehasht. Stattdessen wird der 22-stellige Salt aus dem in der Datenbank gespeicherten Hash extrahiert und zusammen mit dem eingegebenen Passwort neu berechnet. Anschließend wird verglichen, ob der 31-stellige Hash-Körper übereinstimmt (Constant-Time-Vergleich).
Kostenlos · Passwort eingeben und in 1 Sekunde einen 60-stelligen Bcrypt-Hash erzeugen, live je Cost-Faktor prüfen
Technische Mechanik: Eksblowfish-Schlüsselexpansion und die Cost-Formel
Hier analysieren wir das mathematische Prinzip, mit dem bcrypt im Gegensatz zu schnellen Hashes (MD5/SHA-256) GPU-Cracking ausbremst.
1. Formel für die Anzahl der Durchläufe in Abhängigkeit vom Kostenfaktor (Cost Factor, R)
- R = 10: 210 = 1,024 Runden (ca. 0,08 Sekunden, Empfehlung für Webdienste)
- R = 12: 212 = 4,096 Runden (ca. 0,32 Sekunden, Empfehlung für hohe Sicherheit)
- R = 14: 214 = 16,384 Runden (ca. 1,30 Sekunden, nur für Administratoren)
- R = 16: 216 = 65,536 Runden (ca. 5,20 Sekunden, Gefahr der Serverüberlastung)
2. Schutz gegen GPU-basierte Brute-Force-Angriffe
- SHA-256 ist so rechenarm, dass Angreifer mit mehreren Dutzend aktueller RTX-4090-GPUs pro Sekunde mehrere Dutzend Milliarden Passwörter durchprobieren können.
- bcrypt erzwingt eine speicherintensive S-Box-Tabelle von 4 KB und mehrere tausend Schleifendurchläufe. Dadurch sinkt die Effizienz der parallelen GPU-Berechnung auf 1/100.000, und ein Angriff wird wirtschaftlich unmöglich.
Die vier wichtigsten Passwort-Hash-Algorithmen im Vergleich
| Kriterium | bcrypt (RFC und globaler Standard) | Argon2id (aktueller PHC-Gewinner) | PBKDF2 (Standard für Behörden/Finanzwesen) | SHA-256 (einfacher Hash) |
|---|---|---|---|---|
| Entwurfsziel | Einweg-Hashing von Passwörtern | Memory-Hard-Hashing der nächsten Generation | Schlüsselableitung nach Legacy-Standard | Prüfung der Datenintegrität |
| GPU-Resistenz | Sehr gut (Eksblowfish) | Extrem hoch (Speichersteuerung) | Mittel (CPU-Iterationen) | Schwach (mehrere Dutzend Milliarden Versuche pro Sekunde) |
| Salt integriert | Vollständig im Hash-String enthalten | Vollständig integriert | Separate Verwaltung nötig | Kein Salt-Support (manuell) |
| Begrenzung der Eingabelänge | 72 Bytes | Unbegrenzt | Unbegrenzt | Unbegrenzt |
| Verbreitung im Ökosystem | Weltweit Nr. 1 (Node, Spring, Django) | Verbreitet sich schnell | In Standardbibliotheken enthalten | In allen Sprachen enthalten |
Fünf häufige Fehler beim Einsatz von bcrypt
- Einfacher String-Vergleich (===) bei der Login-Prüfung: Weil das Prinzip des wechselnden Salts nicht bekannt ist, wird statt
bcrypt.compare()einfach verglichen. - Cost-Faktor übertrieben hoch auf 15 oder mehr eingestellt: Führt zu einem CPU-Engpass auf dem Server und damit zu Ausfällen durch Denial of Service (DoS).
- Passwörter über 72 Bytes werden nicht beachtet: Zeichen nach der 72. Stelle werden abgeschnitten, sodass der Login auch dann gelingt, wenn sich die hinteren Zeichen unterscheiden. Das ist eine Sicherheitslücke.
- Passwörter mit einfachem SHA-256/MD5 speichern: Ohne Salt gehashte Passwörter sind bei einem Leak in einer Sekunde per Rainbow Table geknackt.
- Übermäßiger Einsatz synchroner (Sync) Funktionen blockiert die Node.js-Event-Loop: Wer
bcrypt.hashSync()verwendet, hält die Webanfragen anderer Nutzer während der Hash-Berechnung an.
Bcrypt-Hash fehlerfrei erzeugen und prüfen: der Workflow in 5 Schritten
- Schritt 1 (Passwort eingeben): Geben Sie das Klartextpasswort, das Sie testen möchten, in das Eingabefeld ein.
- Schritt 2 (Kostenfaktor Cost einstellen): Wählen Sie Cost 10 oder 12, den üblichen Wert für Webdienste.
- Schritt 3 (Hash erzeugen und Fortschritt beobachten): Wenn Sie auf [Hash erzeugen] klicken, durchläuft die Engine im Browser 2cost Iterationen und gibt den 60-stelligen Hash aus.
- Schritt 4 (Aufbau des 60-stelligen Hashs prüfen): Kontrollieren Sie, ob Version ($2b$), Kosten (10), 22-stelliger Salt und 31-stelliger Hash-Körper korrekt sind.
- Schritt 5 (Prüfung simulieren): Geben Sie jeweils ein passendes und ein falsches Passwort ein und vergleichen Sie, wie
bcrypt.compare()die Prüfung besteht oder nicht besteht.
7 praktische bcrypt-Tipps
- Ein Cost-Faktor von 10 bis 12 ist der beste Kompromiss: Die Antwortzeit Ihres Servers bleibt bei 100–300 ms, und Brute-Force-Angriffe werden trotzdem wirkungsvoll ausgebremst.
- Asynchrone Promises in Node.js verwenden: Nutzen Sie die asynchrone Methode
await bcrypt.hash(password, 10). Sie läuft im Worker-Pool auf mehreren Threads, sodass die Hauptschleife (Event Loop) nicht blockiert wird. - 72-Byte-Limit mit Pre-Hashing umgehen: Verpacken Sie das Passwort mit
bcrypt.hash(crypto.createHash('sha256').update(pw).digest('hex'), 10). - Timing-Angriffe (Timing Attacks) verhindern:
bcrypt.compare()führt intern einen Vergleich mit konstanter Laufzeit (Constant-Time) durch. Dadurch lässt sich das Passwort nicht aus Unterschieden in der Antwortzeit ableiten. - DB-Spalte als VARCHAR(60) oder VARCHAR(255) anlegen: Ein bcrypt-Hash ist immer genau 60 Zeichen lang. Die Spalte muss daher mindestens 60 Zeichen aufnehmen können.
- Cost-Faktor regelmäßig erhöhen, wenn die Server schneller werden: Wird die Server-Hardware etwa alle 3 bis 5 Jahre schneller, erhöhen Sie den Cost-Faktor um 1, um das Sicherheitsniveau zu halten.
- Dieses Tool als Lesezeichen speichern: Damit prüfen Sie während der Entwicklung sofort, ob ein in der Datenbank gespeicherter bcrypt-Hash zum richtigen Passwort gehört.
Entscheidungsbaum: Welche Hashing-Konfiguration passt zu Ihnen?
- Fall A (gängige Web-/Mobile-B2C-Dienste, viele Registrierungen) ➔ bcrypt (Cost 10, Antwortzeit hat Vorrang)
- Fall B (Fintech, E-Commerce, Administratorkonten in Unternehmen) ➔ bcrypt (Cost 12) oder Argon2id
- Fall C (Compliance-Vorgaben von Behörden bzw. Finanzbranche zwingend einzuhalten) ➔ PBKDF2 (HMAC-SHA256, mindestens 100.000 Iterationen)
- Fall D (Systeme mit sehr langen Passphrasen) ➔ SHA-256 als Vor-Hash ➔ anschließend bcrypt
Spickzettel: Wichtige Begriffe zu bcrypt und Authentifizierung
- bcrypt: Eine adaptive Einweg-Hashfunktion auf Basis der Blowfish-Verschlüsselung, 1999 von Niels Provos und David Mazières vorgestellt.
- Salt: Ein zufälliger 128-Bit-Wert, der den Eingabedaten hinzugefügt wird, damit selbst identische Passwörter unterschiedliche Hashwerte ergeben.
- Rainbow Table: Ein riesiges Nachschlagewerk für Angriffe, in dem Hunderte Millionen Passwörter samt zugehörigem einfachem Hashwert vorab berechnet wurden.
- Key Stretching (Schlüsselstreckung): Ein Verfahren, bei dem die Hashberechnung tausend- bis zehntausendfach wiederholt wird, um das Durchprobieren von Passwörtern durch Angreifer technisch zu verlangsamen.
Häufig gestellte Fragen
Warum erhalte ich für dasselbe Passwort bei jeder Erzeugung einen anderen Hash?
Bei jedem Hashing erzeugt das System einen neuen zufälligen 128-Bit-Salt und verknüpft ihn mit dem Passwort. Deshalb entsteht jedes Mal ein anderer 60-stelliger Hash – das ist völlig normal und ein gewolltes Sicherheitsverhalten.
Kann ich einen bcrypt-Hash wieder in das ursprüngliche Passwort im Klartext entschlüsseln?
Nein. bcrypt ist ein kryptografischer Einweg-Hashalgorithmus (One-Way). Eine Umkehrfunktion, die den Klartext zurückliefert, gibt es mathematisch gar nicht.
Wird das eingegebene Testpasswort in Server-Logs gespeichert oder erfasst?
Nein, es wird nichts erfasst. Alle Hash-Berechnungen dieses Simulators laufen lokal im JavaScript-Interpreter Ihres Browsers. Das Passwort wird nicht an einen externen Server übertragen.
Dieser Artikel basiert auf unserem koreanischen Original. Koreanisches Original lesen