
A-Record vs. CNAME: Unterschied erklärt und Format prüfen
Inhalt
- Warum A und CNAME so leicht verwechselt werden
- Der Aufbau von A und CNAME in der Zonendatei
- So prüfen Sie das Format von Hand
- Häufige Eingabefehler
- Zusammenfassung
- Technischer Hintergrund: Welche Regeln für DNS-Records gelten
- DNS-Record-Typen im direkten Vergleich
- Die 5 gravierendsten Fehler bei der DNS-Konfiguration
- DNS-Migration ohne Ausfallzeit: der Ablauf in 5 Schritten
- 7 praxisnahe Tipps zu DNS-Records
- Entscheidungsbaum: Den passenden DNS-Record für Ihre Situation wählen
- Die wichtigsten DNS-Begriffe auf einen Blick
- FAQ für Fortgeschrittene
- Häufig gestellte Fragen
Wer nach dem passenden DNS-Record für eine Domain sucht, stößt fast immer auf A und CNAME. Der strukturelle Unterschied vorweg: Ein A-Record ordnet einen Domainnamen direkt einer IPv4-Adresse (also Zahlen) zu, ein CNAME-Record dagegen ordnet einen Domainnamen als Alias einem anderen Domainnamen zu.
In diesem Artikel erklären wir diesen Unterschied anhand der Zonendatei-Notation und zeigen, wie Sie selbst prüfen können, ob der Wert, den Sie eintragen möchten, das richtige Format hat.
Zusammenfassung ① Ein A-Record ordnet einen Host einer IPv4-Adresse (Zahlen) zu, ein CNAME-Record ordnet einen Host einem anderen Domainnamen (Alias) zu. ② Beide Records werden in der Zonendatei in der Reihenfolge „Host TTL IN Typ Wert“ notiert; nur an der Stelle des Typs steht entweder A oder CNAME. ③ Der Validator fragt keinen DNS-Server ab. Er prüft lediglich per regulärem Ausdruck, ob die eingegebenen Werte zu IP-Format, Domainformat und TTL-Bereich passen.
Warum A und CNAME so leicht verwechselt werden
In der Verwaltungsoberfläche von Domain-Registraren und Hostern stehen im Dropdown-Menü zur Auswahl des Record-Typs A, AAAA, CNAME, MX, TXT, SRV und NS nebeneinander.
In manchen Hosting-Anleitungen heißt es „Tragen Sie im A-Record 192.0.2.1 ein“, in anderen „Tragen Sie im CNAME xxxx.hosting.com ein“.
Warum die Anleitungen voneinander abweichen und was in das Wertfeld gehört, damit das Format stimmt, bleibt dabei oft unklar – und man klickt trotzdem auf „Speichern“. Manche Oberflächen melden Formatfehler nicht sofort beim Speichern. Dann fällt erst später, wenn die Website nicht mehr erreichbar ist, auf, dass der Wert falsch war.
Der Aufbau von A und CNAME in der Zonendatei
DNS-Records werden üblicherweise als eine Zeile in einer Zonendatei notiert. Die Reihenfolge ist immer dieselbe:
Host TTL IN Typ Wert- Host: Der Name, auf den der Record angewendet wird. Für die Domain selbst steht „@“, für eine Subdomain wie www.example.com steht „www“.
- TTL: Wie lange (in Sekunden) dieser Record im Cache gespeichert wird.
- IN: Ein fester Wert für die Klasse „Internet“.
- Typ: Die Art des Records, etwa A oder CNAME.
- Wert: Die Bedeutung hängt vom Typ ab.
Von diesen fünf Feldern unterscheidet sich die Bedeutung des Wertfelds bei A und CNAME grundlegend.
Wertfeld: IP-Adresse oder Domainname?
Beim A-Record tragen Sie im Wertfeld direkt eine IPv4-Adresse ein. Bei www 3600 IN A 192.0.2.1 bedeutet das: Wird www.example.com aufgerufen, soll direkt die numerische Adresse 192.0.2.1 angesteuert werden. Der Wert muss aus vier durch drei Punkte getrennten Zahlen (0–255) bestehen.
Beim CNAME-Record steht im Wertfeld keine IP-Adresse, sondern ein anderer Domainname. Bei www 3600 IN CNAME example.hosting.com bedeutet das: Anfragen an www.example.com sollen an den anderen Domainnamen example.hosting.com weitergegeben werden.
Die endgültige IP-Adresse erhält man erst, wenn man diese Alias-Domain erneut abfragt. Ein A-Record ist also ein „Record, der die numerische Adresse direkt nennt“, ein CNAME dagegen ein „Record, der stattdessen ein anderes Namensschild anbringt“.
Ob im Wertfeld eine IP-Adresse oder ein Domainname steht, ist der grundlegende Unterschied zwischen den beiden Records.
So prüfen Sie das Format von Hand
Sie können auch ohne Tool selbst kontrollieren. Welche Punkte zu prüfen sind, hängt vom Record-Typ ab.
- IPv4-Format (A-Record): Vier durch Punkte getrennte Zahlen, jeweils zwischen 0 und 255. Gibt es nur drei oder fünf Oktette oder auch nur eine Zahl ab 256, stimmt das Format nicht.
- Domainformat (Werte von CNAME, MX, NS, SRV): Eine Zeichenkette aus Labels, die aus Buchstaben, Ziffern und Bindestrichen bestehen und durch Punkte verbunden sind. Enthält sie ein Protokoll (http://), einen Pfad (/path) oder Leerzeichen, entspricht sie nicht dem Domainformat.
- TTL: Eine ganze Zahl von 0 bis einschließlich 2147483647. Dezimalstellen oder negative Zahlen liegen außerhalb des Bereichs. Ohne besondere Vorgabe wird üblicherweise 3600 (1 Stunde) verwendet.
- TXT-Wert: Ein einzelner Zeichenkettenabschnitt darf nicht länger als 255 Zeichen sein. Muss ein langer Text wie SPF oder DKIM eingetragen werden, teilen Sie ihn in Abschnitte von je 255 Zeichen auf und fügen diese aneinander.
Diese vier Punkte lassen sich zwar einzeln per Augenmaß abzählen, doch je länger der Wert wird, desto mühsamer und fehleranfälliger wird das Zählen von Oktetten oder Zeichen.
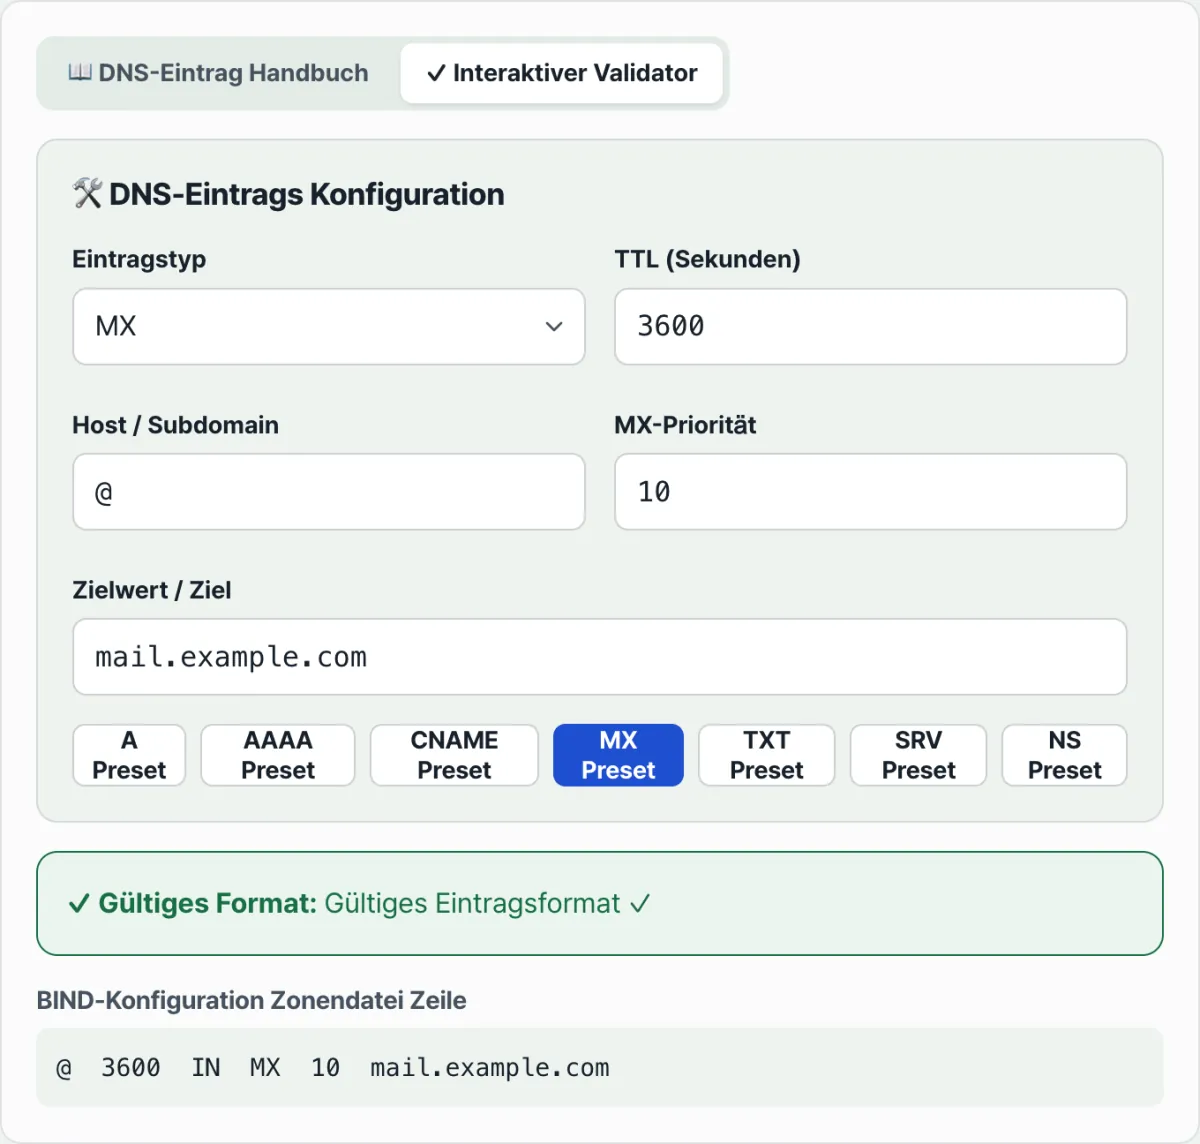
Prüfen Sie es mit unserem Tool.
Kostenloses Tool, das nur das Format Ihrer Eingabe sofort prüft – ganz ohne echte DNS-Abfrage.
Häufige Eingabefehler
Bestimmte Fehler wiederholen sich immer wieder.
| Fehler | Beispiel | Warum es falsch ist |
|---|---|---|
| IP-Oktett außerhalb des Bereichs | 192.168.1.256 | Ein Oktett muss zwischen 0 und 255 liegen, 256 ist außerhalb |
| Protokoll in Host oder Wert | https://www.example.com | In Labels und Domainnamen ist kein Platz für http:// oder Schrägstriche |
| Dezimalstelle oder negative Zahl bei der TTL | 3600.5, -1 | Die TTL erlaubt nur ganze Zahlen von 0 bis einschließlich 2147483647 |
| Anführungszeichen im TXT-Wert unverändert übernommen | Mitten im Wert steht ein Zeichen " ohne Escape | Schreibt man die Zonendatei von Hand, bricht die Syntax an der Stelle des Anführungszeichens |
| TXT-Wert länger als 255 Zeichen | Ein langer SPF-Record komplett in einer Zeile | Überschreitet die Regel, nach der in Abschnitte von 255 Zeichen aufzuteilen ist |
Auch die Verwechslung von CNAME und A ist häufig. Entweder steht im Wertfeld ein Domainname, obwohl eine IP-Adresse hineingehört, oder umgekehrt eine IP-Adresse im Wertfeld eines CNAME, wo ein Domainname stehen müsste.
Da die beiden Formate nach unterschiedlichen Regeln per regulärem Ausdruck geprüft werden, geht man am sichersten so vor: erst den Typ (A oder CNAME) korrekt wählen, dann den dazu passenden Wert eintragen.
Zusammenfassung
- Ein A-Record ordnet einen Host direkt einer IPv4-Adresse zu, ein CNAME-Record ordnet einen Host einem anderen Domainnamen zu.
- Die Zonendatei wird in der Reihenfolge „Host TTL IN Typ Wert“ notiert; die Bedeutung des Wertfelds hängt vom Typ ab.
- Der Validator fragt keinen echten DNS-Server ab. Er prüft per regulärem Ausdruck nur, ob die Eingabe zu IP-Format, Domainformat, TTL-Ganzzahlbereich und TXT-Längenregel passt.
- Häufige Fehler sind ein IP-Oktett außerhalb des Bereichs, ein Protokoll in Host oder Wert, Dezimalstellen oder negative Zahlen bei der TTL und fehlendes Escaping von Anführungszeichen im TXT-Wert.
- Wählen Sie zuerst den Typ korrekt und tragen Sie dann den Wert im passenden Format ein.
Kostenloses Tool, das nur das Format Ihrer Eingabe sofort prüft – ganz ohne echte DNS-Abfrage.
Technischer Hintergrund: Welche Regeln für DNS-Records gelten
Wer die Funktionsweise von DNS-Records und die zugehörigen IETF-Standards kennt, kann die oben beschriebenen Ausfälle von vornherein vermeiden.
RFC 1034 / 1035: die zentralen DNS-Standards
- A-Record (Address Record): Ordnet einen FQDN (vollqualifizierten Domainnamen) direkt einer 32-Bit-IPv4-Adresse zu. (Beispiel: Host TTL IN A 192.0.2.1) Da die IP-Adresse direkt geliefert wird, genügt eine einzige Abfrage (Round-Trip), um die Verbindung aufzubauen.
- CNAME (Canonical Name): Ordnet einen FQDN einem anderen kanonischen Domainnamen (Alias) zu. (Beispiel: Host TTL IN CNAME target.com.)
- Einschränkung für CNAME am Apex (RFC 1034, Abschnitt 3.6.2): „Wenn an einem Knoten ein CNAME-Record existiert, dürfen an diesem Knoten keine anderen Daten existieren (darunter SOA, NS, MX, TXT usw.)." Die Root-Domain (@ bzw. example.com) muss für den Betrieb der Nameserver zwingend SOA- und NS-Records besitzen. Ein CNAME auf der Apex-Domain ist deshalb von Grund auf syntaktisch unzulässig (illegal).
ALIAS / ANAME / CNAME-Flattening (moderne Umgehungslösung)
Mit dem Siegeszug der Cloud ist der Bedarf stark gestiegen, statt einer statischen IP (A-Record) die dynamische Domainadresse eines Load Balancers oder CDN mit der Root-Domain zu verbinden. Dafür bieten moderne Nameserver-Anbieter wie Cloudflare, AWS Route 53 oder DNSimple die nicht standardisierten virtuellen Records ALIAS bzw. ANAME an. Dabei löst der autoritative Nameserver (Authoritative Nameserver) die IP des Ziel-CNAME intern dynamisch auf und antwortet dem Client (DNS Edge) anschließend in Form eines A- oder AAAA-Records (CNAME-Flattening).
DNS-Auflösung und Latenz-Overhead
- Direkte A-Record-Abfrage: Die finale IP liegt nach nur einer Abfrage (ein Round-Trip) vor.
- CNAME-Abfrage: Der rekursive Resolver (Recursive Resolver) muss zuerst den Ziel-FQDN ermitteln und danach die IP dieses Ziels abfragen. Die Abfragelatenz vervielfacht sich dadurch. Lange CNAME-Ketten verursachen erhebliche Ladeverzögerungen.
DNS-Record-Typen im direkten Vergleich
Die folgende Tabelle zeigt auf einen Blick, welche Werte die einzelnen Record-Typen enthalten und wie sie sich verhalten.
| Record-Typ | Format des Zielwerts | Apex/Root (@) unterstützt | Mehrere Werte erlaubt | Performance (Latenz) | Typischer Cloud-Anwendungsfall |
|---|---|---|---|---|---|
| A | IPv4-Adresse (z. B. 192.0.2.1) | Ja (erforderlich) | Erlaubt (Round-Robin) | 🚀 Am schnellsten (1 RTT) | Bare-Metal-Server, Hosting mit fester IP |
| AAAA | IPv6-Adresse (z. B. 2001:db8::1) | Ja (erforderlich) | Erlaubt | 🚀 Am schnellsten (1 RTT) | Server mit IPv6-Unterstützung, zukunftsfähige Netzwerke |
| CNAME | Domainname (z. B. app.vercel.app.) | ❌ Nein (nicht möglich) | Nicht möglich | 🐢 Etwas langsamer (mehrere Abfragen) | CDN-Anbindung von Subdomains, Vercel/Netlify |
| ALIAS/ANAME | Domainname | Ja (Umgehungslösung) | Abhängig vom Anbieter | 🚀 Schnell (Auflösung auf Serverseite) | Root-Domain mit AWS ALB oder CDN verbinden |
| MX | Domain des Mailservers + Priorität | Ja | Erlaubt (mehrere Mailserver) | - | Google Workspace, Mail-Routing |
| TXT | Beliebige Textzeichenfolge | Ja | Erlaubt | - | SPF, DKIM, Bestätigung der Website-Inhaberschaft |
Die 5 gravierendsten Fehler bei der DNS-Konfiguration
Diese fünf Fehler passieren bei der DNS-Konfiguration am häufigsten, und das sind ihre Ursachen.
- CNAME auf der Root-Domain (@) setzen: Der häufigste und folgenreichste Fehler. Der CNAME überschreibt die MX-Records für den E-Mail-Empfang und die TXT-Records (SPF) für die Authentifizierung und legt damit das gesamte Mailsystem der Domain lahm.
- Zu hohe TTL kurz vor einem Serverumzug beibehalten: Steht die TTL vor dem Umzug noch auf 86400 Sekunden (24 Stunden) und ändern Sie die IP, wird der Traffic einen ganzen Tag lang auf den alten und den neuen Server verteilt, bis die Caches der Provider weltweit aktualisiert sind.
- Zirkuläre CNAMEs mit Endlosschleife anlegen: Zeigen CNAMEs im Ping-Pong-Muster aufeinander, etwa foo.com ➔ bar.com ➔ foo.com, meldet der Browser einen Fehler wegen Zeitüberschreitung (ERR_TOO_MANY_REDIRECTS).
- Fehlenden Punkt am Ende in BIND-Zonendateien übersehen (Trailing Dot): Wenn Sie cdn.example.com ohne abschließenden Punkt (.) eintragen, betrachtet der Nameserver den Eintrag als Subdomain und erzeugt das unbrauchbare Ergebnis cdn.example.com.example.com.
- A- und AAAA-Record verwechseln: Tragen Sie eine IPv6-Adresse in das Feld für den A-Record ein oder umgekehrt, schlägt die Validierung per regulärem Ausdruck fehl, und der Server ist nicht erreichbar.
DNS-Migration ohne Ausfallzeit: der Ablauf in 5 Schritten
So gehen Sie bei einem IP-Wechsel oder Umzug in die Cloud vor, damit es zu keiner Downtime kommt.
- Ziel bestimmen und Record-Typ wählen: Klären Sie, ob das Ziel eine statische IP oder ein Cloud-FQDN ist. Bei einer IP nehmen Sie einen A-Record. Bei einer Cloud-Domain verwenden Sie für Subdomains einen CNAME und für die Root-Domain einen ALIAS.
- TTL vorab senken (48 Stunden vorher): Senken Sie die TTL des bestehenden A-Records mindestens 48 Stunden vor der Migration deutlich auf 300 Sekunden (5 Minuten). (Das ist die Zeit, die Sie warten, bis die bisherigen Caches abgelaufen sind.)
- Records für Subdomains und Apex vorbereiten: Halten Sie für Subdomains wie www oder api die Zielwerte für CNAMEs bereit. Beim Apex (@) aktivieren Sie das ALIAS-Flattening oder bereiten direkt die neue IP vor.
- Migration und Umstellung der Records (Stichtag): Ändern Sie die vorbereiteten Record-Werte gleichzeitig auf die neue IP bzw. Domain. Bei einer TTL von 5 Minuten wandert der weltweite Traffic innerhalb von 5 Minuten reibungslos auf den neuen Server.
- Verbreitung prüfen und TTL zurücksetzen: Kontrollieren Sie mit dig oder nslookup oder mit einem webbasierten DNS-Record-Validator, ob sich die neuen Records korrekt verbreitet haben. Sobald alles stabil läuft, erhöhen Sie die TTL wieder auf mindestens 3600 Sekunden (1 Stunde).
7 praxisnahe Tipps zu DNS-Records
Sieben Erfahrungswerte erfahrener Engineers für eine stabile und schnelle Netzwerkinfrastruktur.
- Für Apex-Domains ALIAS/ANAME nutzen: Müssen Sie die Root-Domain mit einem Cloud-Load-Balancer oder CDN verbinden, setzen Sie ALIAS (Route 53, Cloudflare u. a.) ein, um die Grenzen von CNAME zu umgehen.
- TTL rund um die Migration flexibel anpassen: Senken Sie die TTL in der Umstellungsphase auf 300 Sekunden (5 Minuten), um schnell reagieren zu können. Im stabilen Normalbetrieb erhöhen Sie sie auf 3600 bis 86400 Sekunden, um DNS-Abfragekosten und Latenz zu verringern.
- CNAME-Ketten auf maximal 2 Ebenen begrenzen: Übermäßig lange CNAME-Ketten wie a ➔ b ➔ c ➔ IP verlängern die DNS-Auflösung exponentiell und sollten Sie unbedingt vermeiden.
- Für einfaches Round-Robin-Load-Balancing mehrere A-Records verwenden: Wenn Sie Traffic ohne L4-Switch einfach verteilen möchten, tragen Sie mehrere A-Records für denselben Hostnamen ein und setzen so DNS-Round-Robin um.
- Der abschließende Punkt (Trailing Dot) ist Ihre wichtigste Absicherung: Wenn Sie den Text einer Zonendatei direkt bearbeiten, setzen Sie am Ende des Domainnamens immer einen Punkt (.), um ihn als absoluten Namen (FQDN) zu kennzeichnen. Machen Sie das zur Gewohnheit.
- Bei DNS-Änderungen immer auch die TXT-Records (SPF/DKIM) prüfen: Wenn Sie an den Domaineinstellungen arbeiten, kontrollieren Sie stets gleichzeitig, ob die Records für die E-Mail-Authentifizierung noch intakt sind.
- Vor dem Rollout den Syntax-Validator durchlaufen lassen: Um Fehler durch Leerzeichen oder Sonderzeichen beim manuellen Kopieren und Einfügen zu vermeiden, prüfen Sie Ihre Einträge vor der Übernahme unbedingt mit einem DNS-Syntaxprüfer auf Basis regulärer Ausdrücke.
Entscheidungsbaum: Den passenden DNS-Record für Ihre Situation wählen
Mit diesem Leitfaden bestimmen Sie auch in unübersichtlichen Situationen in Sekunden den richtigen Record-Typ.
- Frage 1: Ist das Ziel, auf das Sie verweisen möchten, eine „numerische IP-Adresse"?
- Ja ➔ A-Record (IPv4) oder AAAA-Record (IPv6) verwenden
- Nein (das Ziel ist ein Domainname, z. B. Vercel oder AWS ALB) ➔ weiter zu Frage 2
- Frage 2: Handelt es sich bei dem Host, den Sie konfigurieren möchten, um die „Root-Domain (@, Apex)"?
- Ja ➔ Ein CNAME ist hier auf keinen Fall möglich. Nutzen Sie einen Nameserver, der ALIAS / ANAME unterstützt, oder tragen Sie direkt eine feste IP per A-Record ein.
- Nein (Subdomain wie www oder api) ➔ CNAME-Record verwenden
Die wichtigsten DNS-Begriffe auf einen Blick
- A-Record (Address Record): Der grundlegendste und schnellste Record. Er löst einen Domainnamen in eine IPv4-Adresse auf (z. B. 192.168.0.1).
- CNAME (Canonical Name): Ein Record, der einen Domainnamen auf einen anderen Domainnamen (Alias) verweisen lässt.
- Apex- bzw. Root-Domain (Apex Domain): Die reine Hauptdomain ohne vorangestellte Subdomain (z. B. example.com).
- ALIAS / ANAME (CNAME-Flattening): Eine Komfortfunktion, die die Einschränkung umgeht, dass auf der Apex-Domain kein CNAME gesetzt werden kann. Der DNS-Server löst die IP selbst auf und liefert sie wie einen A-Record aus.
- TTL (Time to Live): Die Gültigkeitsdauer (in Sekunden), für die DNS-Resolver und Browser die IP-Informationen einer Domain im Cache speichern.
- FQDN (Fully Qualified Domain Name): Der vollständige, absolute Pfad einer Domain, einschließlich des abschließenden Punkts der Root, z. B. www.example.com.
- BIND-Zonendatei (Zone File): Eine Textdatei, in der DNS-Records zeilenweise im Format Host TTL IN Type Value standardisiert festgehalten werden.
- DNS-Cache-Poisoning: Eine Angriffsmethode, bei der manipulierte IP-Informationen in den DNS-Cache eingeschleust werden, um Nutzer auf betrügerische Websites umzuleiten.
FAQ für Fortgeschrittene
Drei vertiefende Fragen, die bei der Einrichtung von Records in der Praxis am häufigsten für Verwirrung sorgen.
Q1. Warum darf man auf der Root-Domain (@) keinen CNAME verwenden?
A1. Der Grund ist eine Regel im internationalen Standard RFC 1034. Sie besagt sinngemäß: Wenn für einen Knoten ein CNAME gesetzt ist, darf an diesem Knoten kein anderer Record-Typ existieren. Eine Root-Domain muss zwingend Records für Nameserver (NS) und Zuständigkeitsinformationen (SOA) enthalten. Ein zusätzlicher CNAME würde daher gegen diese Grundregel verstoßen. Wird er trotzdem erzwungen, kann der MX-Record für den E-Mail-Empfang ignoriert werden, sodass die gesamte Firmen-E-Mail ausfällt.
Q2. Was ist der eigentliche Unterschied zwischen einem ALIAS-Record und einem CNAME?
A2. Bei einem CNAME teilt der Server dem Browser sinngemäß mit: „Frag bitte unter diesem anderen Namen noch einmal nach." Der Client muss die IP-Adresse dann selbst erneut auflösen. Ein ALIAS-Record (bzw. ANAME) wird zwar ähnlich wie ein CNAME eingerichtet, funktioniert aber anders: Der Nameserver ermittelt die IP des Zieldomains selbst und antwortet dem Browser so, als handle es sich um einen A-Record (IP) (CNAME-Flattening). Aus Sicht des Clients entspricht das einer A-Record-Abfrage mit nur einem Round-Trip und ist deshalb schneller.
Q3. Wie stark beeinflusst eine CNAME-Kette die Ladezeit der Website?
A3. Mit jeder zusätzlichen Stufe in der CNAME-Kette entsteht eine neue DNS-Abfrage. In Mobilfunknetzen oder unter 3G/LTE kann eine einzelne DNS-Abfrage 50 bis 100 ms oder mehr dauern. Sind drei CNAMEs nötig, bis die finale IP feststeht, gehen allein für die DNS-Kommunikation mehr als 300 ms verloren – noch bevor die Seite überhaupt mit dem Rendering beginnt. Für bessere Core Web Vitals (CWV) sollten Sie den Auflösungspfad daher möglichst flach halten, also bei ein bis zwei Stufen.
Häufig gestellte Fragen
Kann ich einen A-Record und einen CNAME-Record auf demselben Host einrichten?
Nach den Standardregeln des DNS können Sie auf einem Host, für den ein CNAME gesetzt ist, keine weiteren Records wie einen A-Record anlegen. Deshalb ist es üblich, für die Hauptdomain (also z. B. example.com selbst) einen A-Record zu verwenden und für Subdomains wie www einen CNAME.
Prüft der Validator auch, ob die Domain tatsächlich erreichbar ist?
Nein. Der Validator sendet keine Anfragen an DNS-Server, sondern rechnet rein clientseitig. Er prüft nur, ob die eingegebenen Werte den Syntaxregeln entsprechen, etwa beim IP-Format, beim Format des Domainnamens und beim TTL-Bereich. Ob der Record tatsächlich eingetragen und propagiert wurde, müssen Sie separat kontrollieren.
Welchen TTL-Wert sollte ich verwenden?
Der Validator prüft lediglich, ob die TTL eine ganze Zahl zwischen 0 und 2147483647 ist. Welcher Wert für Ihren Fall passend ist, beurteilt er nicht. Als Standardwert ist 3600 (1 Stunde) voreingestellt, ein üblicher Wert.
Werden auch die Werte von MX- und SRV-Records auf dieselbe Weise geprüft?
Das Wertefeld von MX-, SRV- und NS-Records durchläuft wie beim CNAME eine Formatprüfung auf einen gültigen Domainnamen. Bei MX wird zusätzlich die Priorität (priority) abgefragt, bei SRV Priorität, Gewichtung und Port. Diese Zahlen werden zusammen mit dem Wert in die Zeile der Zonendatei eingefügt.
Dieser Artikel basiert auf unserem koreanischen Original. Koreanisches Original lesen