
AレコードとCNAMEの違い|書式チェックのやり方も解説
目次
ドメインにどのレコードを追加すればよいか調べていると、AレコードとCNAMEレコードが必ずと言っていいほど並んで出てきます。結論からいうと、Aレコードはドメイン名をIPv4アドレス(数字)に直接対応づけ、CNAMEレコードはドメイン名を別のドメイン名に別名として対応づけます。ここが構造上の違いです。
この記事では、その違いをゾーンファイルの表記に沿って説明し、入力しようとしている値が書式に合っているかを自分で確認する方法まで取り上げます。
要約 ① Aレコードはホストを IPv4 アドレス(数字)に、CNAMEレコードはホストを別のドメイン名(別名)に対応づけます。 ② どちらのレコードもゾーンファイルでは「ホスト TTL IN タイプ 値」の順に書き、タイプの部分が A か CNAME かで分かれます。 ③ チェッカーは DNS サーバーに実際に問い合わせることはせず、入力した値が IP の書式・ドメインの書式・TTL の範囲に合っているかを正規表現だけで検査します。
AとCNAMEが紛らわしいのはなぜか
ドメインの登録事業者やホスティング会社の管理画面では、レコードの種類を選ぶドロップダウンに A、AAAA、CNAME、MX、TXT、SRV、NS が並んでいます。
ホスティングの案内には「Aレコードに 192.0.2.1 を入力してください」と書かれていることもあれば、「CNAMEに xxxx.hosting.com を入力してください」と書かれていることもあります。
なぜ案内が違うのか、値の欄に何を入れれば書式として正しいのかが分からないまま、保存ボタンを押してしまいがちです。管理画面が保存の時点で書式エラーを知らせてくれないこともあり、あとでサイトが開かなくなって初めて、値が間違っていたと気づくケースもあります。
ゾーンファイル表記で見るAとCNAMEの構造
DNSレコードは、慣例としてゾーンファイルの1行で表記します。順序は常に同じです。
ホスト TTL IN タイプ 値- ホスト: レコードを適用する名前です。ドメイン自体を指すときは「@」、www.example.com のようにサブドメインを指すときは「www」と書きます。
- TTL: このレコードをキャッシュに何秒間保持するかを表します。
- IN: インターネットクラスを表す固定値です。
- タイプ: A、CNAME などレコードの種類です。
- 値: タイプによって意味が変わります。
この5つの欄のうち、値の欄の意味がAとCNAMEでまったく異なります。
値の欄:IPの数字か、ドメイン名か
Aレコードは、値の欄にIPv4アドレスをそのまま入れます。たとえば www 3600 IN A 192.0.2.1 なら、www.example.com にアクセスしたときに 192.0.2.1 という数字のアドレスへ直接向かう、という意味です。値は、ドット3つで区切られた4つの数字(0~255)でなければなりません。
CNAMEレコードは、値の欄にIPではなく別のドメイン名を入れます。www 3600 IN CNAME example.hosting.com なら、www.example.com に届いたリクエストを example.hosting.com という別のドメイン名に振り向ける、という意味です。
最終的なIPは、その別名のドメインをあらためて引いて初めて分かります。つまりAは「数字のアドレスを直接教えるレコード」、CNAMEは「別の名札を代わりに付けるレコード」です。
値の欄に数字のIPを入れるか、ドメイン名を入れるかが、2つのレコードの根本的な違いです。
書式が合っているか手で確認する方法
ツールがなくても自分で確認できます。確認する項目はレコードの種類ごとに決まっています。
- IPv4の書式(Aレコード): ドットで区切られた4つの数字で、それぞれ0から255の間である必要があります。オクテットが3つや5つの場合、または256以上の数字が1つでもある場合は、書式に合いません。
- ドメイン名の書式(CNAME、MX、NS、SRVの値): アルファベット・数字・ハイフンでできたラベルをピリオドでつないだ文字列である必要があります。プロトコル(http://)やパス(/path)、空白が混じっていると、ドメイン名の書式から外れます。
- TTL: 0以上2147483647以下の整数である必要があります。小数点や負の数は範囲外です。特に指定しない場合は、慣例として3600(1時間)を使います。
- TXTの値: 1つの文字列片は255文字を超えられません。SPFやDKIMのような長いテキストを登録する場合は、255文字ごとに区切って複数の断片をつなぐ必要があります。
この4点を目で数えて確認することもできますが、値が長くなるほど、オクテットの数や文字数を数えるのが面倒になり、ミスもしやすくなります。
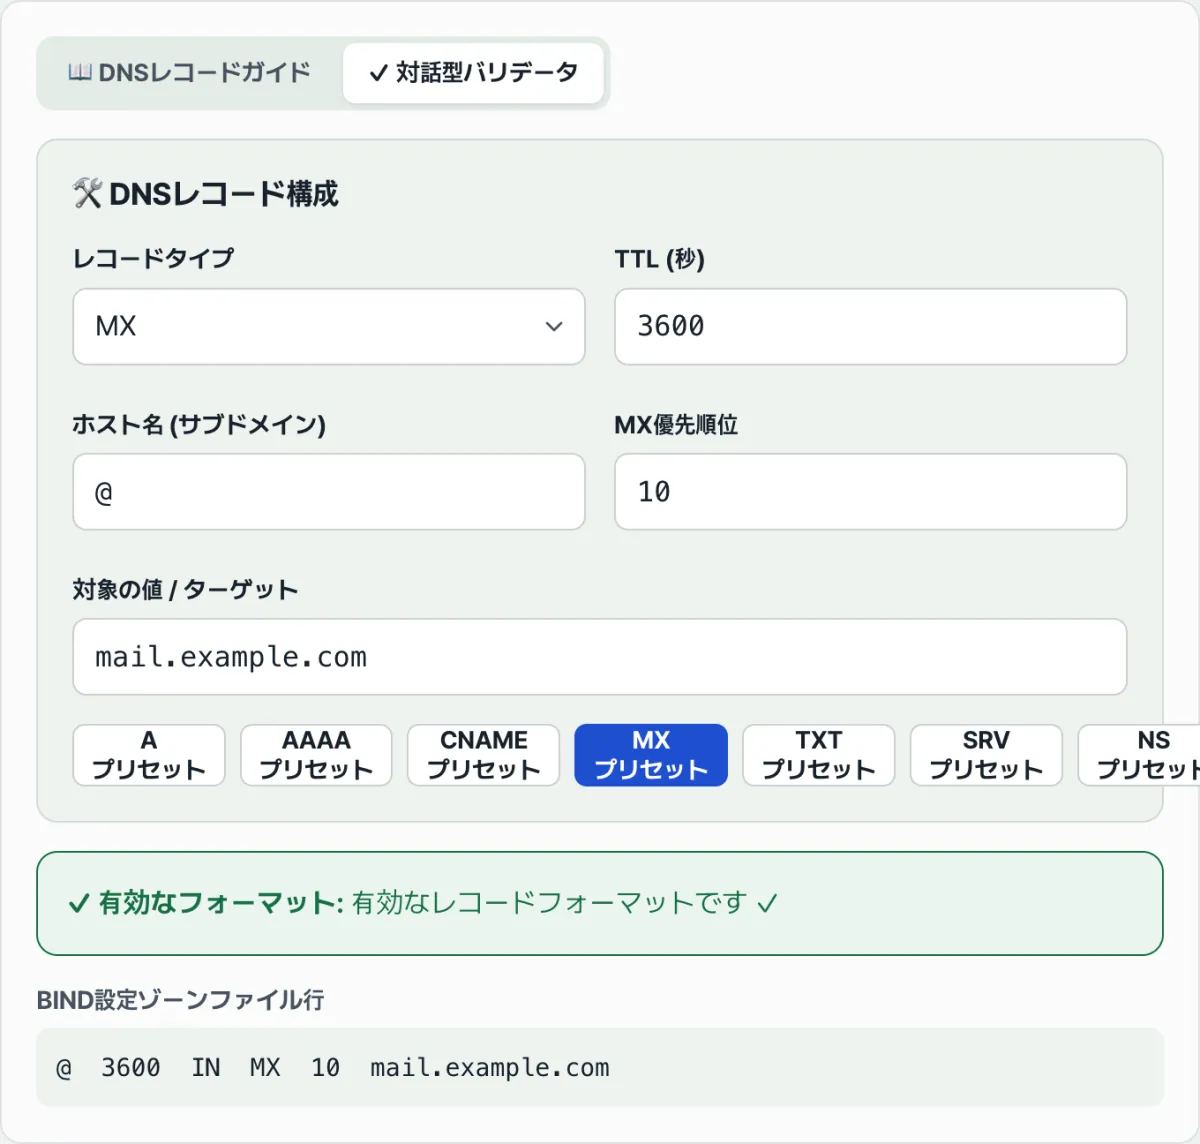
Dynamic Labs の無料ツール「DNSレコード早見表・書式チェッカー」で確認してみましょう。主要なDNSレコード(A・AAAA・CNAME・MX・TXTなど)の解説と、入力値の書式チェックができます。
実際のDNS問い合わせは行わず、入力値の書式だけをその場でチェックできる無料ツールです。
よくある入力ミス
同じミスが繰り返し起きやすいポイントがあります。
| ミス | 例 | なぜ間違いか |
|---|---|---|
| IPのオクテットが範囲外 | 192.168.1.256 | オクテットは0~255でなければならず、256は範囲外です |
| ホストや値にプロトコルを含めている | https://www.example.com | ラベル・ドメイン名の書式には、http:// やスラッシュが入る余地がありません |
| TTLに小数点や負の数 | 3600.5, -1 | TTLは0以上2147483647以下の整数のみ使えます |
| TXTの値の中の引用符をそのまま書いている | 値の途中に " がエスケープなしで入っている | ゾーンファイルを手で書くと、引用符の位置で文法が崩れます |
| TXTの値が255文字を超えている | 長いSPFレコード全体を1行で書く | 255文字ごとに区切るというルールを超えています |
CNAMEとAを取り違えるミスもよくあります。値の欄にIPの数字を入れるべきところにドメイン名を入れたり、逆にドメイン名を入れるべきCNAMEの値の欄にIPを入れたりするケースです。
2つの書式は正規表現での検査基準そのものが異なるため、まずタイプ(AかCNAMEか)を正しく選び、そのタイプに合った値を入れる、という順序が安全です。
まとめ
- Aレコードはホストを IPv4 アドレスの数字に直接対応づけ、CNAMEレコードはホストを別のドメイン名に対応づけます。
- ゾーンファイルは「ホスト TTL IN タイプ 値」の順に書き、値の欄の意味はタイプごとに異なります。
- チェッカーは実際の DNS サーバーには問い合わせず、入力値が IP の書式・ドメインの書式・TTL の整数範囲・TXT の長さの規則に合っているかだけを正規表現で検査します。
- よくあるミスは、IPのオクテットの範囲超過、ホスト・値へのプロトコルの混入、TTLの小数点・負の数、TXTの引用符のエスケープ漏れです。
- まずタイプを正しく選び、そのタイプに合った値の書式を入れる、という順序で確認すれば大丈夫です。
実際のDNS問い合わせは行わず、入力値の書式だけをその場でチェックできる無料ツールです。
技術的な仕組み:DNSレコードの構造上の制約
DNSレコードの動作原理とIETFの標準文書を理解しておけば、ここまで紹介したような障害は未然に防げます。
RFC 1034 / 1035 に定められたDNSの基本仕様
- Aレコード(Address Record): FQDN(完全修飾ドメイン名)を32ビットのIPv4アドレスに直接対応づけます。(例: Host TTL IN A 192.0.2.1)IPアドレスをそのまま返すため、1回の問い合わせ(Round-trip)だけで通信できます。
- CNAME(Canonical Name): FQDNを、別の正規ドメイン名(別名)に対応づけます。(例: Host TTL IN CNAME target.com.)
- エイペックスCNAMEの制約(RFC 1034 Section 3.6.2): 「あるノードにCNAMEレコードが存在する場合、そのノードには(SOA、NS、MX、TXTなどを含む)ほかのデータは存在できない」とされています。ルートドメイン(@ または example.com)はネームサーバーの運用上、必ずSOAレコードとNSレコードを持つ必要があります。そのため、エイペックスドメインにCNAMEを設定することは、仕様上そもそも不正(Illegal)です。
ALIAS / ANAME / CNAMEフラットニング(新しい回避手段)
クラウドが普及するにつれ、固定IP(Aレコード)の代わりに、ロードバランサーやCDNが持つ可変のドメイン名をルートドメインに結びつけたいという需要が急増しました。これに対応するため、Cloudflare、AWS Route 53、DNSimpleなどの現代的なネームサーバー提供事業者は、ALIASやANAMEと呼ばれる非標準の仮想レコードに対応しています。 これは、権威ネームサーバー(Authoritative Nameserver)が内部で参照先CNAMEのIPを動的に解決し、クライアント(DNS Edge)にはAレコードまたはAAAAレコードの形で応答する仕組みです(CNAME Flattening)。
DNSの名前解決とレイテンシのオーバーヘッド
- Aレコードの直接参照: 1回の往復クエリだけで最終的なIPを取得できます。
- CNAMEの参照: 再帰リゾルバー(Recursive Resolver)が対象のFQDNを見つけたあと、さらに参照先のIPを問い合わせる必要があるため、クエリのレイテンシは倍増します。CNAMEが連鎖すると、表示速度に深刻な遅延を招くことがあります。
DNSレコードの種類別 比較表
各レコードがどのような値を持ち、どう動作するのかをひと目で確認できる比較表です。
| レコードの種類 | 参照先の値の形式 | エイペックス/ルート(@)での利用 | 複数値の設定 | パフォーマンス(レイテンシ) | 代表的なクラウドでの用途 |
|---|---|---|---|---|---|
| A | IPv4アドレス(例: 192.0.2.1) | 可(必須) | 可(ラウンドロビン) | 🚀 最速(1 RTT) | ベアメタルサーバー、固定IPのホスティング |
| AAAA | IPv6アドレス(例: 2001:db8::1) | 可(必須) | 可 | 🚀 最速(1 RTT) | IPv6対応サーバー、次世代ネットワーク |
| CNAME | ドメイン名(例: app.vercel.app.) | ❌ 不可 | 不可 | 🐢 やや遅い(複数クエリ) | サブドメインのCDN接続、Vercel/Netlify |
| ALIAS/ANAME | ドメイン名 | 可(回避技術) | 提供事業者による | 🚀 速い(サーバー側で解決) | ルートドメインをAWS ALBやCDNに接続 |
| MX | メールサーバーのドメイン名+優先度 | 可 | 可(複数メールサーバー) | - | Google Workspace、メールルーティング |
| TXT | 任意のテキスト文字列 | 可 | 可 | - | SPF、DKIM、サイト所有権の確認 |
DNS設定でやりがちな重大ミス5選
DNS設定で特に多い5つのトラブルと、その原因です。
- ルートのエイペックス(@)にCNAMEを設定する: もっともよくある、かつ影響の大きいミスです。メールを受信するためのMXレコードや、認証用のTXT(SPF)レコードが上書きされ、ドメインのメールシステム全体が止まってしまいます。
- サーバー移行の直前までTTLを高いままにしておく: サーバー移行を控えているのにTTLを86400秒(24時間)にしたままIPを変更すると、世界中のISPのキャッシュが更新されるまでまる1日、旧サーバーと新サーバーにアクセスが分散してしまいます。
- 無限ループになる循環CNAMEを作る: foo.com ➔ bar.com ➔ foo.com のように、お互いを参照し合うCNAMEを作ると、ブラウザーでタイムアウトのエラー(ERR_TOO_MANY_REDIRECTS)が出ます。
- BINDのゾーンファイルで末尾のドット(Trailing Dot)を付け忘れる: cdn.example.com と入力するとき、末尾にドット(.)を付けないと、ネームサーバーはそれをサブドメインとして扱い、cdn.example.com.example.com という意図しない結果になります。
- AレコードとAAAAレコードの取り違え: IPv6アドレスをAレコードの欄に入れたり、その逆を入力したりすると、正規表現による検証でエラーになり、サーバーと通信できません。
ダウンタイムを出さない、DNS移行の5ステップ
IPの変更やクラウドへの移行時に、ダウンタイムをなくすための標準的な5つの手順です。
- 対象の確認とレコードの選択: 参照先が固定IPなのか、クラウドのFQDNなのかを確認します。IPならAレコード、クラウドのドメインならサブドメインはCNAME、ルートドメインはALIASを選びます。
- 事前にTTLを短くする(D-48時間): サーバー移行の少なくとも48時間前に、既存のAレコードのTTLを300秒(5分)まで大きく下げます。(既存のキャッシュが失効するのを待つための時間です。)
- サブドメインとエイペックスのレコードを準備する: wwwやapiなどのサブドメインはCNAMEで参照先の値を用意し、エイペックス(@)はALIASのフラットニング機能を有効にしておくか、新しいIPを直接用意します。
- 移行とレコードの切り替え(D-Day): 用意したレコードの値を、新しいIPやドメインへ一斉に変更します。TTLが5分なので、世界中のトラフィックが5分以内にスムーズに新サーバーへ移ります。
- 反映の確認とTTLの復元: digやnslookupコマンド、あるいはWebベースのDNSレコード検証ツールで、新しいレコードが正しく行き渡っているかを確認します。安定したら、TTLを再び3600秒(1時間)以上に戻します。
DNSレコード運用のコツ7選
安定して高速なネットワーク基盤を保つために、経験豊富なエンジニアが実践している7つのノウハウです。
- エイペックスドメインにはALIAS/ANAMEを活用する: クラウドのロードバランサーやCDNにルートドメインを接続したい場合は、CNAMEの制約を回避できるALIAS(Route53、Cloudflareなど)を積極的に使いましょう。
- 移行の前後でTTLを柔軟に調整する: トラフィックを切り替える時期はTTLを300秒(5分)に下げて素早く対応し、安定した平常時は3600秒~86400秒に上げて、DNSクエリのコストと遅延を抑えましょう。
- CNAMEチェーンは最大2段までにとどめる: a ➔ b ➔ c ➔ IP のように何段もCNAMEをつなぐと、DNSルックアップの遅延が急激に増えるため、避けてください。
- シンプルなラウンドロビンの負荷分散には複数のAレコードを使う: L4スイッチなしで手軽にトラフィックを分散したい場合は、同じホスト名に複数のAレコードを登録して、DNSラウンドロビンを実現しましょう。
- 末尾のドット(Trailing Dot)は必ず守る: ゾーンファイルのテキストを直接編集するときは、ドメインの末尾に必ずピリオド(.)を付け、絶対パス(FQDN)であることを明示する習慣をつけましょう。
- DNS変更時はTXT(SPF/DKIM)レコードの整合性も同時に確認する: ドメインの設定を変更するときは、メール認証用のレコードが壊れていないかも、あわせて確認してください。
- 反映前に書式チェッカーを通す: 手作業のコピー&ペーストで入り込む空白や特殊文字のミスを防ぐため、反映前に必ず正規表現ベースのDNS書式チェッカーで確認しましょう。
判断フローチャート:状況に合ったDNSレコードを選ぶ
込み入った状況でも、すぐに適切なレコードタイプを判断できるガイドです。
- 質問1: 接続したい最終的な向き先は「数字のIPアドレス」ですか?
- はい ➔ Aレコード(IPv4) または AAAAレコード(IPv6) を使います
- いいえ(Vercel、AWS ALBなど、ドメイン名が向き先) ➔ 質問2へ
- 質問2: 設定したいホストは「ルートドメイン(@、エイペックス)」ですか?
- はい ➔ CNAMEは使えません。ALIAS / ANAME に対応したネームサーバーを使うか、Aレコードで固定IPを直接指定する必要があります。
- いいえ(www、apiなどのサブドメイン) ➔ CNAMEレコードを使います
DNSの必須用語 早見表
- Aレコード(Address Record): ドメイン名をIPv4アドレス(例: 192.168.0.1)に変換する、最も基本的で高速なレコードです。
- CNAME(Canonical Name): ドメイン名を別のドメイン名(別名)に結び付けるレコードです。
- エイペックス / ルートドメイン(Apex Domain): サブドメインが付かない、最上位の基本となるドメインです(例: example.com)。
- ALIAS / ANAME(CNAMEフラットニング): エイペックスドメインにCNAMEを設定できない制約を回避するための機能です。DNSサーバーが代わりにIPを名前解決し、Aレコードのように返します。
- TTL(Time To Live): DNSリゾルバーやブラウザーが、そのドメインのIP情報をキャッシュ(記憶)しておく有効期間です(単位は秒)。
- FQDN(完全修飾ドメイン名): www.example.com. のように、ルートを表す末尾のピリオドまで含めて、ドメインの絶対的な全体パスを示す名前です。
- BINDゾーンファイル(Zone File): Host TTL IN Type Value の形式で、DNSレコードを1行ずつ規則に沿って記述したテキスト形式の設定ファイルです。
- DNSキャッシュポイズニング: 改ざんしたIP情報をDNSキャッシュに仕込み、ユーザーを不正なサイトへ誘導するネットワーク攻撃の手法です。
詳しく解説するFAQ
実務でレコードを設定するときに特に迷いやすい、3つの質問にお答えします。
Q1. ルートドメイン(@)にCNAMEを使ってはいけないのはなぜですか?
A1. 国際標準文書のRFC 1034に定められたルールがあるためです。「あるノードにCNAMEが指定された場合、そのノードには他の種類のレコードを共存させることはできない」という原則があります。ルートドメインには、必ずネームサーバー情報(NS)と権限情報(SOA)のレコードが必要です。そこにCNAMEを追加すると、この原則と衝突します。無理に適用すると、メール受信用のMXレコードが無視され、会社のメールがまとめて使えなくなるおそれがあります。
Q2. ALIASレコードとCNAMEの本当の違いは何ですか?
A2. CNAMEは、ブラウザーに「こちらの名前で改めて探してください」と別名のドメインを返し、クライアント自身にIPをもう一度調べさせる方式です。一方、ALIAS(またはANAME) レコードは、設定の見た目こそCNAMEに似ていますが、実際の動作は、ネームサーバー自身が向き先ドメインのIPを調べ、ブラウザーにはAレコード(IP)であるかのように応答する方式(CNAMEフラットニング)です。クライアントから見ると、Aレコードを問い合わせた場合と同じ1往復(1 Round-trip)で結果が得られるため、高速です。
Q3. CNAMEを何段も連ねる(チェーンにする)と、ページの読み込み速度にどのくらい影響しますか?
A3. CNAMEチェーンが1段増えるたびに、新たなDNSクエリが発生します。モバイル回線や3G/LTE環境では、DNSの1回の問い合わせに50ms~100ms以上かかることがあります。最終的なIPにたどり着くまでに3つのCNAMEを経由する場合、ページの描画が始まる前にDNS通信だけで300ms以上を費やすことになります。そのため、名前解決の経路はできるだけ1~2段以内に抑えてシンプルに保つことが、Core Web Vitals(CWV)の改善につながります。
よくある質問
Aレコードと CNAMEレコードを同じホストに同時に設定できますか?
標準のDNSルールでは、1つのホストにCNAMEを設定すると、同じホストにAなどほかのレコードを置くことはできません。そのため、最上位のドメイン(例: example.com そのもの)にはAレコードを、wwwなどのサブドメインにはCNAMEを使う構成が一般的です。
チェッカーは、ドメインが実際に接続されるかどうかも確認してくれますか?
いいえ。このチェッカーはDNSサーバーに問い合わせを送らず、クライアント側だけで計算する仕組みです。入力した値がIPの形式、ドメイン名の形式、TTLの範囲といった文法上のルールに合っているかだけを確認します。そのレコードが実際に登録され、伝播しているかどうかは、別途確認する必要があります。
TTLにはどんな値を入れればよいですか?
チェッカーが確認するのは、TTLが0以上2147483647以下の整数かどうかだけで、どの値が状況に適しているかは判断しません。初期値には、慣例的によく使われる3600(1時間)が入力されています。
MXやSRVレコードの値も同じ方法でチェックしますか?
MX、SRV、NSレコードの値の欄は、CNAMEと同様にドメイン名の形式チェックを受けます。MXでは優先度(priority)の数値を、SRVでは優先度・重み・ポートの数値を併せて入力し、値とともにゾーンファイルの行に組み込みます。
この記事は韓国語の原文をもとに作成しています。 韓国語の原文を読む