
Diferencia entre un registro A y un CNAME y cómo validarlos
Contenido
- Por qué se confunden A y CNAME
- La estructura de A y CNAME vista en la notación del archivo de zona
- Cómo comprobar el formato a mano
- Errores de escritura más frecuentes
- En resumen
- Mecánica técnica clave: las restricciones estructurales de los registros DNS
- Matriz comparativa de los tipos de registro DNS
- 5 errores fatales al configurar el DNS
- Flujo de trabajo de migración DNS sin caídas (zero-downtime) en 5 pasos
- 7 consejos prácticos sobre registros DNS
- Árbol de decisión: elige el registro DNS adecuado para tu caso
- Chuleta de términos DNS imprescindibles de un vistazo
- Preguntas frecuentes en profundidad (Deep FAQ)
- Preguntas frecuentes
Cuando buscas qué registro añadir a un dominio, A y CNAME siempre aparecen juntos. Si vamos a la conclusión: la diferencia estructural es que el registro A asigna un nombre de dominio directamente a una dirección IPv4 numérica, mientras que el registro CNAME asigna un nombre de dominio a otro nombre de dominio a modo de alias.
Este artículo explica esa diferencia según la notación del archivo de zona y llega hasta cómo comprobar por tu cuenta si el valor que vas a introducir cumple el formato.
Resumen ① El registro A asigna un host a una dirección IPv4 (numérica) y el registro CNAME asigna un host a otro nombre de dominio (un alias). ② Los dos se escriben en el archivo de zona en el orden "host TTL IN tipo valor", y solo cambia la casilla del tipo: A o CNAME. ③ El validador no consulta ningún servidor DNS real: solo comprueba con expresiones regulares si el valor introducido cumple el formato de IP, el formato de dominio y el rango de TTL.
Por qué se confunden A y CNAME
En la consola de gestión de un registrador de dominios o de un proveedor de hosting, el desplegable para elegir el tipo de registro lista uno al lado del otro A, AAAA, CNAME, MX, TXT, SRV y NS.
Hay instrucciones de hosting que dicen "introduce 192.0.2.1 en el registro A" y otras que dicen "introduce xxxx.hosting.com en el CNAME".
Acabas pulsando guardar sin tener claro por qué las dos indicaciones son distintas ni qué hay que poner en la casilla del valor para que el formato sea correcto. Y como algunas consolas no avisan del error de formato en el momento de guardar, a veces descubres que el valor estaba mal solo cuando más tarde el sitio deja de abrirse.
La estructura de A y CNAME vista en la notación del archivo de zona
Por convención, los registros DNS se escriben en una sola línea de archivo de zona. El orden es siempre el mismo.
host TTL IN tipo valor- host: el nombre al que se aplica el registro. Para referirse al propio dominio se usa "@" y para un subdominio como www.example.com se usa "www".
- TTL: cuánto tiempo (en segundos) se conserva este registro en la caché.
- IN: un valor fijo que indica la clase Internet.
- tipo: la clase de registro, como A o CNAME.
- valor: su significado cambia según el tipo.
De estas cinco casillas, el significado de la casilla del valor es totalmente distinto en A y en CNAME.
La casilla del valor: ¿un número IP o un nombre de dominio?
El registro A lleva en la casilla del valor una dirección IPv4 tal cual. Por ejemplo, www 3600 IN A 192.0.2.1 significa que, al conectarse a www.example.com, hay que ir directamente a la dirección numérica 192.0.2.1. El valor tiene que ser obligatoriamente cuatro números (de 0 a 255) separados por tres puntos.
El registro CNAME no lleva una IP en la casilla del valor, sino otro nombre de dominio. www 3600 IN CNAME example.hosting.com significa que la petición que llega a www.example.com se pasa a su vez a otro nombre de dominio, example.hosting.com.
La IP final solo aparece si se vuelve a consultar ese dominio alias. Es decir, A es "el registro que indica directamente una dirección numérica" y CNAME es "el registro que coloca otra etiqueta de nombre en su lugar".
Que en la casilla del valor haya que escribir un número IP o un nombre de dominio es la diferencia de fondo entre los dos registros.
Cómo comprobar el formato a mano
Puedes revisarlo tú mismo sin ninguna herramienta. Los puntos que hay que comprobar están definidos según el tipo de registro.
- Formato IPv4 (registro A): cuatro números separados por puntos, y cada número debe estar entre 0 y 255. Si hay tres o cinco octetos, o un solo número de 256 o más, el formato no es correcto.
- Formato de nombre de dominio (valores de CNAME, MX, NS y SRV): tiene que ser una cadena de etiquetas formadas por letras, números y guiones, unidas por puntos. Si aparecen protocolos (http://), rutas (/path) o espacios, se sale del formato de nombre de dominio.
- TTL: debe ser un número entero mayor o igual que 0 y menor o igual que 2147483647. Los decimales y los negativos quedan fuera del rango. Si no se especifica nada, por convención se usa 3600 (1 hora).
- Valor TXT: un solo fragmento de texto no puede superar los 255 caracteres. Si hay que registrar un texto largo como un SPF o un DKIM, hay que dividirlo en fragmentos de 255 caracteres y concatenarlos.
Puedes comprobar estas cuatro cosas contando a ojo una por una, pero cuanto más largo es el valor, más pesado resulta contar octetos o caracteres y más fácil es equivocarse.
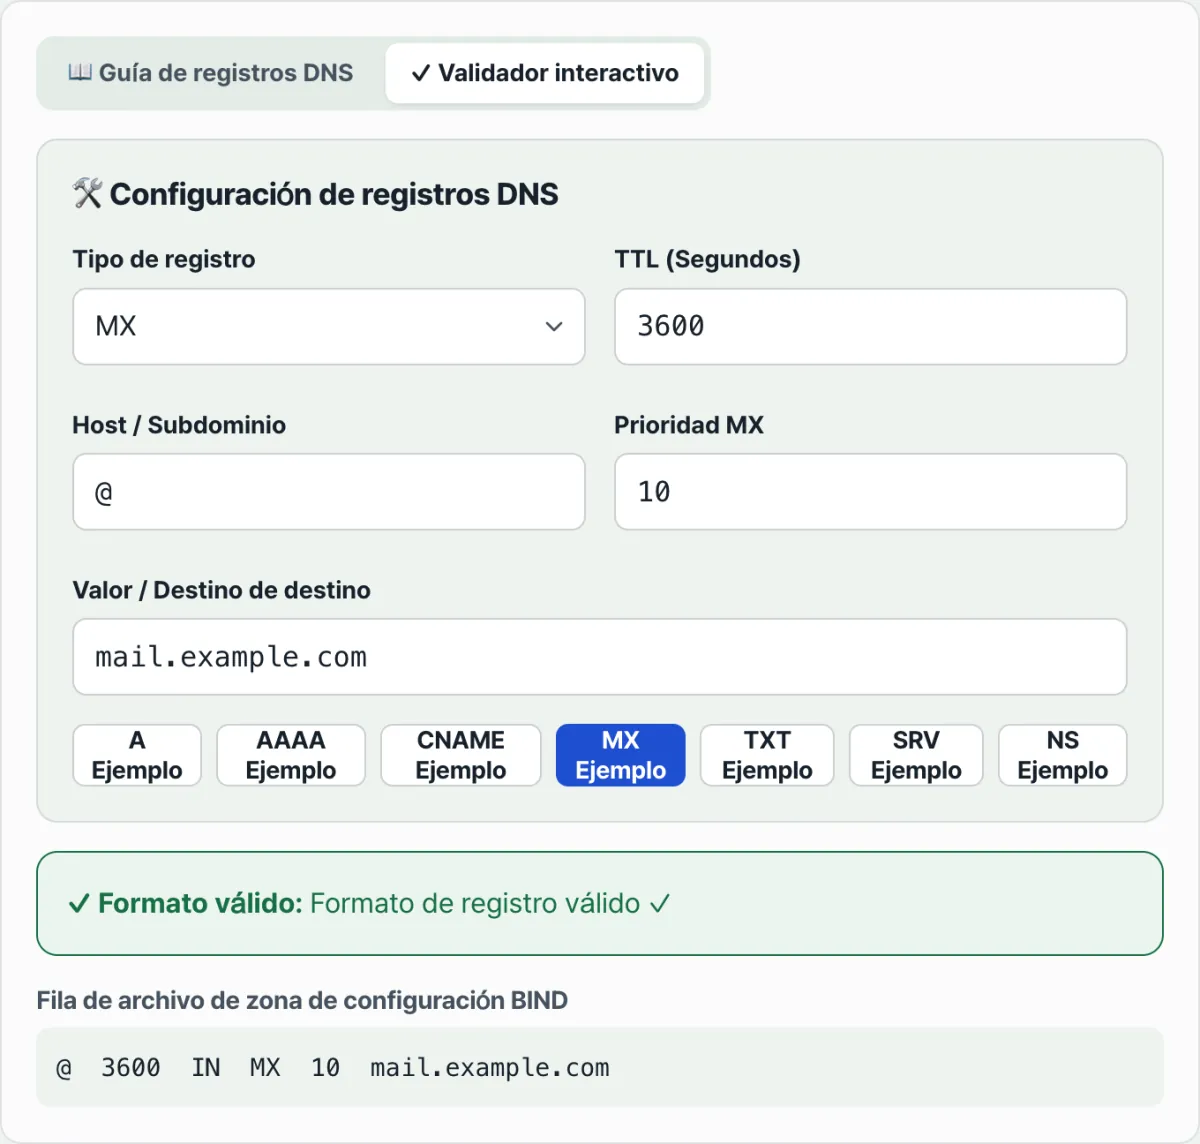
Compruébalo con la Guía y validador de registros DNS.
Es una herramienta gratuita que revisa al instante el formato de los valores que escribes, sin hacer consultas DNS reales.
Errores de escritura más frecuentes
Hay puntos donde el mismo error se repite.
| Error | Ejemplo | Por qué está mal |
|---|---|---|
| Octeto de la IP fuera de rango | 192.168.1.256 | Los octetos deben ir de 0 a 255, y 256 queda fuera de rango |
| Protocolo incluido en el host o en el valor | https://www.example.com | En el formato de etiqueta y de nombre de dominio no hay sitio para http:// ni para barras |
| TTL con decimales o negativo | 3600.5, -1 | El TTL solo admite enteros de 0 a 2147483647 |
| Comillas sin escapar dentro del valor TXT | Un carácter " en medio del valor, sin escapar | Si escribes el archivo de zona a mano, la sintaxis se rompe en la posición de las comillas |
| Valor TXT de más de 255 caracteres | Un registro SPF largo entero en una sola línea | Se incumple la regla de dividirlo en fragmentos de 255 caracteres |
También es habitual confundir CNAME con A: poner un nombre de dominio en la casilla del valor cuando debería ir un número IP, o al contrario, poner una IP en la casilla del valor de un CNAME cuando debería ir un nombre de dominio.
Los criterios de validación con expresiones regulares son distintos para cada formato, así que lo seguro es elegir primero con exactitud el tipo (A o CNAME) y después introducir el valor que corresponde a ese tipo.
En resumen
- El registro A asigna un host directamente a una dirección IPv4 numérica y el registro CNAME asigna un host a otro nombre de dominio.
- El archivo de zona se escribe en el orden "host TTL IN tipo valor", y el significado de la casilla del valor cambia según el tipo.
- El validador no consulta ningún servidor DNS real: solo comprueba con expresiones regulares si el valor introducido cumple el formato de IP, el formato de dominio, el rango de enteros del TTL y la regla de longitud del TXT.
- Los errores habituales son octetos de IP fuera de rango, protocolos incluidos en el host o en el valor, TTL con decimales o negativos y comillas del TXT sin escapar.
- Lo mejor es elegir primero con exactitud el tipo y después comprobar el valor con el formato que corresponde a ese tipo.
Es una herramienta gratuita que revisa al instante el formato de los valores que escribes, sin hacer consultas DNS reales.
Mecánica técnica clave: las restricciones estructurales de los registros DNS
Si entiendes cómo funcionan los registros DNS y los documentos de los estándares IETF, puedes evitar de antemano fallos como los anteriores.
Especificaciones de los estándares RFC 1034 / 1035
- Registro A (Address Record): asigna directamente un FQDN (nombre de dominio completo) a una dirección IPv4 de 32 bits. (Ej.: Host TTL IN A 192.0.2.1) Como indica la dirección IP directamente, basta una sola consulta (round-trip) para poder comunicarse.
- CNAME (Canonical Name): asigna el FQDN a otro nombre de dominio canónico (alias). (Ej.: Host TTL IN CNAME target.com.)
- Restricción del CNAME en el apex (RFC 1034, sección 3.6.2): "Si existe un registro CNAME en un nodo, no puede existir ningún otro dato en ese nodo (incluidos SOA, NS, MX, TXT, etc.)". El dominio raíz (@ o example.com) debe tener obligatoriamente registros SOA y NS para operar el servidor de nombres, así que configurar un CNAME en el dominio apex es, por definición, ilegal a nivel sintáctico.
ALIAS / ANAME / CNAME flattening (las técnicas alternativas modernas)
Con la llegada de la era cloud creció enormemente la necesidad de conectar el dominio raíz a la dirección de dominio variable de un balanceador de carga o de una CDN, en lugar de a una IP estática (registro A). Para resolverlo, proveedores de servidores de nombres modernos como Cloudflare, AWS Route 53 o DNSimple ofrecen un registro virtual no estándar llamado ALIAS o ANAME. Se trata de una técnica (CNAME Flattening) en la que el servidor de nombres autoritativo (Authoritative Nameserver) resuelve dinámicamente por dentro la IP del CNAME de destino y después responde al cliente (DNS Edge) con la forma de un registro A o AAAA.
Dinámica de la resolución DNS y sobrecarga de latencia
- Consulta directa de un registro A: se obtiene la IP final con un solo query de ida y vuelta.
- Consulta de un CNAME: el resolver recursivo (Recursive Resolver) localiza el FQDN de destino y luego tiene que consultar otra vez la IP de ese destino, por lo que la latencia del query se multiplica. Una cadena de CNAME encadenados provoca retrasos de carga fatales.
Matriz comparativa de los tipos de registro DNS
Una tabla comparativa para ver de un vistazo qué valor tiene cada tipo de registro y cómo funciona.
| Tipo de registro | Formato del valor de destino | Compatibilidad con apex/raíz (@) | Admite múltiples valores | Rendimiento (latencia) | Casos de uso habituales en la nube |
|---|---|---|---|---|---|
| A | Dirección IPv4 (ej.: 192.0.2.1) | Compatible (obligatorio) | Sí (round-robin) | 🚀 El más rápido (1 RTT) | Servidores bare metal, hosting con IP fija |
| AAAA | Dirección IPv6 (ej.: 2001:db8::1) | Compatible (obligatorio) | Sí | 🚀 El más rápido (1 RTT) | Servidores con IPv6, redes del futuro |
| CNAME | Nombre de dominio (ej.: app.vercel.app.) | ❌ No compatible (imposible) | No | 🐢 Algo más lento (varias consultas) | Conexión de CDN en subdominios, Vercel/Netlify |
| ALIAS/ANAME | Nombre de dominio | Compatible (técnica alternativa) | Depende del proveedor | 🚀 Rápido (resolución en el servidor) | Conectar el dominio raíz a AWS ALB o a una CDN |
| MX | Dominio del servidor de correo + prioridad | Compatible | Sí (varios servidores de correo) | - | Google Workspace, enrutamiento de correo |
| TXT | Cadena de texto arbitraria | Compatible | Sí | - | SPF, DKIM, verificación de propiedad del sitio |
5 errores fatales al configurar el DNS
Los 5 tipos de incidentes más frecuentes en la configuración de DNS y sus causas.
- Configurar un CNAME en el apex raíz (@): el error más habitual y el más grave. Sobrescribe el registro MX que recibe el correo y el TXT (SPF) de autenticación, y deja inutilizado todo el sistema de correo del dominio.
- Mantener un TTL demasiado alto justo antes de migrar el servidor: si cambias la IP con el TTL puesto en 86400 segundos (24 horas) antes del traslado, el tráfico se reparte entre el servidor antiguo y el nuevo durante un día entero, hasta que se actualicen las cachés de los ISP de todo el mundo.
- Crear un CNAME circular que entra en bucle infinito: si creas un CNAME que va y viene como foo.com ➔ bar.com ➔ foo.com, el navegador arroja un error de timeout (ERR_TOO_MANY_REDIRECTS).
- Olvidar el punto final (trailing dot) en los archivos de zona BIND: si al escribir cdn.example.com no pones el punto (.) al final, el servidor de nombres lo interpreta como un subdominio y genera el espantoso resultado cdn.example.com.example.com.
- Confundir registros A y AAAA: si intentas meter una dirección IPv6 en el campo de un registro A, o al revés, aparece un error de validación por expresión regular y no puedes comunicarte con el servidor.
Flujo de trabajo de migración DNS sin caídas (zero-downtime) en 5 pasos
El procedimiento estándar en 5 pasos para cambiar de IP o migrar a la nube sin downtime.
- Identificar el destino y elegir el registro: determina si el destino es una IP estática o un FQDN de la nube. Si es una IP, usa un registro A; si es un dominio de la nube, usa CNAME en el subdominio y ALIAS en el dominio raíz.
- Reducir el TTL con antelación (D-48 horas): al menos 48 horas antes de la migración del servidor, baja bastante el TTL del registro A existente hasta 300 segundos (5 minutos). (Es el tiempo de espera a que caduque la caché anterior.)
- Preparar la incorporación de los registros de subdominio y apex: prepara el valor de conexión por CNAME para subdominios como www o api, y en el apex (@) deja activada la función de CNAME flattening tipo ALIAS o prepara directamente la nueva IP.
- Migrar y cambiar los registros (D-Day): cambia a la vez los valores de los registros preparados por la nueva IP/dominio. Como el TTL es de 5 minutos, el tráfico de todo el mundo se traslada al nuevo servidor sin problemas en 5 minutos.
- Verificar la propagación y restaurar el TTL: comprueba con los comandos dig o nslookup, o con un validador de registros DNS basado en web, que el nuevo registro se ha propagado bien; cuando termine la estabilización, vuelve a subir el TTL a 3600 segundos (1 hora) o más.
7 consejos prácticos sobre registros DNS
Siete trucos de ingenieros sénior para tener una infraestructura de red estable y rápida.
- Usa ALIAS/ANAME en el dominio apex: si necesitas conectar el dominio raíz a un balanceador de carga en la nube o a una CDN, aprovecha ALIAS (Route 53, Cloudflare, etc.) para sortear los límites del CNAME.
- Ajusta el TTL con flexibilidad antes y después de la migración: baja el TTL a 300 segundos (5 minutos) durante el cambio de tráfico para responder rápido, y en los periodos estables súbelo a 3600–86400 segundos para reducir el coste y la latencia de las consultas DNS.
- Limita las cadenas de CNAME a 2 niveles como máximo: evita siempre el encadenamiento excesivo de CNAME del tipo a ➔ b ➔ c ➔ IP, porque multiplica de forma exponencial la latencia de las búsquedas DNS.
- Usa varios registros A para un balanceo round-robin sencillo: si quieres repartir el tráfico de forma simple sin un switch L4, registra varios registros A con el mismo nombre de host e implementa un round-robin por DNS.
- El punto final (trailing dot) es una defensa imprescindible: cuando edites directamente el texto de un archivo de zona, acostúmbrate a poner siempre un punto (.) al final del dominio para indicar que es una ruta absoluta (FQDN).
- Verifica a la vez la integridad de los registros TXT (SPF/DKIM) al cambiar el DNS: cada vez que toques la configuración del dominio, comprueba de forma cruzada que los registros de autenticación de correo no se hayan roto.
- Pasa por un validador sintáctico antes de desplegar: para evitar errores de espacios o caracteres especiales al copiar y pegar a mano, ejecuta siempre un validador de sintaxis DNS basado en expresiones regulares antes de aplicar los cambios.
Árbol de decisión: elige el registro DNS adecuado para tu caso
Una guía para decidir en un segundo el tipo de registro correcto, incluso en las situaciones más enrevesadas.
- Pregunta 1: ¿el destino final al que quieres apuntar es una "IP numérica"?
- Sí ➔ usa un registro A (IPv4) o un registro AAAA (IPv6)
- No (es un nombre de dominio, como Vercel o AWS ALB) ➔ pasa a la pregunta 2
- Pregunta 2: ¿el host que quieres configurar es el "dominio raíz (@, apex)"?
- Sí ➔ no puedes usar un CNAME en ningún caso. Necesitas un servidor de nombres que admita ALIAS / ANAME, o fijar la IP directamente con un registro A.
- No (es un subdominio como www o api) ➔ usa un registro CNAME
Chuleta de términos DNS imprescindibles de un vistazo
- Registro A (Address Record): el registro más básico y rápido, traduce un nombre de dominio a una dirección IPv4 (por ejemplo, 192.168.0.1).
- CNAME (Canonical Name): registro que enlaza un nombre de dominio con otro nombre de dominio (un alias).
- Dominio apex / raíz (Apex Domain): el dominio puro de nivel superior, sin ningún subdominio delante (por ejemplo, example.com).
- ALIAS / ANAME (aplanado de CNAME): función de conveniencia que sortea la imposibilidad de configurar un CNAME en el dominio apex: el servidor DNS resuelve la IP por su cuenta y la devuelve como si fuera un registro A.
- TTL (Time To Live): tiempo de vida, en segundos, durante el que los resolutores DNS y el navegador guardan en caché (recuerdan) la información de IP de ese dominio.
- FQDN (nombre de dominio completo): nombre que expresa la ruta absoluta y completa del dominio, incluido el punto final de la raíz, como www.example.com.
- Archivo de zona BIND (Zone File): archivo de configuración de texto donde los registros DNS se escriben normalizados, uno por línea, con el formato Host TTL IN Type Value.
- Envenenamiento de caché DNS: técnica de ataque de red que implanta información de IP manipulada en la caché DNS para llevar al usuario a un sitio de hacking o phishing que no es el que quería visitar.
Preguntas frecuentes en profundidad (Deep FAQ)
Tres preguntas y respuestas a fondo sobre los tres puntos que más confunden a quienes configuran registros en el día a día.
P1. ¿Por qué no se puede usar un CNAME en el dominio raíz (@)?
R1. Por una regla recogida en el documento del estándar internacional RFC 1034: «si un nodo tiene un CNAME, ese nodo no puede tener ningún otro tipo de registro». El dominio raíz siempre necesita tener registros NS (información de los servidores de nombres) y SOA (información de autoridad), así que añadirle un CNAME choca con ese principio absoluto. Si lo fuerzas, los registros MX de recepción de correo se ignoran y el correo de la empresa puede quedarse completamente muerto.
P2. ¿Cuál es la diferencia real entre un registro ALIAS y un CNAME?
R2. Con un CNAME le dices al navegador «vuelve a buscar por aquí»: le entregas el dominio alias y es el cliente el que tiene que resolver la IP por su cuenta. Un registro ALIAS (o ANAME), en cambio, se configura igual que un CNAME por fuera, pero funciona de otra manera: el servidor de nombres resuelve por sí mismo la IP del dominio de destino y responde al navegador como si fuera un registro A (una IP), es decir, aplanando el CNAME (CNAME Flattening). Para el cliente, el resultado es el mismo que consultar un registro A: una sola ida y vuelta (1 round-trip), y por tanto más rápido.
P3. Si encadeno varios CNAME, ¿cuánto afecta a la velocidad de carga de la web?
R3. Cada eslabón que añades a la cadena de CNAME genera una consulta DNS nueva. En redes móviles o en entornos 3G/LTE, una sola consulta DNS puede tardar 50ms~100ms o más. Si hacen falta tres CNAME para llegar a la IP final, la página se habrá dejado más de 300ms solo en tráfico DNS antes de empezar siquiera a renderizar en pantalla. Por eso, mantener la ruta de resolución lo más plana posible, en 1~2 saltos como máximo, es clave para mejorar el rendimiento en las Core Web Vitals (CWV).
Preguntas frecuentes
¿Puedo configurar un registro A y un registro CNAME en el mismo host a la vez?
Según las reglas estándar de DNS, si pones un CNAME en un host no puedes tener otros registros, como un A, en ese mismo host. Por eso lo habitual es usar un registro A en el dominio de nivel superior (por ejemplo, en example.com tal cual) y un CNAME en los subdominios como www.
¿El validador comprueba también si el dominio está realmente conectado?
No. El validador es un cálculo puro del lado del cliente: no envía consultas a ningún servidor DNS. Solo comprueba que los valores introducidos cumplen las reglas de sintaxis, como el formato de IP, el formato de nombre de dominio o el rango de TTL. Si ese registro está de verdad registrado y ya se ha propagado, tendrás que comprobarlo aparte.
¿Qué valor de TTL debo poner?
El validador solo comprueba que el TTL sea un número entero igual o mayor que 0 y menor o igual que 2147483647; no juzga qué valor conviene en cada situación. Por defecto viene relleno con 3600 (1 hora), que es el valor más habitual por convención.
¿Los valores de los registros MX o SRV se validan de la misma forma?
Los campos de valor de los registros MX, SRV y NS pasan por la misma validación de formato de nombre de dominio que el CNAME. Además, en MX se pide también un número de prioridad y en SRV se piden prioridad, peso y puerto; esos números se insertan junto al valor en la línea del archivo de zona.
Este artículo está adaptado de nuestro original en coreano. Leer el original en coreano