
bcryptハッシュ生成の仕組みと60字構造を解説
目次
データベースのユーザーテーブルを開くと、パスワードのカラムに $2b$10$N9qo8uLOickgx2ZMRZoMyeIjZAgcfl7p92ldGxad68LJZdL17lhWy のような、奇妙な60文字の暗号文字列が保存されているのを見たことがあるでしょう。
初心者の開発者が最もよく口にする質問のひとつが、「同じパスワード '1234' をハッシュ化したのに、生成するたびに結果のハッシュ値がまったく変わります。これってバグではないですか?」という疑問です。
これはバグではなく、レインボーテーブル(Rainbow Table)攻撃を根本から防ぐために、毎回128ビットのランダムなソルト(Salt)を自動で注入するbcryptの核となるセキュリティ設計によるものです。
bcryptの60文字ハッシュの内部構造の解剖、コストファクター(Cost Factor)2cost による演算遅延の原理、72バイトの長さ制限、そして正しい 'bcrypt.compare()' の検証ロジックを徹底的に整理します。
要点まとめ ① 60文字の標準フォーマット: '$バージョン(4文字)$コスト(2文字)$ソルト(22文字)+ハッシュ(31文字)' の形で、正確に60文字で構成されます。 ② 指数的な演算コスト: コストファクターが1増えるたびに演算回数は2倍(2cost)に跳ね上がり、ブルートフォース攻撃(総当たり攻撃)を無力化します。 ③ ソルトの自動埋め込み: ハッシュ文字列そのものに22文字のソルトが含まれているため、ソルト専用のDBカラムがなくても 'bcrypt.compare()' で完全に検証できます。 ④ 本シミュレーターを使えば、コストファクターとバージョンを調整しながら、ブラウザ上で安全にbcryptハッシュの生成と検証の流れをリアルタイムに体験できます。
bcryptハッシュ60文字の精密解剖
bcryptのハッシュ文字列は単なる乱数の塊ではなく、厳密に規格化された4つのセクションから成り立っています。
- バージョン識別子($2b$): bcryptアルゴリズムのリビジョン(2a、2b、2y など。現在は2bがグローバルスタンダード)。
- コストファクター(10$): 210 = 1,024 回の鍵拡張ループを繰り返し演算したことを意味します。
- ソルト(22文字): 16バイト(128ビット)のランダムな乱数をbase64でエンコードした固有のソルト値。
- ハッシュ本体(31文字): ソルトとパスワードをEksblowfishエンジンに1,024回繰り返し通して得られる、最終的な184ビットのダイジェスト。
なぜ毎回ハッシュ値が変わるのか: ランダムなソルトと検証の仕組み
bcryptはハッシュを生成するたびに、CSPRNG(暗号学的に安全な乱数生成器)によって新しい22文字のソルトを作ります。
そのため、同じパスワード 'password123' であっても:
- 1回目の生成: $2b$10$e8w...hWy
- 2回目の生成: $2b$10$9Kq...7zQ
まったく異なる文字列が得られます。これを検証するときは、新しいソルトでハッシュを作り直すのではなく、DBに保存されているハッシュの先頭22文字のソルトを取り出し、ユーザーが入力したパスワードと一緒に再計算したうえで、31文字のハッシュ本体が一致するかを比較します(Constant-Time Compare)。
無料 · パスワードを入力するだけで1秒でbcryptの60字ハッシュを生成し、コスト別にリアルタイムで検証できます
核心技術のメカニズム: Eksblowfishの鍵拡張とCost計算式の分析
bcryptが単純で高速なハッシュ(MD5/SHA-256)と異なり、GPUによるクラッキングを無力化する数学的な原理を解説します。
1. コストファクター(Cost Factor, R)による演算回数の公式
- R = 10: 210 = 1,024 rounds(約0.08秒、Webサービスで推奨)
- R = 12: 212 = 4,096 rounds(約0.32秒、高いセキュリティを推奨)
- R = 14: 214 = 16,384 rounds(約1.30秒、管理者専用)
- R = 16: 216 = 65,536 rounds(約5.20秒、サーバー過負荷の危険)
2. GPUを使ったハッカーのブルートフォース攻撃への防御原理
- SHA-256は演算が軽すぎるため、ハッカーが最新のRTX 4090 GPUを数十台投入すれば、毎秒数百億個のパスワードを試行できます。
- bcryptはメモリを大量に消費する4KBのS-Boxテーブルと数千回のループを強制することで、GPUの並列演算効率を1/100,000まで落とし、ハッキングを経済的に不可能にします。
パスワードハッシュアルゴリズム4強の一斉比較
| 比較項目 | bcrypt(RFCおよびグローバル標準) | Argon2id(最新PHCの勝者) | PBKDF2(政府・金融標準) | SHA-256(単純ハッシュ) |
|---|---|---|---|---|
| 設計目的 | パスワードの一方向ハッシュ化 | 次世代のメモリハードハッシュ | レガシー標準の暗号鍵導出 | データの完全性検証 |
| GPU耐性 | 非常に優れている(Eksblowfish) | 極めて強い(メモリ制御) | 普通(CPUの反復演算) | 弱い(毎秒数百億回の試行) |
| ソルトの内蔵 | ハッシュ文字列に完全内蔵 | 完全内蔵 | 別途管理が必要 | ソルト非対応(手動) |
| 入力長の制限 | 72バイト | 無制限 | 無制限 | 無制限 |
| エコシステムの対応度 | 世界第1位(Node、Spring、Django) | 急速に普及中 | 標準ライブラリに基本搭載 | すべての言語に標準搭載 |
bcryptを使うときによくある5つのミス
- ログイン検証で文字列を単純比較(===)してしまう: 毎回変わるソルトの仕組みを知らず、'bcrypt.compare()' ではなく単純比較してしまう。
- Costを15以上に過剰に設定してしまう: サーバーCPUのボトルネックによるサービス拒否(DoS)障害を引き起こす。
- 72バイトを超えるパスワードを放置してしまう: 72文字目以降が切り捨てられ、後ろの文字が違ってもログインが通ってしまうセキュリティホール。
- パスワードを単純なSHA-256/MD5で保存してしまう: ソルトなしの単純ハッシュを使うため、漏洩したらレインボーテーブルで1秒で破られる。
- 同期(Sync)関数の多用でNode.jsのイベントループをブロックしてしまう: bcrypt.hashSync() を使うことで、ハッシュ演算中に他のユーザーのWebリクエストが止まってしまう現象。
欠点のないbcryptハッシュ生成・検証の5ステップ実践ワークフロー
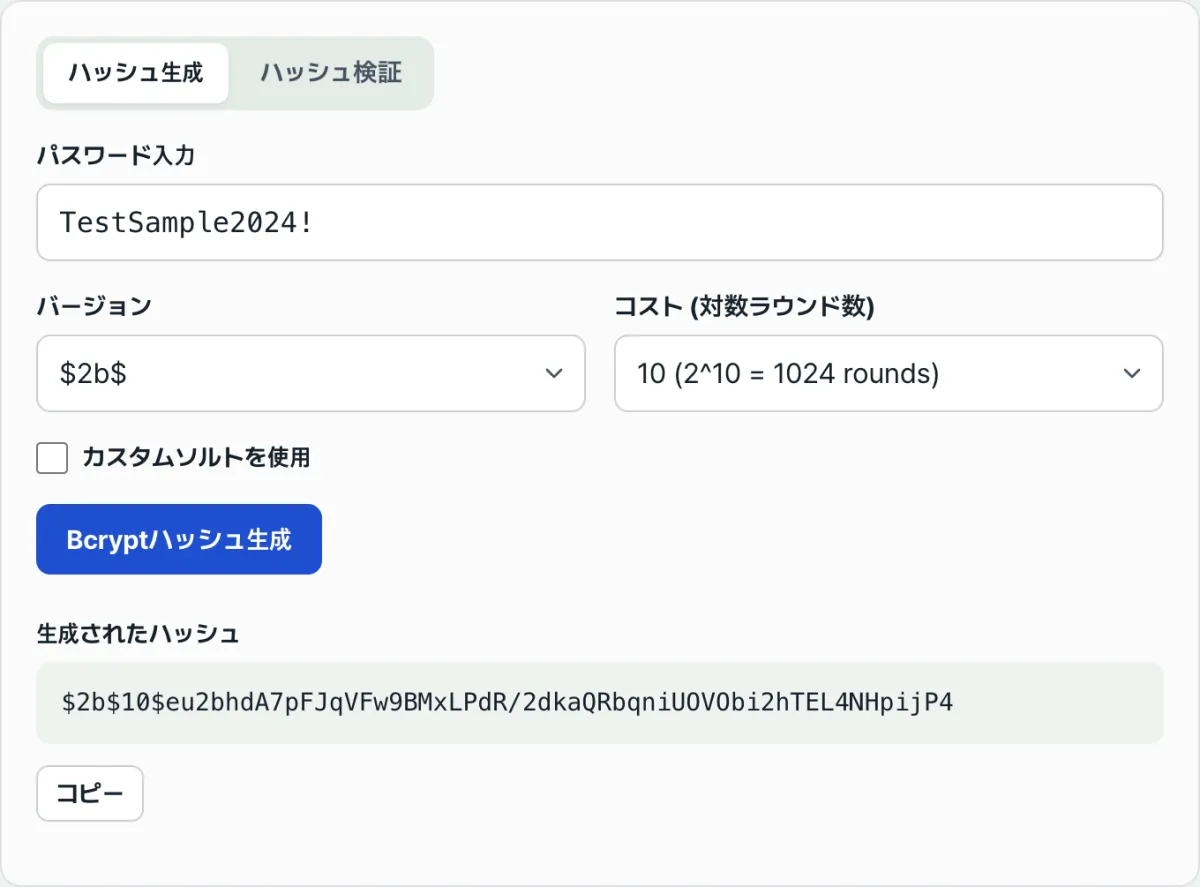
- ステップ1(パスワード入力): テストする平文パスワードを入力欄に入力します。
- ステップ2(コストファクター Costの設定): 一般的なWebサービスの基準であるCost 10または12を選択します。
- ステップ3(ハッシュ生成と進行状況の確認): [ハッシュ生成] ボタンを押すと、ブラウザ内のエンジンが 2cost 回の反復演算を行い、60文字のハッシュを出力します。
- ステップ4(60文字ハッシュの構造チェック): バージョン($2b$)、コスト(10)、22文字のソルト、31文字のハッシュ本体が正しいかを確認します。
- ステップ5(検証シミュレーション): 一致するパスワードと間違ったパスワードをそれぞれ入力し、'bcrypt.compare()' の検証が通る場合と失敗する場合を目で見比べます。
bcrypt 実践の7つのポイント
- Cost パラメータは 10〜12 がベストバランス:サーバーの応答時間を 100〜300ms 以内に保ちながら、ハッカーのブルートフォースを確実に無力化できます。
- Node.js では非同期 Promise を使う:
await bcrypt.hash(password, 10)のように非同期メソッドを使うことで、マルチスレッドのワーカープール上で実行され、メインループをブロックしません。 - プリハッシュ(Pre-hashing)で 72 バイトの上限を克服:
bcrypt.hash(crypto.createHash('sha256').update(pw).digest('hex'), 10)のようにラップします。 - タイミング攻撃(Timing Attack)への対策:
bcrypt.compare()は内部で定数時間比較(Constant-Time)を行うため、応答時間の差からパスワードを推測する攻撃を防ぎます。 - DB カラムの長さは VARCHAR(60) または VARCHAR(255):bcrypt のハッシュは常に正確に 60 文字なので、カラムサイズは最低 60 文字以上を確保する必要があります。
- サーバー性能の向上に合わせて定期的に Cost をアップグレード:3〜5年周期でサーバーのハードウェアが高速化するたびに Cost を 1 ずつ上げ、セキュリティ強度を維持します。
- 「bcrypt ハッシュ生成・照合ツール」をブックマーク:開発中、DB に保存された bcrypt ハッシュが正しいパスワードのものかをすぐに検証したいときに活用してください。
最終判断ツリー:どのハッシュ設定を採用するか?
- ケース A(一般的な Web/モバイルの B2C サービス、大規模な会員登録) ➔ bcrypt(Cost 10、応答速度を最優先)
- ケース B(フィンテック、EC、エンタープライズ向け管理者アカウント) ➔ bcrypt(Cost 12)または Argon2id
- ケース C(政府・金融機関のコンプライアンス規制への準拠が必須) ➔ PBKDF2(HMAC-SHA256、100,000回以上)
- ケース D(超長文のパスフレーズを扱うシステム) ➔ SHA-256 で事前ハッシュ ➔ bcrypt と組み合わせる構成
bcrypt&認証セキュリティ 主要用語チートシート
- bcrypt:1999年にニルス・プロボスとデイビッド・マジエールが発表した、Blowfish 暗号をベースにした適応型(Adaptive)の一方向ハッシュ関数。
- Salt(ソルト):同じパスワードでも異なるハッシュ値が生成されるよう、入力データに付加する 128 ビットの無作為な乱数。
- レインボーテーブル(Rainbow Table):数億個のパスワードと、それに対応する単純なハッシュ値をあらかじめ計算しておいた巨大な逆引き攻撃用の辞書。
- Key Stretching(キーストレッチング):ハッシュ演算を数千〜数万回繰り返すことで、ハッカーのパスワード総当たりの速度を物理的に遅らせる手法。
よくある質問
同じパスワードを入力しているのに、生成するたびにハッシュ値が違うのはなぜですか?
bcrypt はハッシュを生成するたびに、128 ビットの無作為なソルト(Salt)を新しく作って組み合わせるため、毎回異なる 60 桁のハッシュが出力されます。これはごく正常なセキュリティ上の動作です。
bcrypt で変換したハッシュ値から元のパスワード(平文)に戻すことはできますか?
できません。bcrypt は一方向(One-way)の暗号学的ハッシュアルゴリズムであり、逆演算で平文に戻す復号機能そのものが数学的に存在しません。
入力したテスト用パスワードが Web サーバーのログに残ったり収集されたりしますか?
一切収集されません。このツールでは、すべてのハッシュ演算をユーザーの Web ブラウザ内の JavaScript エンジンでローカルに即時実行するため、パスワードが外部サーバーへ送信されることはありません。
この記事は韓国語の原文をもとに作成しています。 韓国語の原文を読む