
JWTデコード方法|構造とexp・iatの読み解き方
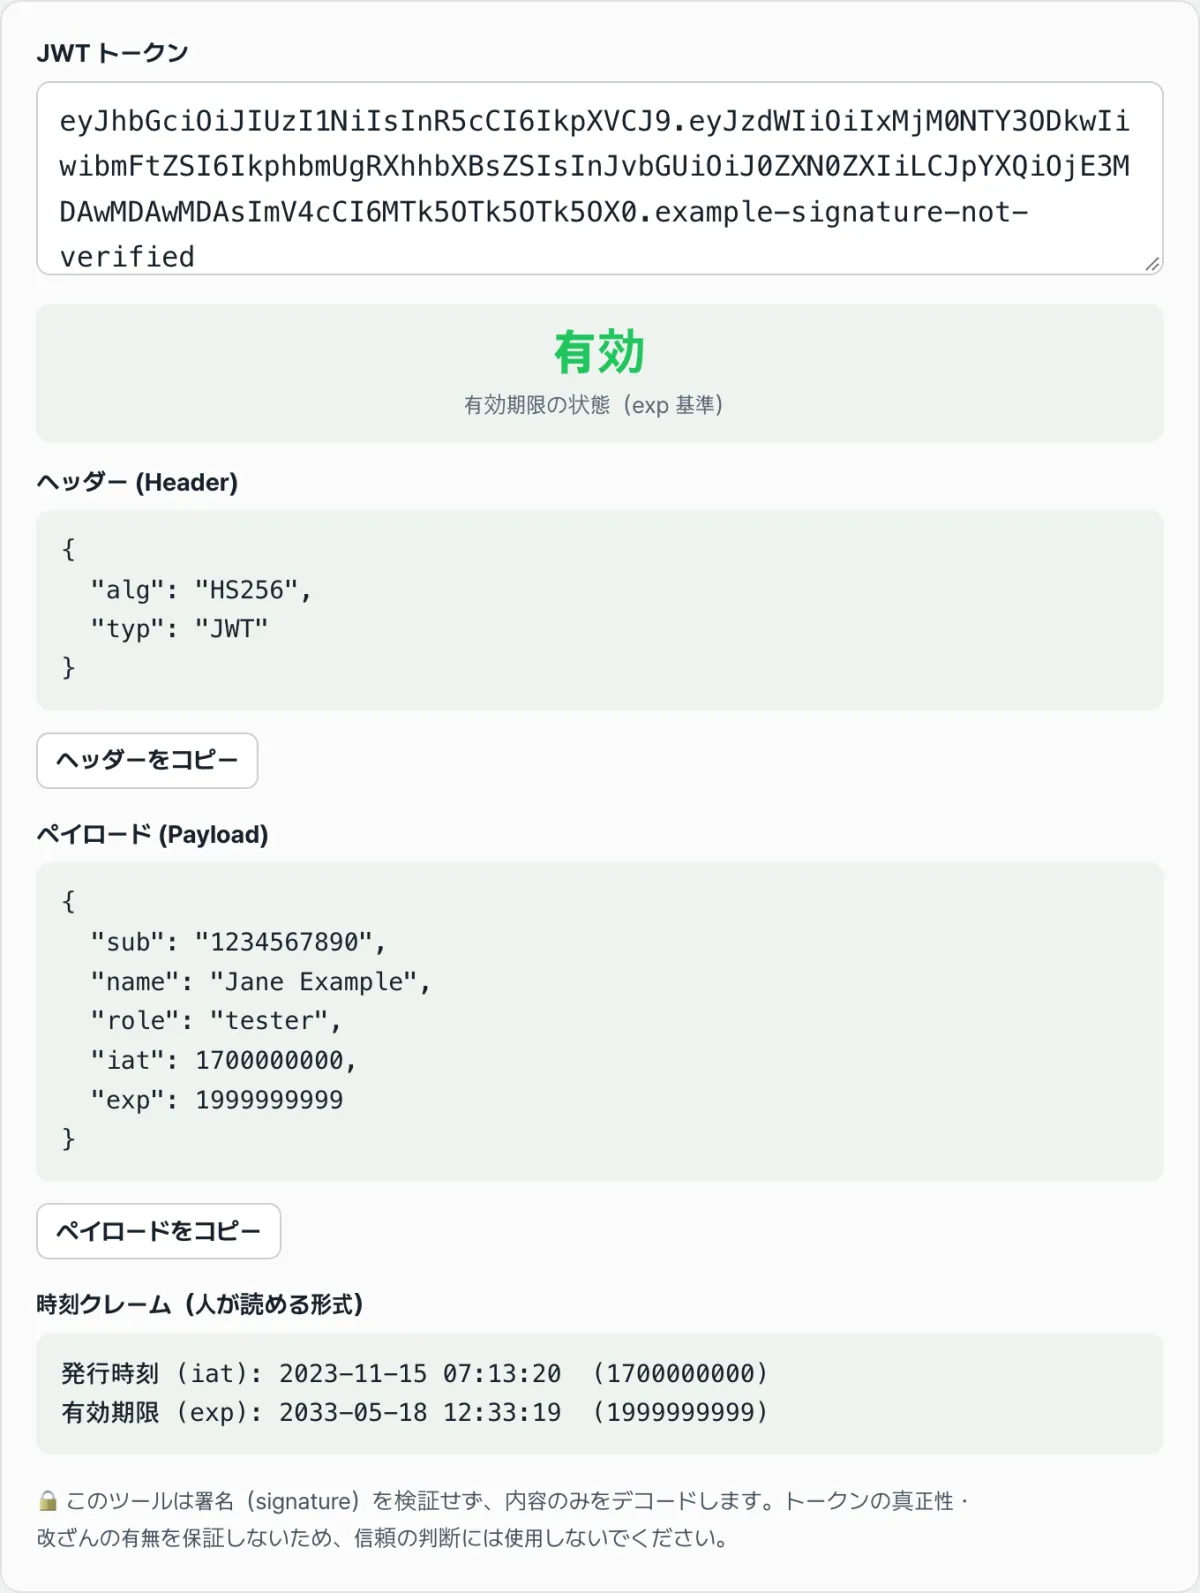
JWT(JSON Web Token)の文字列は、暗号化されたものではなくエンコードされたものです。点(.)で区切られた3つの部分のうち、前の2つ(header・payload)はbase64urlでエンコードされたJSONテキストにすぎないため、別途秘密鍵がなくてもデコードするだけで中身をそのまま読めます。
この記事では、その構造を実際に目で確認する方法と、exp・iatのような時間値がどんな数値で保存され、どうやって日付に変わるのかを整理します。
まとめ ① JWTはheader.payload.signatureの3つの部分が点(.)でつながった文字列で、headerとpayloadはそれぞれbase64urlでエンコードされたJSONです。 ② base64urlデコードは暗号化を解除するのではなくエンコードを元に戻すだけなので、秘密鍵がなくても誰でもheader・payloadの中身を読めます。 ③ exp・iatのような時間値は1970-01-01 00:00:00(UTC)から経過した秒数を表すUnixタイムスタンプで、1000を掛けるとJavaScriptのミリ秒単位の日付になります。
この問題に直面するのはどんなときか
ログインAPIが返すレスポンスに、access_tokenのようなフィールドで長い文字列が1つだけ入っていることはよくあります。eyJhbGci...で始まるこの文字列は、一見すると解読できない暗号のように見えるため、中身を確認する方法はないと誤解しがちです。
実際には、この文字列の中にユーザー識別子(sub)や権限情報、トークンがいつ発行され(iat)、いつ期限切れになるか(exp)といった値がそのまま入っています。「ログインが頻繁に切れる」「権限がおかしい」といった問題を調べるときは、トークン内の値を直接開いてみないと原因を絞り込めません。
ツールなしで直接デコードする方法
JWTはheader.payload.signatureの3つの部分が点(.)1つで区切られた1つの文字列です。各部分に何が含まれ、どうエンコードされているかは以下のとおりです。
| 部分 | 含まれる内容 | エンコード | JSONとしてそのままパースできるか |
|---|---|---|---|
| Header | トークンタイプ(typ)と署名アルゴリズム(alg) | base64url | はい |
| Payload | sub・iat・expなどのクレーム(claims) | base64url | はい |
| Signature | header+payloadを秘密鍵で署名した結果の値 | base64url | いいえ(JSON形式ではないバイト値) |
SignatureだけJSONとしてパースできないのは、その値がそもそもJSONテキストではなく、署名アルゴリズムが生成した純粋なバイト値だからです。base64urlでエンコードされている点はheader・payloadと同じですが、デコードしても人が読めるテキストにはなりません。
base64urlは標準のbase64とは少し異なります。URLやファイルパスにそのまま使えるように、「+」は「-」に、「/」は「_」に置き換え、末尾の「=」パディングも通常は省略します。そのため、デコードするにはこの置換を先に元へ戻す必要があります。
ブラウザの開発者ツール(F12)のコンソールで以下のコードを実行すると、別途ツールがなくてもheaderとpayloadを直接確認できます。
function base64UrlDecode(str) {
  str = str.replace(/-/g, "+").replace(/_/g, "/");
  while (str.length % 4) str += "=";
  const binary = atob(str);
  return decodeURIComponent(
    binary.split("").map(c => "%" + c.charCodeAt(0).toString(16).padStart(2, "0")).join("")
  );
}

const [header, payload] = token.split(".");
console.log(JSON.parse(base64UrlDecode(header)));
console.log(JSON.parse(base64UrlDecode(payload)));
decodeURIComponentとcharCodeAtを経由するのは、atob()の結果がUTF-8バイトをそのまま文字として保持しているためです。payloadに日本語の名前のような非ASCII文字が含まれていると、atob()の結果をそのままJSON.parseしたときに文字化けすることがあります。
payloadが取得できたら、exp・iatの値も自分で日付に変換できます。どちらも秒単位なので、1000を掛けてミリ秒にしたうえでDateオブジェクトに渡します。
new Date(payload.exp * 1000).toLocaleString();無料ツール「JWTデコーダー」で確認する。
ブラウザ内だけでデコードされ、サーバーには送信されません。署名の検証は行いません。
混同しやすいポイント
デコードと署名検証は別の作業です。以下の表で区別できます。
| 区分 | デコード | 署名検証 |
|---|---|---|
| 行うこと | base64urlを元に戻してJSONとして読む | secret/public keyで署名を再計算して比較する |
| 必要なもの | トークン文字列だけ | 署名に使われた秘密鍵または公開鍵 |
| わかること | header・payloadに書かれた内容 | その内容が発行後に改ざんされていないか |
つまり、デコードは「内容を読むこと」で、署名検証は「その内容が改ざんされていないかを確認すること」です。2つの作業は必要な材料も目的も異なり、header・payloadを読めたからといって署名まで確認できたわけではありません。
exp・iat・nbf・auth_timeはすべて秒単位のUnixタイムスタンプです。JavaScriptのDateはミリ秒を基準とするため、1000を掛けずにそのままnew Date()に渡すと、1970年1月1日付近のとんでもない日付になります。
すべてのトークンにiat・exp・nbf・auth_timeが入っているわけではありません。発行者が必要なクレームだけを選択して含めるため、expがないトークンだからといって、それ自体がエラーというわけではありません。
まとめ
- JWTはheader.payload.signatureの3つの部分が点でつながった文字列で、header・payloadだけがbase64urlでエンコードされたJSONです。
- signatureはJSONではなく署名アルゴリズムが生成したバイト値なので、デコードしてもテキストとしては読めません。
- base64urlデコードはエンコードを元に戻すだけなので、秘密鍵がなくても誰でもheader・payloadを読めます。これは暗号化ではありません。
- exp・iatのような時間値は秒単位のUnixタイムスタンプなので、1000を掛けるとJavaScriptの日付になります。
- デコードと署名検証は別の作業で、トークンの改ざんの有無はデコードだけでは確認できません。
ブラウザ内だけでデコードされ、サーバーには送信されません。署名の検証は行いません。
よくある質問
signatureもデコードして検証できますか?
いいえ。signatureはheaderとpayloadを合わせて秘密鍵で署名したバイト値でJSON形式ではないため、base64urlデコードしても意味のあるテキストは出てきません。署名が有効かどうかを確認するには、発行時に使われた秘密鍵(または公開鍵)で署名を再計算して比較する、別途の検証手順が必要です。
exp値がないトークンはどうなりますか?
expクレーム自体がない場合、期限切れかどうかを判断する基準がないということです。expがあるときだけ、その値を現在時刻と比較して有効・期限切れを表示でき、expがないトークンはこの比較の対象から外れます。
入力したトークンはサーバーに送信されますか?
いいえ。header・payloadをJSONに変換するデコード処理はすべてブラウザ内で行われ、入力したトークン文字列がサーバーに送信されたり保存されたりすることはありません。ただし、payloadはそもそも暗号化されていないため、画面をキャプチャしたり共有したりすると、その中の内容も一緒に露出します。
iat・nbf・auth_timeはそれぞれ何を意味しますか?
iat(issued at)はトークンが発行された時刻、nbf(not before)はその時刻より前にはトークンが有効でないという有効開始時刻です。auth_timeはユーザーが実際に認証(ログイン)を完了した時刻を表す値で、ログイン時点とトークン発行時点が異なりうる構成で一緒に使われます。
この記事は韓国語の原文をもとに作成しています。 韓国語の原文を読む