
JWT dekodieren: Aufbau, Payload lesen und exp in Datum
Inhalt
Ein JWT (JSON Web Token) ist nicht verschlüsselt, sondern nur kodiert. Von den drei durch Punkte (.) getrennten Teilen sind die ersten beiden (Header und Payload) lediglich base64url-kodierter JSON-Text. Wenn Sie sie dekodieren, können Sie den Inhalt ohne geheimen Schlüssel direkt lesen.
In diesem Artikel sehen Sie selbst nach, wie ein JWT aufgebaut ist, und erfahren, welche Zahlen hinter Zeitwerten wie exp und iat stehen und wie daraus ein Datum wird.
Zusammenfassung ① Ein JWT ist eine Zeichenkette aus drei Teilen, die durch Punkte (.) verbunden sind: header.payload.signature. Header und Payload sind jeweils base64url-kodiertes JSON. ② Die base64url-Dekodierung hebt keine Verschlüsselung auf, sondern macht nur die Kodierung rückgängig. Deshalb kann jeder Header und Payload ohne geheimen Schlüssel lesen. ③ Zeitwerte wie exp und iat sind Unix-Timestamps: Sie geben die Sekunden seit dem 01.01.1970 00:00:00 (UTC) an. Für ein JavaScript-Datum in Millisekunden müssen Sie sie mit 1000 multiplizieren.
Wann Sie auf dieses Problem stoßen
Häufig enthält die Antwort einer Login-API nur eine lange Zeichenkette, etwa im Feld access_token. Diese Zeichenkette beginnt mit eyJhbGci... und sieht auf den ersten Blick wie ein unlesbarer Code aus. Deshalb liegt die Annahme nahe, man könne ihren Inhalt gar nicht prüfen.
Tatsächlich stehen darin im Klartext unter anderem die Benutzerkennung (sub), Berechtigungsinformationen sowie die Angaben, wann das Token ausgestellt wurde (iat) und wann es abläuft (exp). Wenn Sie Probleme wie „Ich werde ständig ausgeloggt“ oder „Die Berechtigungen werden merkwürdig angewendet“ untersuchen, müssen Sie die Werte im Token selbst ansehen, um die Ursache einzugrenzen.
JWT ohne Tool selbst dekodieren
Ein JWT ist eine einzige Zeichenkette aus drei Teilen, die jeweils durch einen Punkt (.) getrennt sind: header.payload.signature. Was die einzelnen Teile enthalten und wie sie kodiert sind, zeigt die folgende Übersicht.
| Teil | Inhalt | Kodierung | Direkt als JSON parsbar? |
|---|---|---|---|
| Header | Tokentyp (typ) und Signaturalgorithmus (alg) | base64url | Ja |
| Payload | Claims wie sub, iat und exp | base64url | Ja |
| Signature | Ergebnis der Signatur von Header und Payload mit dem geheimen Schlüssel | base64url | Nein (Bytewerte, kein JSON-Format) |
Nur die Signature lässt sich nicht als JSON parsen, weil sie von vornherein kein JSON-Text ist, sondern eine reine Bytefolge, die der Signaturalgorithmus erzeugt. Sie ist zwar wie Header und Payload base64url-kodiert, aber auch nach der Dekodierung ergibt sich kein lesbarer Text.
base64url unterscheidet sich leicht vom Standard-base64. Damit sich die Zeichenkette direkt in URLs oder Dateipfaden verwenden lässt, wird „+“ durch „-“ und „/“ durch „_“ ersetzt, und das abschließende Padding mit „=“ entfällt in der Regel. Zum Dekodieren müssen Sie diese Ersetzung daher zuerst rückgängig machen.
In der Konsole der Entwicklertools Ihres Browsers (F12) können Sie mit dem folgenden Code Header und Payload ohne zusätzliches Tool direkt anzeigen.
function base64UrlDecode(str) {
  str = str.replace(/-/g, "+").replace(/_/g, "/");
  while (str.length % 4) str += "=";
  const binary = atob(str);
  return decodeURIComponent(
    binary.split("").map(c => "%" + c.charCodeAt(0).toString(16).padStart(2, "0")).join("")
  );
}

const [header, payload] = token.split(".");
console.log(JSON.parse(base64UrlDecode(header)));
console.log(JSON.parse(base64UrlDecode(payload)));
Der Umweg über decodeURIComponent und charCodeAt ist nötig, weil das Ergebnis von atob() die UTF-8-Bytes unverändert als einzelne Zeichen enthält. Steht im Payload ein Nicht-ASCII-Zeichen, etwa ein Name mit Umlauten oder koreanischen Buchstaben, können bei einem direkten JSON.parse des atob()-Ergebnisses fehlerhafte Zeichen entstehen.
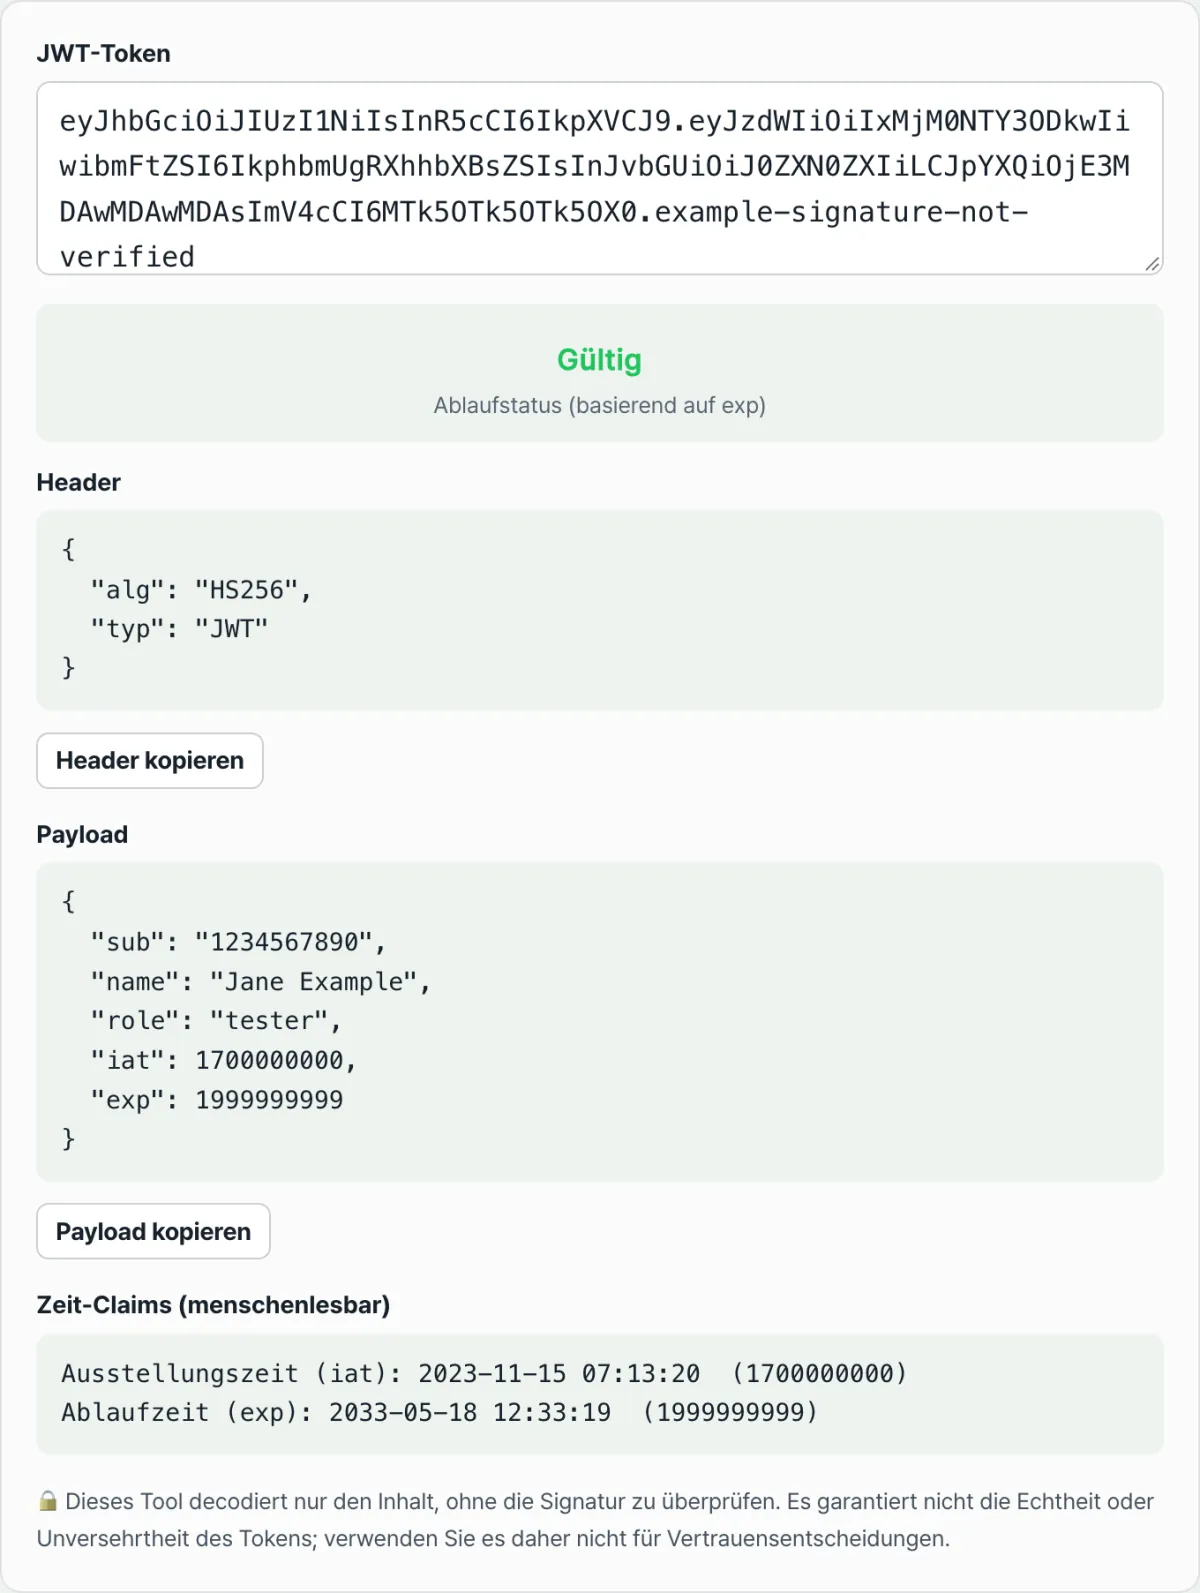
Haben Sie den Payload, können Sie auch die Werte exp und iat selbst in ein Datum umwandeln. Beide Werte sind in Sekunden angegeben. Multiplizieren Sie sie daher mit 1000, um Millisekunden zu erhalten, und übergeben Sie das Ergebnis an ein Date-Objekt.
new Date(payload.exp * 1000).toLocaleString();Probieren Sie es mit unserem JWT-Decoder aus.
Die Dekodierung erfolgt ausschließlich im Browser, es werden keine Daten an einen Server gesendet. Die Signatur wird nicht überprüft.
Häufige Verwechslungen
Dekodieren und Signaturprüfung sind zwei verschiedene Vorgänge. Die folgende Tabelle zeigt den Unterschied.
| Kriterium | Dekodieren | Signaturprüfung |
|---|---|---|
| Was geschieht | base64url rückgängig machen und als JSON lesen | Signatur mit Secret bzw. Public Key neu berechnen und vergleichen |
| Was benötigt wird | nur die Token-Zeichenkette | der geheime Schlüssel oder öffentliche Schlüssel, mit dem signiert wurde |
| Was Sie erfahren | den Inhalt von Header und Payload | ob der Inhalt seit der Ausstellung unverändert geblieben ist |
Dekodieren bedeutet also, „den Inhalt zu lesen“, die Signaturprüfung dagegen, „zu bestätigen, dass der Inhalt nicht verändert wurde“. Beide Vorgänge brauchen unterschiedliche Voraussetzungen und verfolgen unterschiedliche Ziele. Wenn Sie Header und Payload gelesen haben, ist damit die Signatur noch nicht geprüft.
exp, iat, nbf und auth_time sind allesamt Unix-Timestamps in Sekunden. Da das JavaScript-Date mit Millisekunden arbeitet, erhalten Sie ein falsches Datum rund um den 1. Januar 1970, wenn Sie den Wert ohne Multiplikation mit 1000 direkt an new Date() übergeben.
Nicht jedes Token enthält iat, exp, nbf und auth_time. Der Aussteller nimmt nur die Claims auf, die er braucht. Ein Token ohne exp ist daher nicht schon deshalb fehlerhaft.
Zusammenfassung
- Ein JWT ist eine Zeichenkette aus drei durch Punkte verbundenen Teilen (header.payload.signature); nur Header und Payload sind base64url-kodiertes JSON.
- Die Signature ist kein JSON, sondern eine vom Signaturalgorithmus erzeugte Bytefolge und auch dekodiert nicht als Text lesbar.
- Die base64url-Dekodierung macht nur die Kodierung rückgängig. Deshalb kann jeder Header und Payload ohne geheimen Schlüssel lesen – es handelt sich nicht um Verschlüsselung.
- Zeitwerte wie exp und iat sind Unix-Timestamps in Sekunden und müssen mit 1000 multipliziert werden, damit daraus ein JavaScript-Datum wird.
- Dekodieren und Signaturprüfung sind verschiedene Vorgänge. Ob ein Token manipuliert oder gefälscht wurde, lässt sich allein durch Dekodieren nicht feststellen.
Die Dekodierung erfolgt ausschließlich im Browser, es werden keine Daten an einen Server gesendet. Die Signatur wird nicht überprüft.
Häufig gestellte Fragen
Kann ich die Signature ebenfalls dekodieren und so prüfen?
Nein. Die Signature ist eine Bytefolge, die aus Header und Payload mit dem geheimen Schlüssel signiert wurde. Sie hat kein JSON-Format, und auch nach der base64url-Dekodierung ergibt sich kein sinnvoller Text. Um zu prüfen, ob die Signatur gültig ist, brauchen Sie ein separates Prüfverfahren: Dabei wird die Signatur mit dem beim Ausstellen verwendeten geheimen Schlüssel (oder öffentlichen Schlüssel) neu berechnet und verglichen.
Was passiert bei einem Token ohne exp-Wert?
Fehlt der Claim exp ganz, gibt es keinen Anhaltspunkt, um zu beurteilen, ob das Token abgelaufen ist. Nur wenn exp vorhanden ist, lässt sich der Wert mit der aktuellen Uhrzeit vergleichen und „gültig“ oder „abgelaufen“ anzeigen. Tokens ohne exp werden von diesem Vergleich ausgenommen.
Wird das eingegebene Token an einen Server gesendet?
Nein. Das Dekodieren von Header und Payload in JSON findet vollständig im Browser statt. Die eingegebene Token-Zeichenkette wird weder an einen Server gesendet noch gespeichert. Bedenken Sie aber: Der Payload ist von vornherein nicht verschlüsselt. Wenn Sie einen Screenshot der Anzeige erstellen oder weitergeben, wird auch sein Inhalt mit offengelegt.
Was bedeuten iat, nbf und auth_time?
iat (issued at) ist der Zeitpunkt, zu dem das Token ausgestellt wurde. nbf (not before) ist der Aktivierungszeitpunkt: Vor diesem Zeitpunkt ist das Token nicht gültig. auth_time gibt den Zeitpunkt an, zu dem sich der Benutzer tatsächlich authentifiziert (angemeldet) hat. Er kommt zum Einsatz, wenn der Anmeldezeitpunkt und der Ausstellungszeitpunkt des Tokens voneinander abweichen können.
Dieser Artikel basiert auf unserem koreanischen Original. Koreanisches Original lesen