
SameSite-Cookie setzen: 6 Attribute für document.cookie erklärt
Inhalt
Sie können HttpOnly beliebig oft in document.cookie schreiben – im tatsächlichen Cookie landet das Attribut nie. Das ist kein Versehen, sondern so vorgesehen: HttpOnly lässt sich per JavaScript im Browser grundsätzlich nicht setzen. Das Attribut gilt ausschließlich in HTTP-Antwort-Headern, die der Server sendet.
Dieser Artikel zeigt, wie die sechs Attribute Domain, Path, Max-Age, SameSite, Secure und HttpOnly in einem Cookie-String tatsächlich zusammenspielen und warum eine document.cookie-Zuweisung und ein Set-Cookie-Header unterschiedliche Ergebnisse erzeugen – so, wie sich der Code tatsächlich verhält.
Kurzfassung ① HttpOnly ist nur im
Set-Cookie-Header des Servers wirksam und lässt sich mitdocument.cookienie setzen. ② Domain und Path bestimmen, wohin das Cookie gesendet wird, Max-Age legt den Ablaufzeitpunkt in Sekunden fest. ③ Beim Parsen eines Cookie-Strings teilen Sie die Abschnitte am Semikolon (;) und trennen jeden Abschnitt nur am ersten Gleichheitszeichen (=). Sonst wird ein „=“ im Wert zerstört.
Typische Stolperstellen beim Erstellen von Session-Cookies
Wer ein Login-Session-Cookie selbst erzeugt, kennt diese Situation: Sie geben in der Konsole der Browser-Entwicklertools document.cookie = "session=abc123; HttpOnly" ein und lesen anschließend document.cookie aus – doch das Wort HttpOnly taucht nirgends auf.
Es liegt weder an einem Tippfehler noch an einem Browser-Bug. document.cookie funktioniert nur im JavaScript-Ausführungskontext, und HttpOnly bedeutet per Definition: „JavaScript darf dieses Cookie weder lesen noch schreiben."
Könnte sich ein Skript diese Einschränkung selbst auferlegen, wäre sie sinnlos. Deshalb ignoriert der Browser die HttpOnly-Angabe in document.cookie stillschweigend.
Wenn ein SameSite=None-Cookie nicht gesendet wird
Ähnlich häufig fehlt ein Cookie bei Cross-Site-Anfragen. Haben Sie SameSite bei einem Zahlungs-Widget oder einem externen iFrame auf None gesetzt und das Cookie wird trotzdem nicht gesendet, fehlt meist das Attribut Secure.
Aktuelle Browser speichern oder senden ein Cookie mit SameSite=None ohne Secure überhaupt nicht.
So erstellen Sie einen Cookie-String ohne Tool von Hand
Wenn Sie die Regeln kennen, können Sie einen Cookie-String auch von Hand exakt zusammensetzen. Das Vorgehen:
- Kodieren Sie zuerst key=value. Ein Cookie-String verwendet Semikolon (;) und Gleichheitszeichen (=) als Trennzeichen. Enthält der Wert diese Zeichen, Leerzeichen oder koreanische Schriftzeichen, muss er URL-kodiert werden, damit der String nicht zerbricht.
- Hängen Sie nur die benötigten Attribute mit „; “ an. Attribute mit Wert schreiben Sie als Name=Wert, etwa
Domain=example.com,Path=/oderMax-Age=3600. Attribute ohne Wert (Secure, HttpOnly) bestehen nur aus dem Namen. - HttpOnly hat ein anderes Ziel. Wollen Sie den String per JavaScript ausführen, weisen Sie ihn in der Form
document.cookie = "..."zu. HttpOnly wird dabei jedoch ignoriert, weil es nur für Server-Header gilt. Soll das Cookie in der Serverantwort mitgeschickt werden, tragen Sie den String unverändert alsSet-Cookie: ...in den HTTP-Header ein. Dann greift auch HttpOnly ganz normal.
Woran Sie sich bei Max-Age, Domain und Path orientieren
Sie müssen nur entweder Max-Age oder Expires wählen. Bei Max-Age geben Sie als ganze Zahl an, nach wie vielen Sekunden das Cookie ab jetzt abläuft. Ohne Angabe entsteht ein Session-Cookie, das beim Schließen des Browserfensters verschwindet. Expires verlangt ein absolutes Datum als String im passenden Format, was aufwendiger ist – deshalb wird Max-Age häufiger verwendet.
Ohne Domain ist das Cookie ein Host-only-Cookie, das ausschließlich an den aktuellen Host gebunden ist und nicht an Subdomains gesendet wird. Geben Sie Domain=example.com explizit an, wird das Cookie bei Anfragen an example.com und auch an Subdomains wie sub.example.com mitgeschickt.
Lassen Sie Path weg, berechnet der Browser einen Standardwert aus dem Pfad der Anfrage, die das Cookie erzeugt hat. Mit Path=/ wird das Cookie für alle Pfade der Domain gesendet, bei einer Einschränkung wie Path=/account nur für diesen Pfad und seine Unterpfade. Diese Berechnung können Sie direkt mit unserem Tool „Cookie Generator & Parser“ nachprüfen.
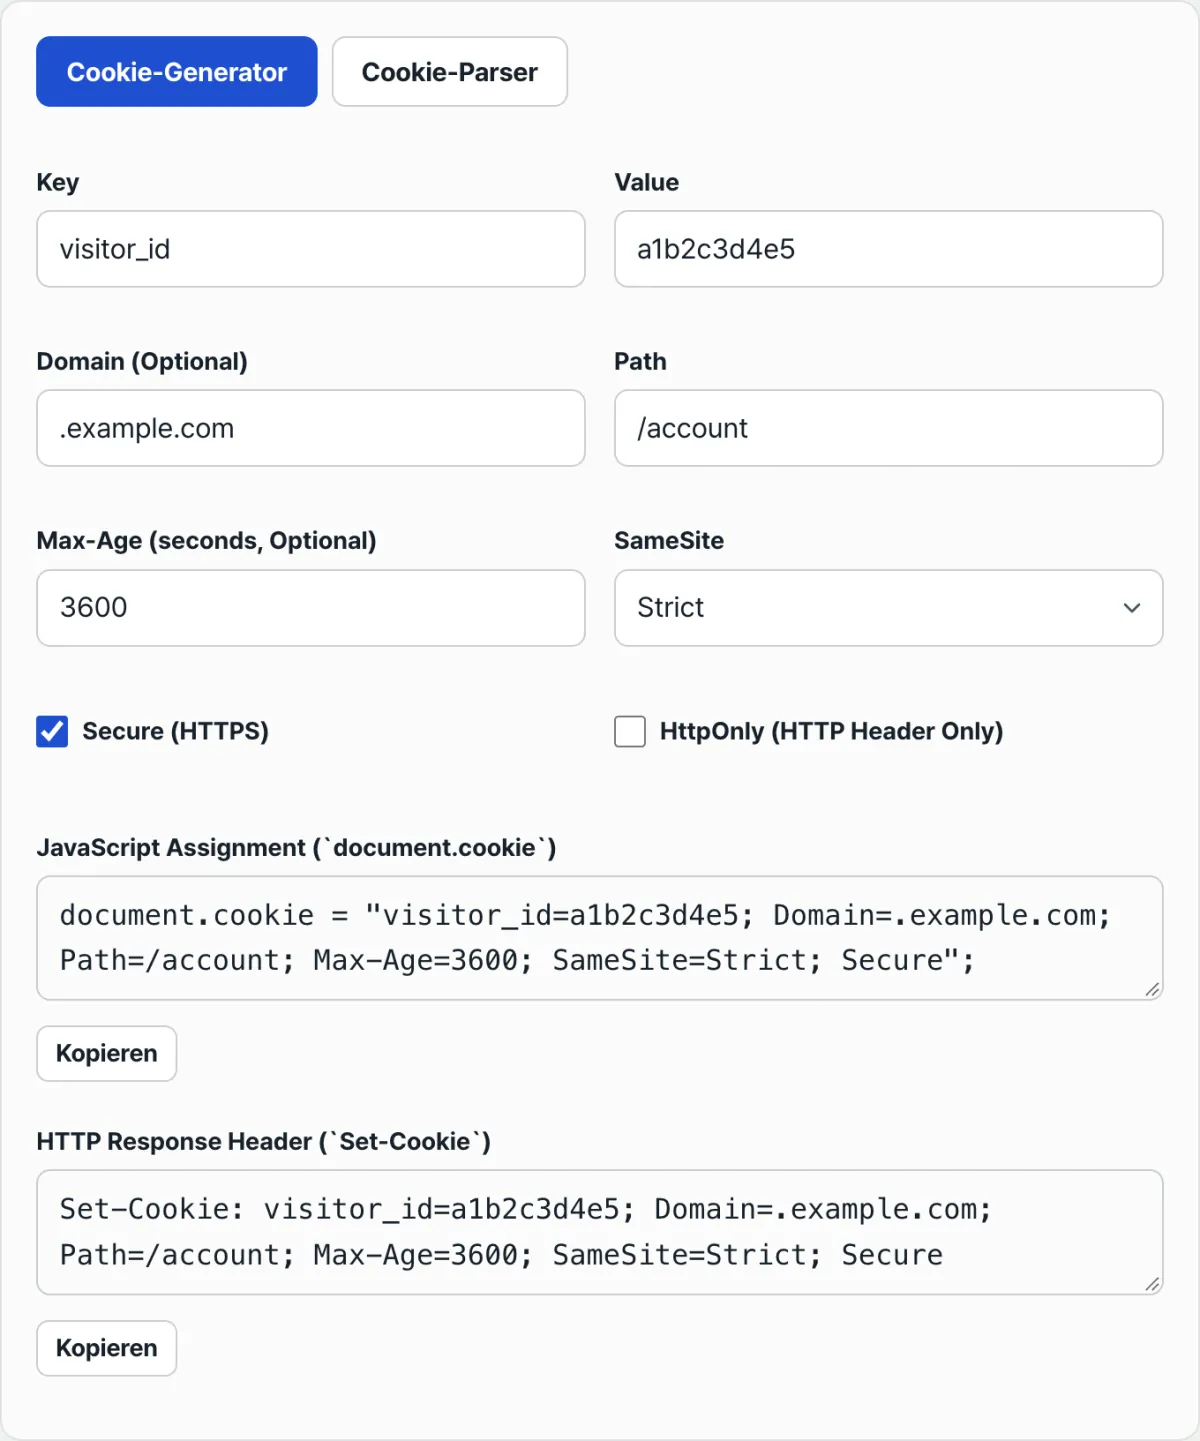
Geben Sie Key/Value sowie Domain, Path, Max-Age, SameSite, Secure und HttpOnly ein, und es entstehen gleichzeitig eine document.cookie-Anweisung und ein Set-Cookie-Header-String.
Was oft verwechselt wird
SameSite und Secure gehören zusammen. Mit SameSite=None sagen Sie, dass das Cookie auch bei Cross-Site-Anfragen mitgeschickt werden soll – dadurch steigt aber auch das Risiko, dass es offengelegt wird. Deshalb lehnt der Browser Cookies ab, die SameSite=None ohne Secure enthalten.
Aktivieren Sie die Option HttpOnly, bleibt davon in der document.cookie-Ausgabezeile nichts zu sehen – das ist korrekt so. HttpOnly verhindert den Zugriff per JavaScript, daher ergibt es keinen Sinn, es in einen String zu schreiben, der per JavaScript ausgeführt wird.
| Attribut | Legt fest | Wertformat | Bei Weglassen |
|---|---|---|---|
| Domain | An welche Hosts das Cookie gesendet wird | example.com | Nur an den exakten aufgerufenen Host (ohne Subdomains) |
| Path | Für welche URL-Pfade das Cookie gesendet wird | /account | Beschränkt auf den Pfad der Anfrage, die das Cookie erzeugt hat |
| Max-Age | Nach wie vielen Sekunden das Cookie abläuft | 3600 (in Sekunden) | Session-Cookie (wird beim Beenden des Browsers gelöscht) |
| SameSite | Ob das Cookie auch bei Anfragen von anderen Websites mitgeschickt wird | Strict / Lax / None | Je nach Browser unterschiedlich, die meisten aktuellen Browser behandeln es als Lax |
| Secure | Ob das Cookie nur über HTTPS gesendet wird | Nur der Name, ohne Wert | Wird auch über HTTP-Verbindungen gesendet |
| HttpOnly | Ob JavaScript das Cookie lesen kann | Nur der Name, ohne Wert, nur für Header | Per document.cookie lesbar |
Worauf Sie beim Parsen eines Cookie-Strings achten sollten
Werte, die Sie aus den Entwicklertools des Browsers kopieren, haben manchmal das Präfix Cookie:. Entfernen Sie es vor dem Parsen, damit der erste Schlüssel nicht fälschlich als Cookie erkannt wird.
Wenn Sie die einzelnen Abschnitte am Gleichheitszeichen (=) aufteilen, trennen Sie nur am ersten Gleichheitszeichen. In Token-Werten kommt „=“ mitunter als Padding-Zeichen vor. Würden Sie bei jedem Gleichheitszeichen trennen, würde der Wert mittendrin abgeschnitten.
Zusammenfassung
- Domain und Path legen fest, wohin das Cookie gesendet wird, Max-Age bestimmt den Ablaufzeitpunkt in Sekunden.
- Für SameSite=None müssen Sie auch Secure setzen, sonst lehnt der Browser das Cookie ab.
- HttpOnly ist nur im
Set-Cookie-Header des Servers wirksam. Mitdocument.cookielässt es sich weder setzen noch entfernen. - Beim Parsen eines Cookie-Strings entfernen Sie zuerst das Präfix
Cookie:, teilen dann am Semikolon und trennen jeden Abschnitt nur am ersten Gleichheitszeichen, damit der Wert intakt bleibt.
Geben Sie Key/Value sowie Domain, Path, Max-Age, SameSite, Secure und HttpOnly ein, und es entstehen gleichzeitig eine document.cookie-Anweisung und ein Set-Cookie-Header-String.
Häufig gestellte Fragen
Kann ich ein HttpOnly-Cookie mit JavaScript lesen oder ändern?
Nein. HttpOnly verhindert per Definition den Zugriff durch JavaScript. Fragen Sie document.cookie ab, erscheint das Cookie nicht in der Liste, und ein Überschreiben des Werts bleibt wirkungslos. Ein HttpOnly-Cookie kann nur der Server über den Set-Cookie-Header der HTTP-Antwort setzen oder ändern.
Ich habe SameSite=None gesetzt, aber das Cookie wird nicht gesendet. Woran liegt das?
Prüfen Sie zuerst, ob das Attribut Secure ebenfalls gesetzt ist. Aktuelle Browser speichern oder senden ein Cookie mit SameSite=None nicht, wenn Secure fehlt. Unter HTTPS lösen Sie das Problem, indem Sie Secure zusätzlich aktivieren.
Was ist der Unterschied zwischen Max-Age und Expires?
Max-Age ist die relative Variante: Sie geben als ganze Zahl an, nach wie vielen Sekunden das Cookie ab jetzt abläuft. Bei Expires tragen Sie den Ablaufzeitpunkt als absoluten Datums-String ein. Wenn Sie keines von beiden angeben, entsteht ein Session-Cookie, das beim Schließen des Browsers gelöscht wird.
Darf ich in einem Cookie-Wert Umlaute oder Leerzeichen direkt verwenden?
Direkt eingesetzt können sie mit Trennzeichen wie Semikolon (;), Gleichheitszeichen (=) oder Leerzeichen kollidieren und den String zerstören. Sicherer ist es, den Wert URL-zu-kodieren, in den Cookie-String einzusetzen und beim Auslesen wieder zu dekodieren.
Dieser Artikel basiert auf unserem koreanischen Original. Koreanisches Original lesen