
Cómo configurar cookies SameSite con sus 6 atributos
Contenido
Por más que escribas HttpOnly en document.cookie, nunca se reflejará en la cookie real: no es un descuido, es la especificación. HttpOnly no se puede establecer desde el JavaScript del navegador, porque es un atributo que solo tiene efecto en la cabecera de respuesta HTTP que envía el servidor.
Este artículo repasa, tal como funciona el código en la práctica, cómo se combinan realmente los seis atributos —Domain, Path, Max-Age, SameSite, Secure y HttpOnly— dentro de la cadena de una cookie, y por qué una asignación a document.cookie y una cabecera Set-Cookie producen resultados distintos.
Resumen ① HttpOnly solo es válido en la cabecera Set-Cookie del servidor y jamás se puede establecer con document.cookie. ② Domain y Path deciden el alcance con el que se envía la cookie, y Max-Age fija el momento de caducidad en segundos. ③ Al analizar una cadena de cookies hay que separar los tramos por punto y coma (;) y cortar cada tramo solo en la primera posición del signo igual (=), para que los "=" que haya dentro del valor no se rompan.
Los puntos donde más te trabas al crear una cookie de sesión
Cuando intentas crear a mano una cookie de sesión para el login, hay una situación que se repite. Escribes document.cookie = "session=abc123; HttpOnly" en la consola de las herramientas de desarrollo del navegador y luego vuelves a consultar document.cookie, y la palabra HttpOnly no aparece por ningún lado.
No es una errata ni un fallo del navegador. document.cookie solo funciona dentro del contexto de ejecución de JavaScript, mientras que HttpOnly es, por definición, el atributo que impide que JavaScript lea o escriba esa cookie.
Si un script pudiera imponerse esa restricción a sí mismo, la restricción perdería todo su sentido, así que el navegador ignora en silencio cualquier HttpOnly que llegue a través de document.cookie.
Cuando una cookie con SameSite=None no se envía
Un caso parecido que también suele atascarte es el de las cookies que se quedan fuera en peticiones de sitio cruzado. Si en un widget de pago o en un iframe externo has puesto SameSite en None y la cookie no se envía, lo más probable es que falte el atributo Secure.
Los navegadores actuales, si una cookie con SameSite=None no lleva Secure, ni siquiera la guardan o directamente no la envían.
Cómo construir a mano una cadena de cookie sin herramientas
La cadena de una cookie se puede escribir correctamente a mano si conoces las reglas. El orden es este.
- Codifica desde key=value. La cadena de cookie usa el punto y coma (;) y el signo igual (=) como separadores, así que si el valor contiene alguno de estos caracteres, espacios o caracteres no ASCII (tildes, eñes y similares), tiene que pasar por codificación URL para que la cadena no se rompa.
- Une solo los atributos que necesites con "; ". Añádelos en forma nombre=valor, como
Domain=example.com,Path=/,Max-Age=3600, y los atributos sin valor (Secure, HttpOnly) se escriben solo con el nombre. - HttpOnly va en otro destino. Si quieres ejecutar la cadena que has creado desde JavaScript, asígnala con
document.cookie = "...", pero en ese caso HttpOnly es un atributo exclusivo de las cabeceras del servidor que se ignora aunque lo incluyas. Si lo que quieres es enviarla en la respuesta del servidor, basta con ponerla tal cual en una cabecera HTTP con la formaSet-Cookie: ..., y entonces HttpOnly sí se aplica con normalidad.
Criterios para decidir los valores de Max-Age, Domain y Path
Entre Max-Age y Expires solo tienes que elegir uno. Max-Age indica con un número entero cuántos segundos pasan desde este momento hasta la caducidad, y si omites el valor la cookie se convierte en una cookie de sesión que desaparece al cerrar la ventana del navegador. Expires exige escribir una fecha absoluta como cadena, con la carga de ajustarse al formato, así que Max-Age se usa con más frecuencia.
Si omites Domain, la cookie queda ligada exactamente al host al que te has conectado, es una cookie exclusiva de host y no se envía a los subdominios. Si lo indicas como Domain=example.com, la cookie viaja también en las peticiones a example.com y a subdominios como sub.example.com.
En Path, si omites el valor, el navegador calcula uno por defecto a partir de la ruta de la petición que creó la cookie. Si pones Path=/, la cookie se envía en todas las rutas del dominio, y si lo estrechas a algo como Path=/account, solo se envía en esa ruta y en sus subrutas. Puedes comprobar este cálculo al instante con nuestro Generador y Analizador de Cookies.
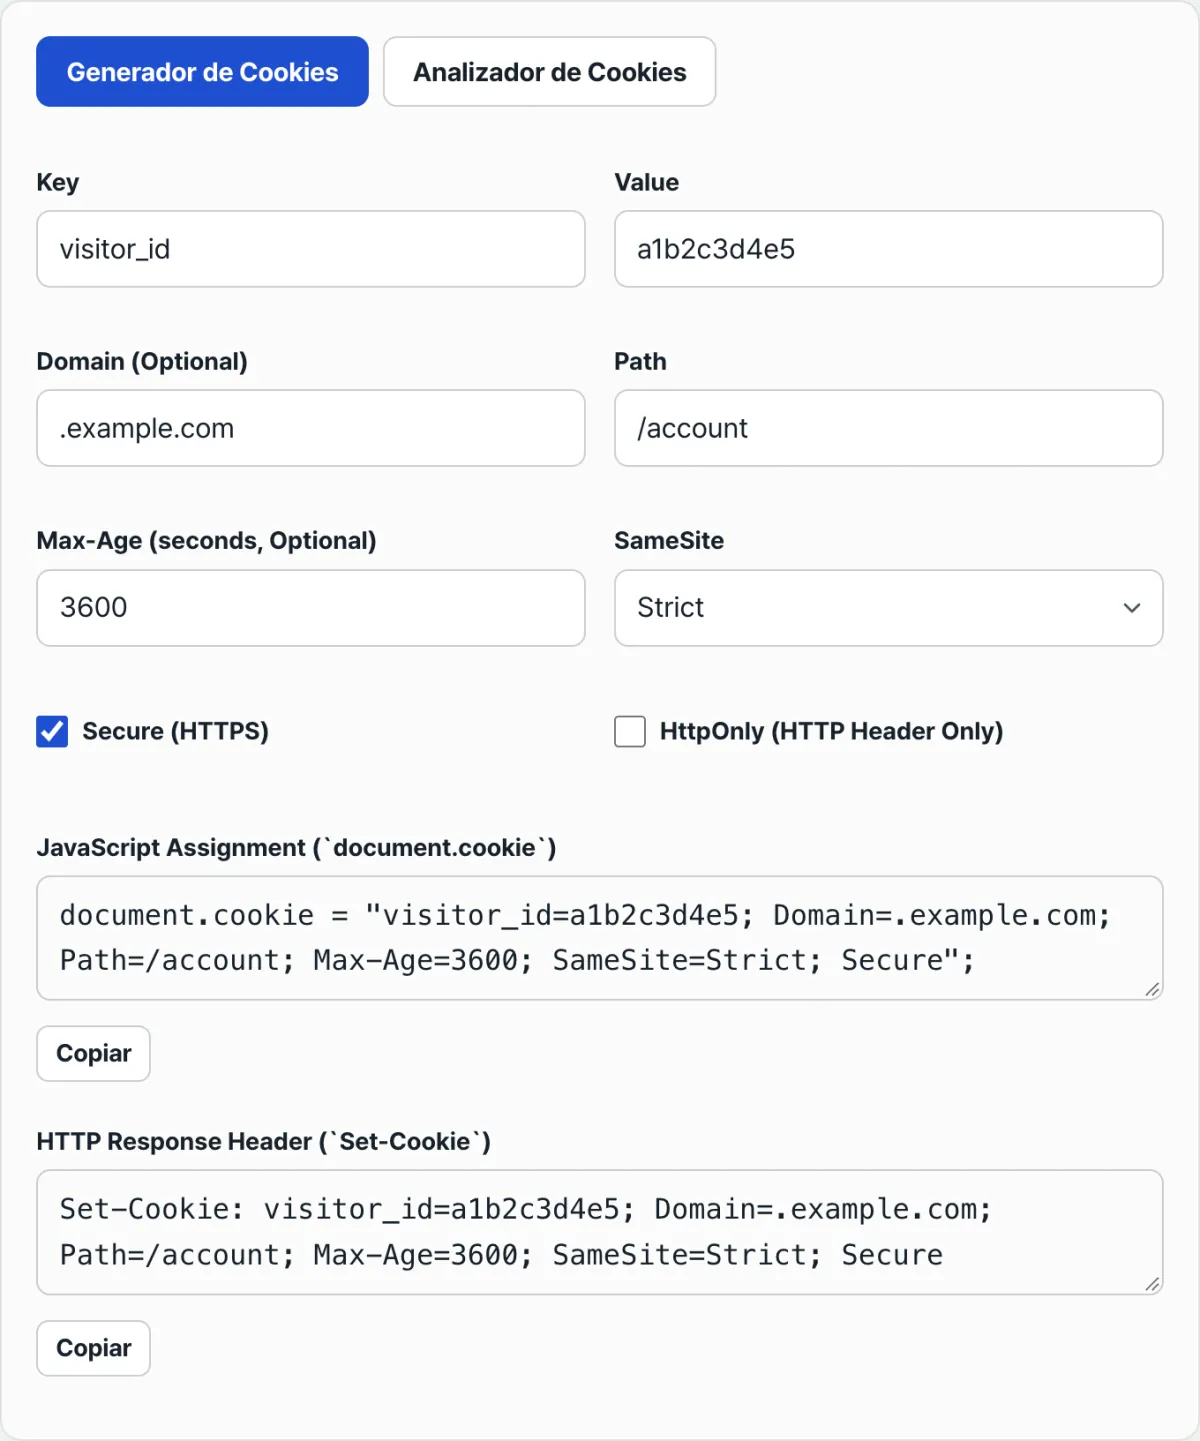
Al introducir Key/Value y los valores de Domain, Path, Max-Age, SameSite, Secure y HttpOnly, se generan a la vez la sentencia document.cookie y la cadena de cabecera Set-Cookie.
Las confusiones más habituales
SameSite y Secure van de la mano. Usar SameSite=None significa que vas a enviar la cookie también en peticiones de sitio cruzado, y eso amplía las posibilidades de que la cookie quede expuesta. Por eso el navegador rechaza una cookie que tiene SameSite=None sin Secure.
Aunque marques la casilla de HttpOnly, es normal que no quede ningún rastro en la línea de salida de document.cookie. HttpOnly es el atributo que bloquea el acceso desde JavaScript, así que no tiene ningún sentido incluirlo en la propia cadena que vas a ejecutar con JavaScript.
| Atributo | Qué define | Formato del valor | Si lo omites |
|---|---|---|---|
| Domain | El rango de hosts a los que se envía la cookie | example.com | Se envía solo al host exacto al que te conectaste (sin subdominios) |
| Path | El rango de rutas URL a las que se envía la cookie | /account | Se limita según la ruta de la petición que creó la cookie |
| Max-Age | En cuántos segundos caduca | 3600 (en segundos) | Cookie de sesión (se borra al cerrar el navegador) |
| SameSite | Si se envía también en peticiones a otros sitios | Strict / Lax / None | Varía según el navegador, pero la mayoría de los navegadores actuales lo tratan como Lax |
| Secure | Si se envía solo por conexiones HTTPS | Solo el nombre, sin valor | Se envía también por conexiones HTTP |
| HttpOnly | Si JavaScript puede leer la cookie | Solo el nombre, sin valor; exclusivo de cabeceras | Se puede leer con document.cookie |
Lo que se te escapa al analizar una cadena de cookie
A veces el valor que copias de las herramientas de desarrollo del navegador lleva delante el prefijo Cookie:. Antes de analizarlo tienes que quitar ese prefijo, o la primera clave se interpretará por error como Cookie en sí misma.
Al dividir cada tramo por el signo igual (=), corta solo en el primer signo igual. Hay valores de token que llevan el signo igual (=) como carácter de relleno, y si cortas cada vez que aparece un igual, el valor se te queda partido por la mitad.
En resumen
- Domain y Path determinan el alcance con el que se envía la cookie, y Max-Age fija el momento de caducidad en segundos.
- Para usar SameSite=None tienes que activar Secure a la vez, o el navegador rechazará la cookie.
- HttpOnly solo es válido en la cabecera Set-Cookie del servidor: ni se puede establecer ni se puede quitar con document.cookie.
- Al analizar una cadena de cookie, quita primero el prefijo
Cookie:, divide por punto y coma y corta cada tramo solo en el primer signo igual para que el valor no se rompa.
Al introducir Key/Value y los valores de Domain, Path, Max-Age, SameSite, Secure y HttpOnly, se generan a la vez la sentencia document.cookie y la cadena de cabecera Set-Cookie.
Preguntas frecuentes
¿Puedo leer o modificar una cookie HttpOnly con JavaScript?
No. HttpOnly es, por definición, el atributo que impide el acceso desde JavaScript, así que si consultas document.cookie esa cookie no aparece en la lista y, aunque sobrescribas el valor, no surte efecto. Una cookie HttpOnly solo la puede establecer o modificar el servidor mediante la cabecera Set-Cookie de la respuesta HTTP.
Configuré SameSite=None y la cookie no se envía. ¿Por qué?
Lo primero que tienes que comprobar es si el atributo Secure está presente. Los navegadores actuales, cuando una cookie con SameSite=None no lleva Secure, ni la guardan o directamente no la envían. Se resuelve activando también Secure en un entorno HTTPS.
¿Qué diferencia hay entre Max-Age y Expires?
Max-Age es un método relativo que indica con un número entero cuántos segundos pasan desde ahora hasta la caducidad, mientras que Expires escribe el instante de caducidad como una cadena de fecha absoluta. Si no especificas ninguno de los dos valores, la cookie se convierte en una cookie de sesión y se elimina al cerrar el navegador.
¿Puedo poner tildes, eñes o espacios tal cual en el valor de una cookie?
Si los pones tal cual, pueden chocar con separadores como el punto y coma (;), el signo igual (=) o el espacio, y la cadena se puede romper. Lo seguro es pasar el valor por codificación URL para convertirlo en caracteres seguros, meterlo después en la cadena de la cookie y volver a decodificarlo al leer el valor.
Este artículo está adaptado de nuestro original en coreano. Leer el original en coreano