
CookieのSameSite設定方法と6属性の動作を整理
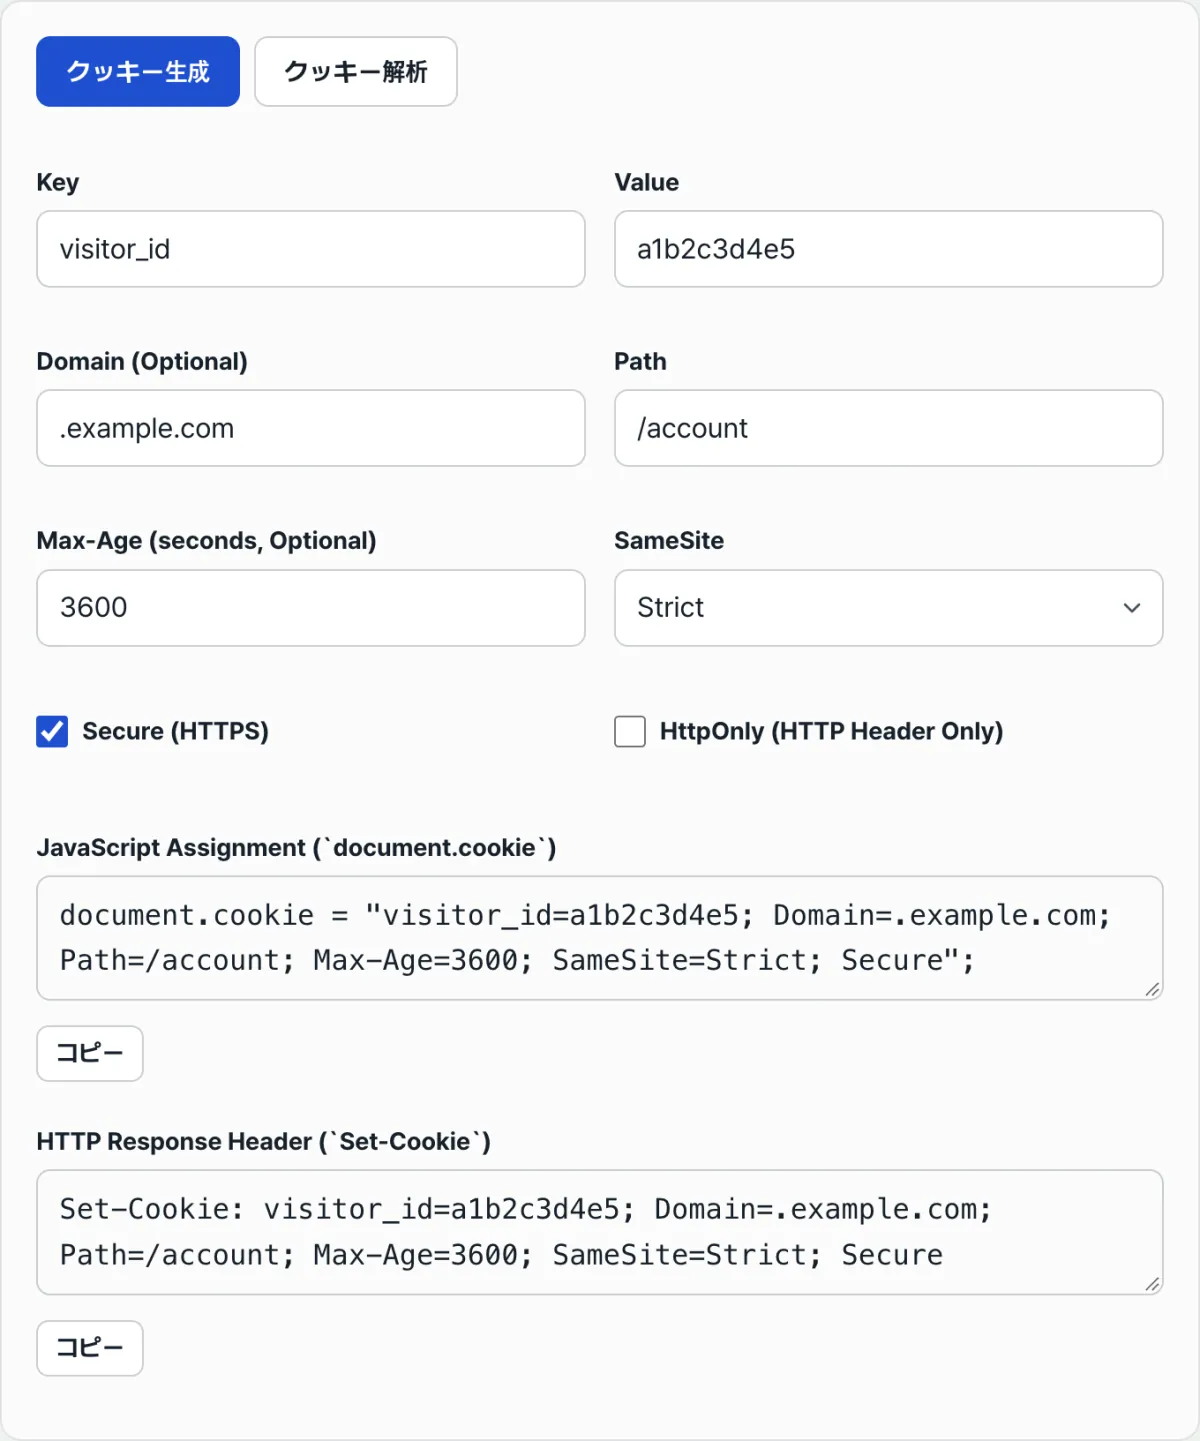
document.cookie に HttpOnly をいくら書き込んでも、実際のクッキーには反映されません。これは書き間違いではなく仕様です。HttpOnly はそもそもブラウザの JavaScript からは設定できず、サーバーが返す HTTP レスポンスヘッダーでのみ有効な属性だからです。
この記事では、Domain、Path、Max-Age、SameSite、Secure、HttpOnly の6つの属性がクッキー文字列の中で実際にどう組み合わされるのか、そして document.cookie への代入文と Set-Cookie ヘッダーがなぜ違う結果を生むのかを、コードの動作そのままに整理します。
まとめ ① HttpOnly はサーバーの Set-Cookie ヘッダーでのみ有効で、document.cookie からは絶対に設定できません。 ② Domain と Path はクッキーが送信される範囲を、Max-Age は秒単位で有効期限を決めます。 ③ クッキー文字列をパースするときはセミコロン(;)で区間を分け、各区間は最初の等号(=)の位置だけで分割しないと、値の中の「=」が壊れてしまいます。
セッションクッキーを作るときによく詰まるポイント
ログインのセッションクッキーを自分で作ってみると、よく突き当たる場面があります。ブラウザの開発者ツールのコンソールで document.cookie = "session=abc123; HttpOnly" と入力し、あらためて document.cookie を確認しても、HttpOnly という文字はどこにも残っていません。
打ち間違いでもブラウザのバグでもありません。document.cookie は JavaScript の実行コンテキストの中でしか動きませんが、HttpOnly は定義そのものが「JavaScript にこのクッキーを読ませない、書かせない」という属性です。
スクリプトが自分で自分にこの制限をかけられるなら制限の意味がなくなるので、ブラウザは document.cookie で入ってきた HttpOnly の記述を黙って無視します。
SameSite=None のクッキーが送信されない場合
似たようによく引っかかるのが、クロスサイトのリクエストでクッキーが送られない状況です。決済ウィジェットや外部 iframe で SameSite を None に指定したのにクッキーが送信されないなら、ほとんどは Secure 属性を一緒に付けていないケースです。
最新のブラウザは、SameSite=None のクッキーに Secure がないと、そのクッキー自体を保存しなかったり送信しなかったりします。
ツールを使わずにクッキー文字列を自分で作る方法
クッキー文字列はルールさえ分かっていれば手でも正確に作れます。手順は次のとおりです。
- key=value から先にエンコードします。 クッキー文字列はセミコロン(;)と等号(=)を区切り文字に使うため、値の中にこれらの文字や空白・日本語が入る場合は URL エンコードを通さないと文字列が壊れます。
- 必要な属性だけを "; " でつなぎます。
Domain=example.com、Path=/、Max-Age=3600のように名前=値の形で付け、値を持たない属性(Secure、HttpOnly)は名前だけを書きます。 - HttpOnly は行き先が違います。 作った文字列を JavaScript で実行したいなら
document.cookie = "..."の形で代入しますが、この場合 HttpOnly は最初から入れても無視される、サーバーヘッダー専用の属性です。サーバーのレスポンスとして返したいなら、HTTP ヘッダーにSet-Cookie: ...の形でそのまま入れればよく、このときは HttpOnly も正しく適用されます。
Max-Age、Domain、Path の値を決める基準
Max-Age と Expires はどちらか一方だけを選べば大丈夫です。Max-Age は今の時点から何秒後に期限切れになるかを整数で書き、値を省略するとブラウザのウィンドウを閉じたときに消えるセッションクッキーになります。Expires は絶対的な日付を文字列で書く必要があり、書式を合わせる手間があるため、Max-Age のほうがよく使われます。
Domain を省略すると、今アクセスしているホストだけに正確に紐づくホスト専用クッキーになり、サブドメインには送信されません。Domain=example.com のように明示すると、example.com はもちろん sub.example.com のようなサブドメインへのリクエストにもクッキーが一緒に載ります。
Path は値を省略すると、ブラウザがクッキーを作ったリクエストのパスをもとにデフォルト値を計算します。Path=/ と明示すればドメイン以下のすべてのパスでクッキーが送信され、Path=/account のように狭めればそのパスと配下のパスでのみ送信されます。この計算は当サイトの無料ツールですぐに確認できます。
Key/ValueとDomain、Path、Max-Age、SameSite、Secure、HttpOnlyを入力すると、document.cookie文とSet-Cookieヘッダー文字列が同時に生成されます。
よく混同しやすいところ
SameSite と Secure はセットで動きます。SameSite=None を使うということは、クロスサイトのリクエストにもクッキーを載せて送るという意味であり、その分だけクッキーが露出する余地も大きくなります。そのためブラウザは、Secure なしで SameSite=None だけを指定したクッキーを拒否します。
HttpOnly のチェックボックスをオンにしても、document.cookie 側の出力行には痕跡が残らないのが正常です。HttpOnly は JavaScript からのアクセスを防ぐ属性なので、JavaScript で実行する文字列自体に含めても最初から意味がないからです。
| 属性 | 決めること | 値の形式 | 省略すると |
|---|---|---|---|
| Domain | クッキーを送るホストの範囲 | example.com | アクセスした正確なホストにのみ送信(サブドメインを除く) |
| Path | クッキーを送る URL パスの範囲 | /account | クッキーを作ったリクエストのパスを基準に制限 |
| Max-Age | 何秒後に期限切れになるか | 3600(秒単位) | セッションクッキー(ブラウザ終了時に削除) |
| SameSite | 他のサイトへのリクエストにも載せるか | Strict / Lax / None | ブラウザによって異なるが、最新ブラウザの多くは Lax として扱う |
| Secure | HTTPS 接続でのみ送信するか | 値を付けず名前だけを記述 | HTTP 接続でも送信 |
| HttpOnly | JavaScript がクッキーを読めるか | 値を付けず名前だけを記述、ヘッダー専用 | document.cookie で読み取り可能 |
クッキー文字列をパースするときに見落としやすいところ
ブラウザの開発者ツールでコピーした値の先頭には、Cookie: という接頭辞が付いていることがあります。パースの前にこの接頭辞を外しておかないと、最初のキーが Cookie そのものだと誤認識されます。
各区間を等号(=)で分けるときは、最初の等号の位置でだけ分割する必要があります。トークンの値自体に等号(=)がパディング文字として入る場合があり、等号が出るたびに分割してしまうと値が途中で切れてしまいます。
まとめ
- Domain と Path はクッキーが送信される範囲を決め、Max-Age は秒単位で有効期限を決めます。
- SameSite=None を使うには Secure も一緒に有効にしないと、ブラウザがクッキーを拒否します。
- HttpOnly はサーバーの Set-Cookie ヘッダーでのみ有効で、document.cookie では設定も解除もできません。
- クッキー文字列をパースするときは
Cookie:の接頭辞を先に外し、セミコロンで分割したあと、各区間を最初の等号の位置でだけ切る必要があります。そうしないと値が壊れます。
Key/ValueとDomain、Path、Max-Age、SameSite、Secure、HttpOnlyを入力すると、document.cookie文とSet-Cookieヘッダー文字列が同時に生成されます。
よくある質問
HttpOnly のクッキーを JavaScript で読んだり書き換えたりできますか?
できません。HttpOnly は定義上 JavaScript からのアクセスを防ぐ属性なので、document.cookie で参照してもそのクッキーは一覧に現れず、値を上書きしても反映されません。HttpOnly のクッキーは、サーバーが HTTP レスポンスの Set-Cookie ヘッダーを通してしか設定・変更できません。
SameSite=None に設定したのにクッキーが送信されません。なぜでしょうか?
まず Secure 属性が一緒に付いているか確認してください。最新のブラウザは、SameSite=None のクッキーに Secure がないと、そのクッキーを保存しなかったり送信しなかったりします。HTTPS 環境で Secure も有効にすれば解決します。
Max-Age と Expires はどう違うのですか?
Max-Age は今から何秒後に期限切れになるかを整数で書く相対的な方式で、Expires は期限切れの時刻を絶対的な日付文字列で書く方式です。どちらも値を指定しなければセッションクッキーになり、ブラウザを閉じたときに削除されます。
クッキーの値に日本語や空白をそのまま入れてもいいですか?
そのまま入れると、セミコロン(;)や等号(=)、空白などの区切り文字と衝突して文字列が壊れることがあります。URL エンコードを通して安全な文字に変換してからクッキー文字列に入れ、値を読み取るときに改めてデコードするのが安全です。
この記事は韓国語の原文をもとに作成しています。 韓国語の原文を読む