
Geheimen Text teilen ohne Serverspeicherung: so funktioniert's
Inhalt
Wenn Sie Texte, die niemand im Klartext sehen soll, etwa ein Passwort oder eine Kontonummer, per Messenger oder E-Mail verschicken, bleibt der Inhalt auch auf den Servern des jeweiligen Dienstes gespeichert. Der Sichere Zero-Knowledge Text-Sharer löst dieses Problem, indem er den Text direkt im Browser komprimiert und an die URL anhängt. Auf dem Server wird dadurch von vornherein nichts gespeichert.
Zusammenfassung ① Der Teil einer URL nach dem
#(Hash) wird vom Browser nicht an den Server übertragen. Diese Eigenschaft nutzt das Tool, damit die Daten ausschließlich im Link stecken. ② Ohne aktivierten Passwortschutz wird der Text nur komprimiert und kodiert, aber nicht verschlüsselt. Für eine echte Verschlüsselung müssen Sie das Kontrollkästchen selbst aktivieren. ③ Das Passwort ist nicht im Link enthalten. Damit der Empfänger den Text öffnen kann, müssen Sie Link und Passwort über verschiedene Kanäle getrennt übermitteln.
Warum es ein ungutes Gefühl ist, Passwörter per Messenger zu senden
Text, den Sie per Messenger oder E-Mail verschicken, bleibt häufig als Chatverlauf auf den Servern des Dienstes des Empfängers erhalten, auch wenn Sie ihn auf Ihrem eigenen Bildschirm löschen. Wird der Anbieter gehackt oder gelangen interne Zugriffsrechte in falsche Hände, können auch die dort gespeicherten Klartexte offengelegt werden. Bei Informationen wie einer Kontonummer oder einem temporären Passwort, die Sie nur ein einziges Mal weitergeben müssen, gibt es keinen Grund, sie in einem Kanal zu hinterlassen, der dauerhaft speichert.
So funktioniert das Teilen ohne Server-Speicherung
Von einer URL wird nur der Teil vor dem # (der Pfad) an den Server gesendet. Der Teil dahinter (das Hash-Fragment) verbleibt ausschließlich im Browser. Das ist ein altes, standardisiertes Verhalten von Browsern. Wenn Sie einen Link bauen, der den Text hinter dem # enthält, hinterlässt er deshalb in den Server-Logs keine Spuren, egal wie oft der Link geöffnet wird.
Wollten Sie dieses Verfahren von Hand umsetzen, müssten Sie den Text komprimieren, in Base64 umwandeln und das Ergebnis selbst an die URL anhängen. Soll der Text zusätzlich per Passwort geschützt sein, müssten Sie die AES-Verschlüsselung ebenfalls separat in der Browserkonsole oder mit einem anderen Tool durchführen. Das ist für den regelmäßigen Gebrauch recht mühsam.
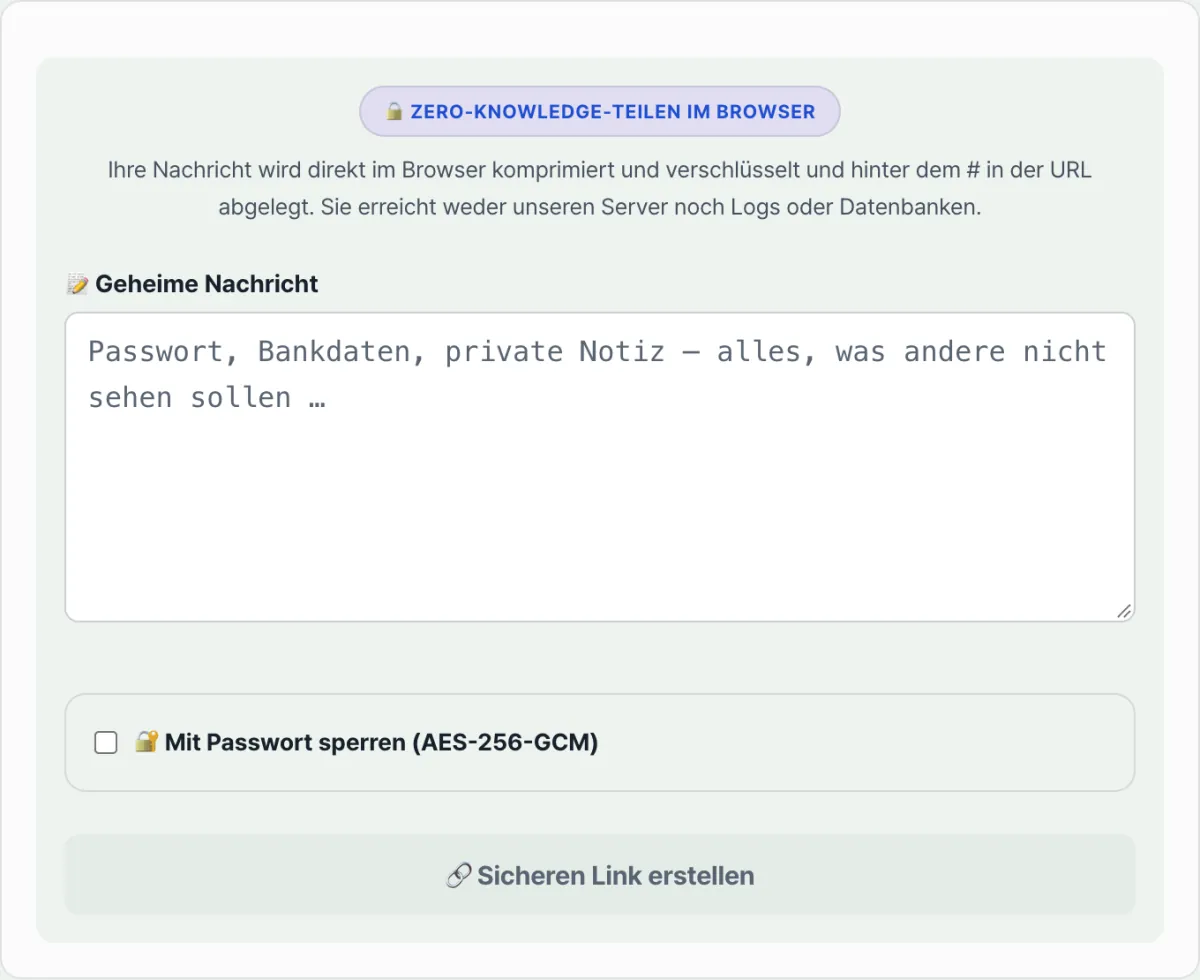
Mit unserem Tool ausprobieren. Der Sichere Zero-Knowledge Text-Sharer (Ende-zu-Ende-Verschlüsselung und -Komprimierung clientseitig in URL-Hash-Ankern ohne Server-Speicherung) erledigt Komprimierung, Verschlüsselung und Zusammenbau des Links automatisch. Sie geben den Text ein, aktivieren bei Bedarf den Passwortschutz und klicken auf die Schaltfläche.
Geben Sie Ihren geheimen Text ein, aktivieren Sie bei Bedarf die Passwortsperre und erzeugen Sie einen Link, der nicht auf einem Server gespeichert wird.
Der Unterschied mit und ohne Passwortschutz
| Zustand | Was tatsächlich passiert | Sicherheit |
|---|---|---|
| Erstellt ohne Passwortschutz | Der Text wird komprimiert, in Base64 umgewandelt und in den Link eingefügt | Keine Verschlüsselung: Jeder, der den Link hat, kann den Originaltext wiederherstellen |
| Erstellt mit Passworteingabe | Der Text wird mit AES-256-GCM verschlüsselt und anschließend kodiert | Ohne das Passwort lässt er sich nicht wiederherstellen |
Das Passwort ist nicht in der URL enthalten. Wenn Sie den Link per Messenger schicken, müssen Sie das Passwort über einen anderen Kanal wie Telefonat oder SMS mitteilen, damit der Empfänger den Text öffnen kann.
Das sollten Sie im Umgang mit dem Link beachten
Der Link verschwindet nicht, nachdem er einmal geöffnet wurde. Da der Server nicht protokolliert, ob der Text gelesen wurde, kann jeder, der Link und Passwort kennt, den Inhalt auch später noch genauso einsehen. Sobald der Empfänger den Text gesehen hat, sollten Sie die Nachricht mit dem Link im Chat löschen und, falls nötig, den Eintrag auch aus dem Browserverlauf entfernen.
Außerdem sollten Sie prüfen, ob die Verbindung über HTTPS läuft. Auch wenn die Verschlüsselung im Browser stattfindet, schützt sie nicht vor anderen Abhörmethoden, die genau den Moment der Texteingabe angreifen, wenn die Seite selbst über HTTP aufgerufen wird.
Fazit
- Der Teil einer URL nach dem
#wird nicht an den Server übertragen. Legen Sie den Text dort ab, können Sie ihn teilen, ohne dass er auf dem Server gespeichert wird. - Der Passwortschutz ist optional. Ist er nicht aktiviert, wird der Text nur komprimiert und kodiert, aber nicht verschlüsselt.
- Das Passwort muss getrennt vom Link übermittelt werden.
- Der Link läuft nicht automatisch ab. Löschen Sie ihn daher nach dem Abruf selbst aus dem Chatverlauf.
Geben Sie Ihren geheimen Text ein, aktivieren Sie bei Bedarf die Passwortsperre und erzeugen Sie einen Link, der nicht auf einem Server gespeichert wird.
Häufig gestellte Fragen
Kann wirklich jeder meinen Text lesen, wenn ich kein Passwort setze?
Ja. Ohne aktivierten Passwortschutz wird der Text lediglich komprimiert und per Base64 kodiert. Das ist keine Verschlüsselung, sondern nur eine Formatumwandlung. Mit dem Link lässt sich der Originaltext daher auch mit einem anderen Tool wiederherstellen. Handelt es sich um Inhalte, die wirklich geheim bleiben müssen, aktivieren Sie unbedingt den Passwortschutz.
Verschwindet der Link automatisch, sobald er einmal geöffnet wurde?
Nein. Der Server erfasst nicht, ob ein Link geöffnet wurde. Derselbe Link funktioniert deshalb auch bei beliebig häufigem erneutem Öffnen auf dieselbe Weise. Wenn Sie ein Verfahren erwartet haben, bei dem sich der Text nach einmaligem Ansehen selbst löscht, sollten Sie den Link nach dem Abruf selbst entfernen.
Dieser Artikel basiert auf unserem koreanischen Original. Koreanisches Original lesen